
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
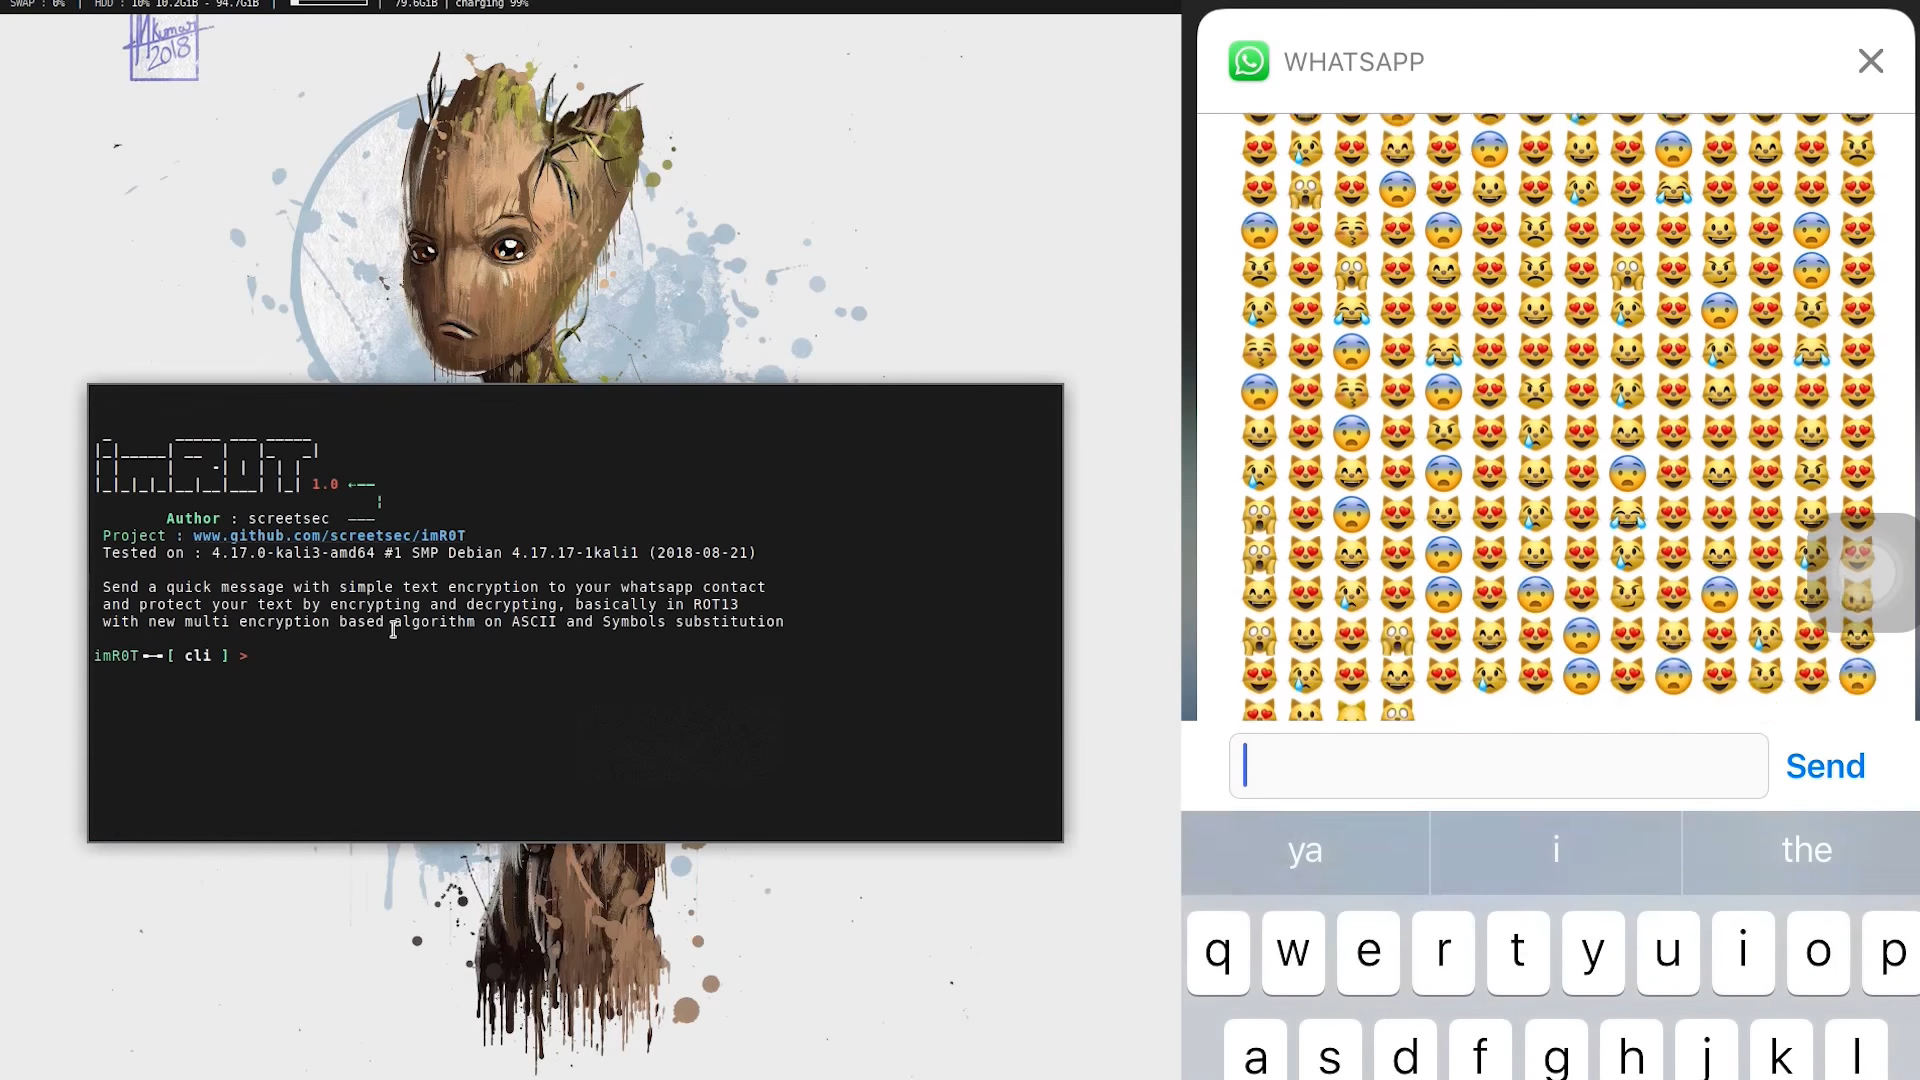
imR0T — imR0T: Invia un messaggio rapido con una semplice crittografia del testo al tuo contatto WhatsApp e proteggi il tuo testo crittografandolo e decrittografandolo, fondamentalmente in ROT13 con un nuovo algoritmo di crittografia multipla basato su ASCII e sostituzione di simboli. | Kitploit
Strumenti/GitHubGitHub/screetsec/imr0t
Strumenti di Crittografia/DecrittografiaScripting e AutomazioneCrittografia
GitHubscreetsec/imr0t

imR0T

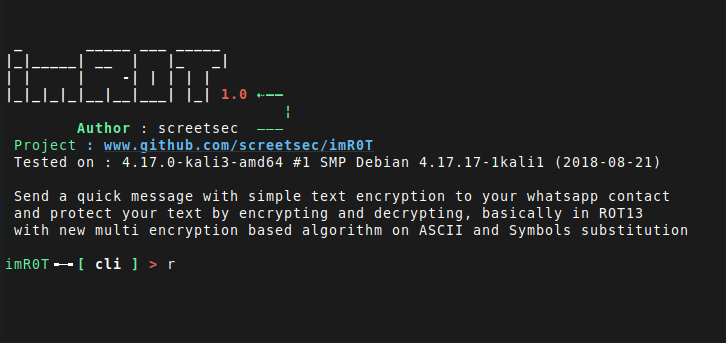
imR0T: Invia un messaggio rapido con una semplice crittografia del testo al tuo contatto WhatsApp e proteggi il tuo testo crittografandolo e decrittografandolo, fondamentalmente in ROT13 con un nuovo algoritmo di crittografia multipla basato su ASCII e sostituzione di simboli.

Vedi Repository
7732527 anni faRevisionato da Kitploit
Condividi

imR0T

crit·to·gra·fia

Version Stage Build

imR0T: Invia un messaggio rapido con una semplice cifratura del testo al tuo contatto whatsapp e, fondamentalmente, in ROT13 con un nuovo algoritmo di multi-cifratura basato su ASCII e sostituzione di simboli
Donazioni

  • Se questo progetto ti è molto utile per i tuoi test di penetrazione e vuoi supportarmi, puoi offrirmi un caffè :)
  • Donation

Come Usare

È semplice:

# Clone this repository
git clone https://github.com/Screetsec/imR0T.git

# Go into the repository
cd imR0T

# Permission Acces
chmod +x imR0T

# Run the app
./imR0T

Riga di Comando

help: Un comando standard che visualizza l'aiuto.

imR0T╺─╸[ cli ] > help

 | 
 | 
 |_ 
    Options:[arguments] 

	     help       |:| show this message
	     show       |:| show all modules from this tools
	     list style |:| show list style  
	     use        |:| use a module, ex : use [ID] 
	     options    |:| show module options 
	     run        |:| Execute the module 
	     set        |:| Set a value
	     back       |:| Back to main
	     clear      |:| Clear window
	     ls         |:| list directory content
	     cat        |:| read file/standard input
	     pwd        |:| print name of current/working director
	     exit       |:| Exit program

Configurazione

Prima di utilizzare la funzione di invio messaggi al tuo contatto whatsapp con cifratura del testo, devi configurare il file inconf/whatsapp.conf e aggiungere la tua chiave API

# Getting API :
# Register in here https://www.apiwha.com/
# Use your mail or temp mail :P                     

# Setup API KEY
# Example : 
#     - api="CA6DSQ3CLPC6FCQ3CLPC6F"

api=""
Video Dimostrativo

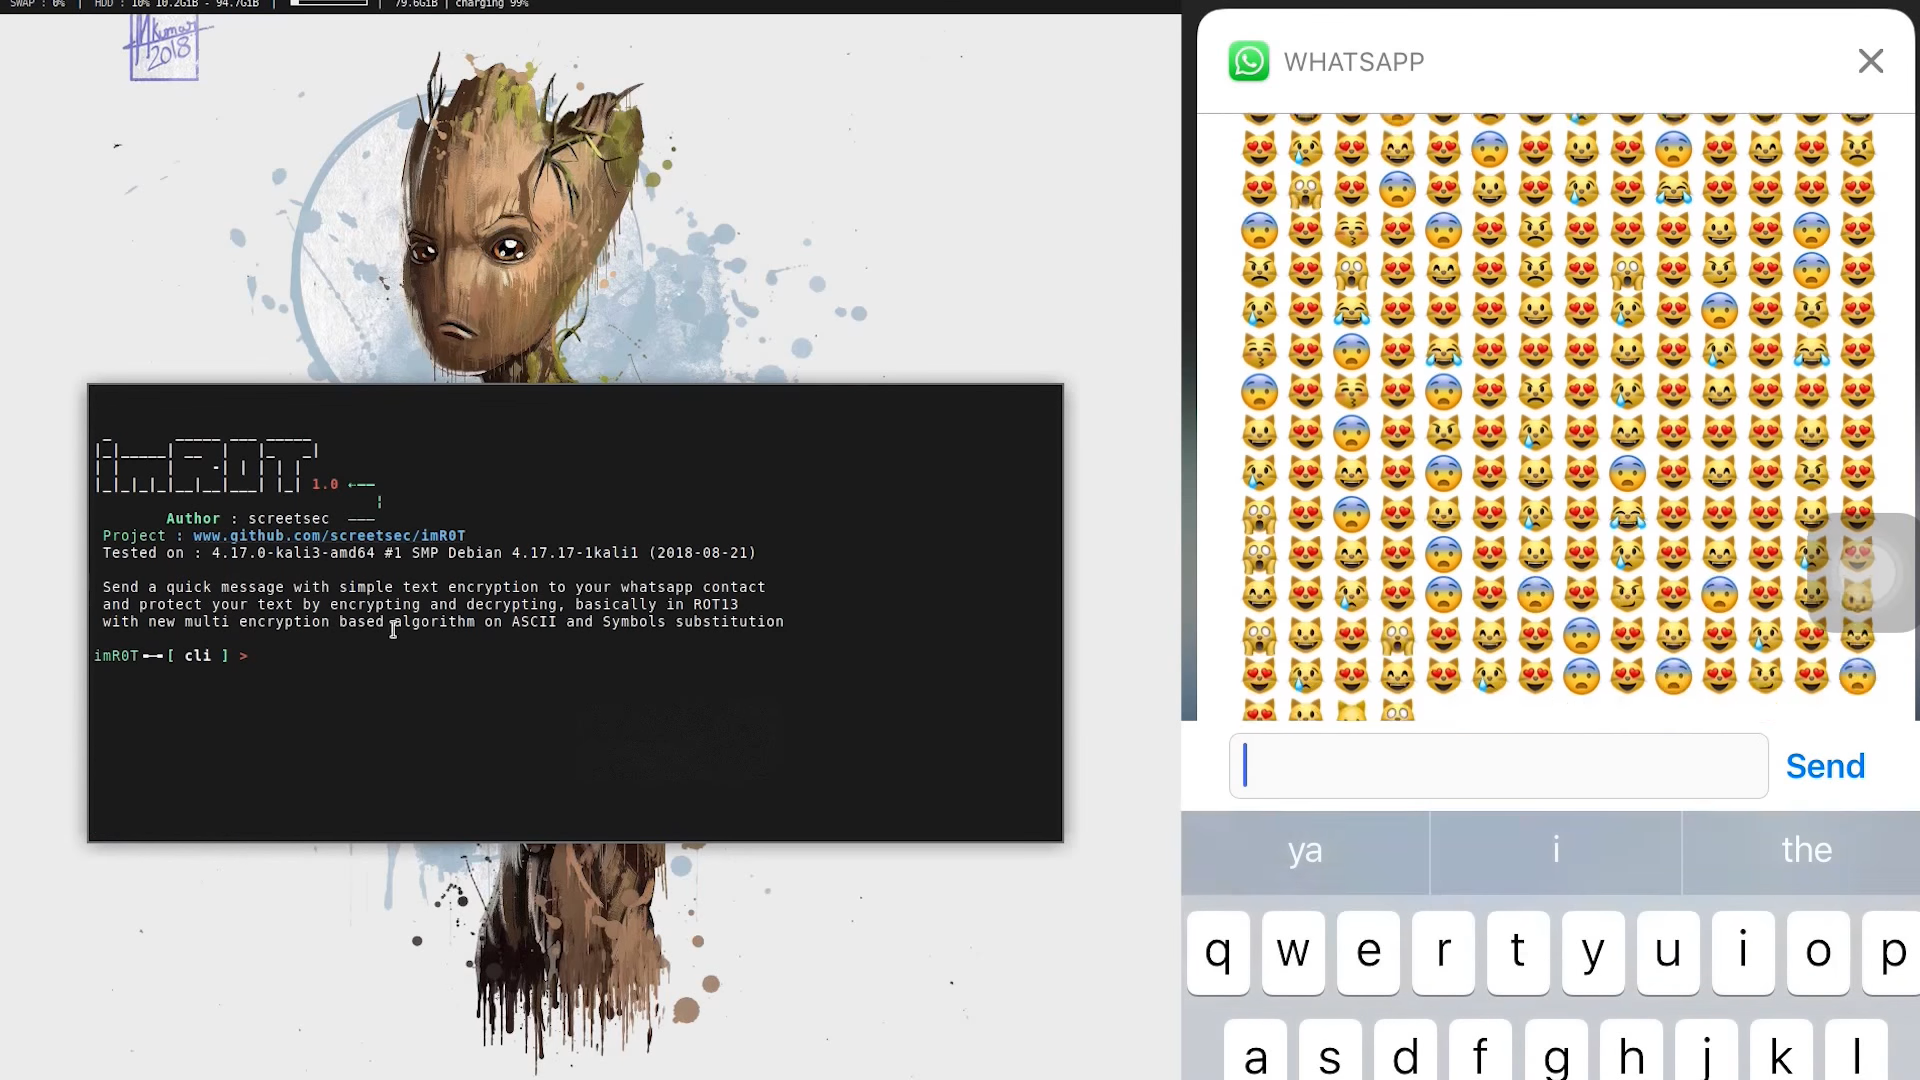
  • imR0T demo

:octocat: Crediti

  • Grazie ad Allah
  • Dracos Linux from Scratch Indonesia (Un fantastico sistema operativo per penetration testing), puoi vederlo su http://dracos-linux.org/
  • Bash.ID, WingkoColi, Reversing ID, Ngesec, IndoXploit, Backbox Indonesia, Depok Cyber Security e Indonesia Backtrack Team.
  • Offensive Security per il fantastico OS (http://www.offensive-security.com/)
  • http://www.kali.org/ Kali Linux
  • gianlucaborello per aver fornito un riferimento e alcune idee [https://sysdig.com/blog/hiding-linux-processes-for-fun-and-profit/]
  • E altri strumenti open source su GitHub

Licenza

GPLv3: http://www.gnu.org/licenses/

Disclaimer

Nota: sono accettabili modifiche, cambiamenti o alterazioni di questo codice sorgente, tuttavia qualsiasi rilascio pubblico che utilizza questo codice deve essere approvato dall'autore di questo strumento (Edo maland).


Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    441
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    264

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →




