
Skip to content
KitploitKITPLOIT
StrumentiBlog
Log in
Invia
StrumentiBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

··Feed·Contatto·Privacy·© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
POC-of-CVE-2022-36271 — Questo è un POC funzionante di CVE-2022-36271 | Kitploit
Strumenti/GitHubGitHub/saumyajeetdas/poc-of-cve-2022-36271
Escalation di PrivilegiMeccanismi di PersistenzaAnalisi delle VulnerabilitàExploitAnalisi MalwareBinary Exploitation
GitHubsaumyajeetdas/poc-of-cve-2022-36271

POC-of-CVE-2022-36271

Questo è un POC funzionante di CVE-2022-36271

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi
Vedi Repository
94114 anni faNon ancora revisionato

POC-of-CVE-2022-36271

cve1

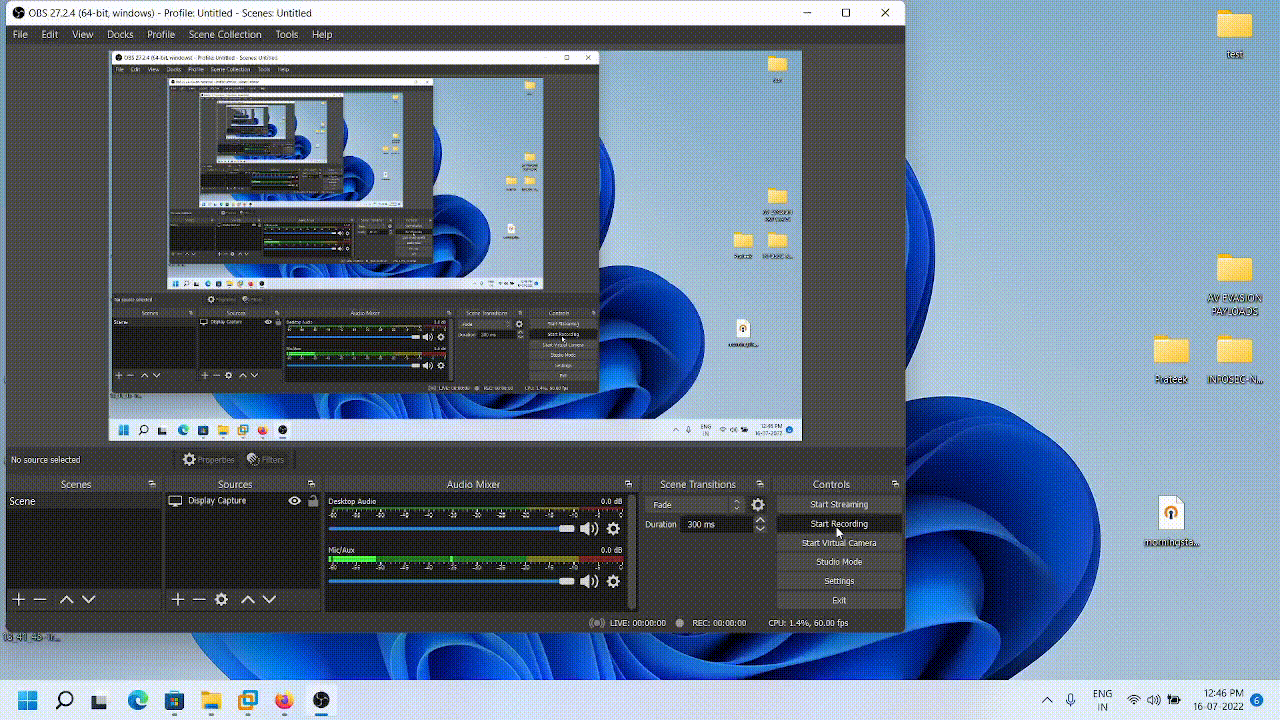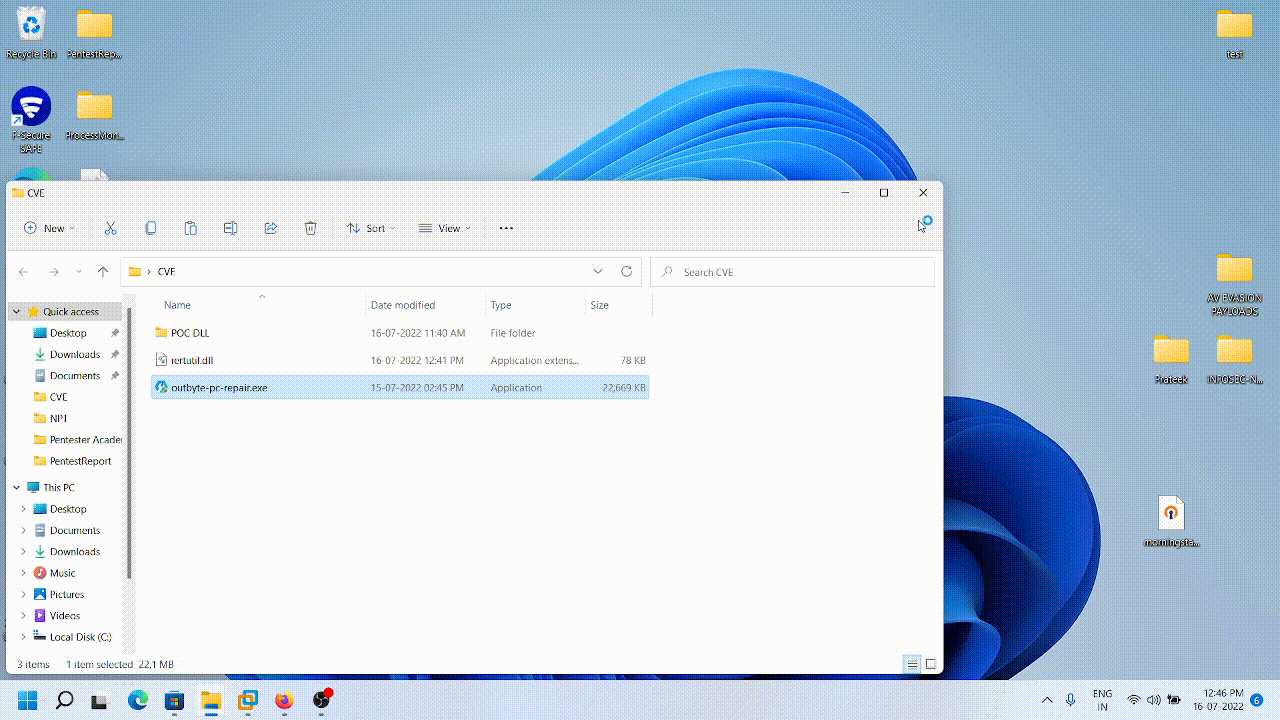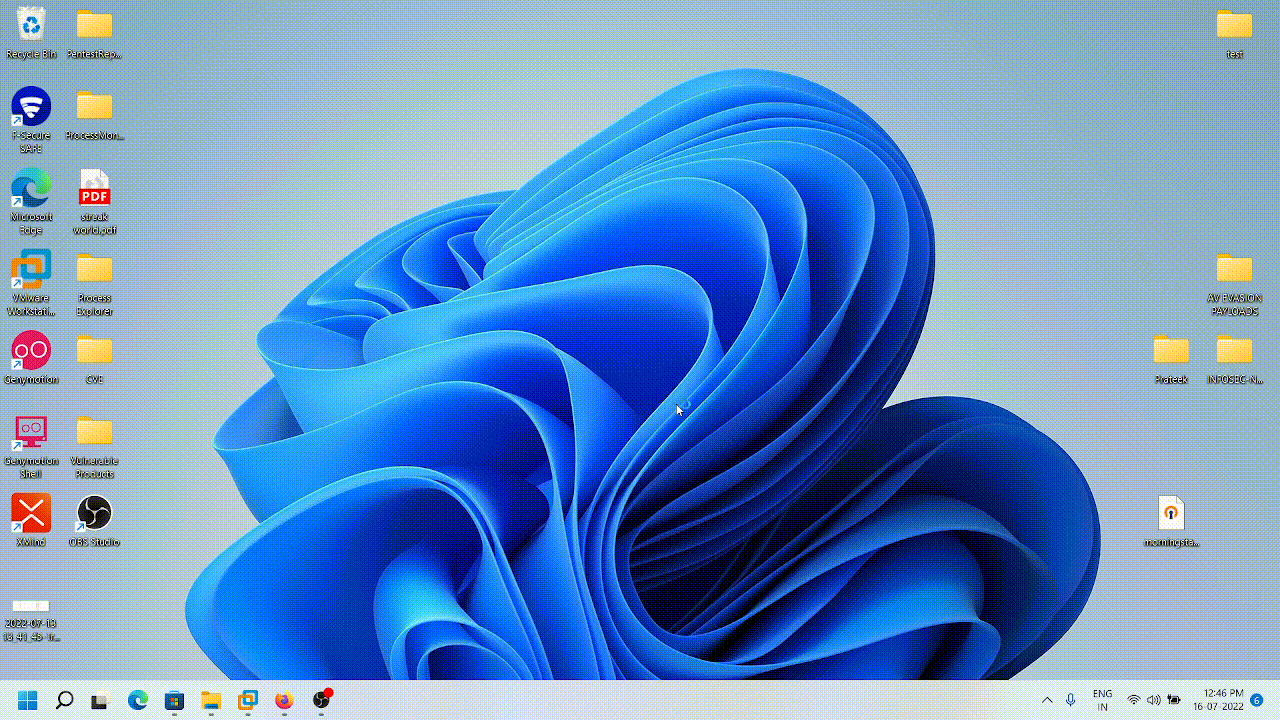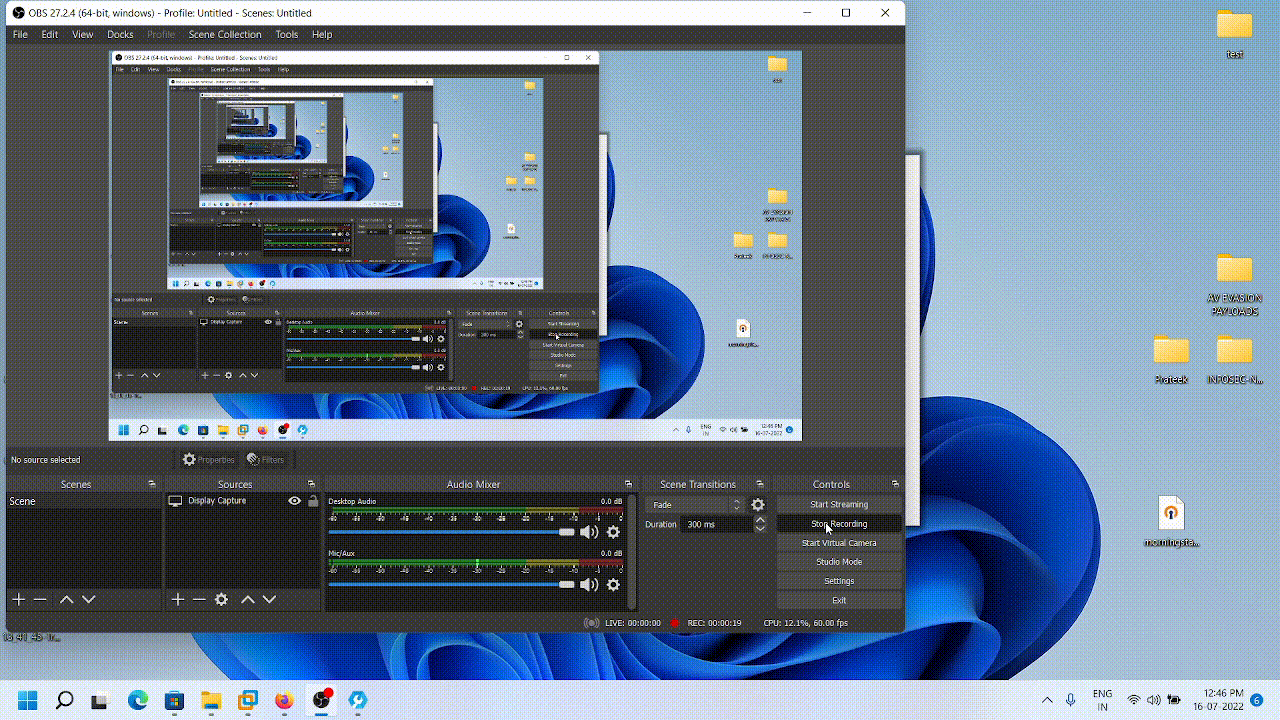
Il nome del prodotto interessato: Outbyte PC Repair Installation File

La versione interessata: 1.7.112.7856

L'ID CVE per la voce: CVE-2022-36271

Descrizione: iertutil.dll manca, quindi un attaccante può utilizzare una DLL dannosa con lo stesso nome e ottenere privilegi di amministratore, oltre a realizzare una forma di persistenza sulla macchina vittima.

Tipo di vulnerabilità: DLL Hijacking

Questo è un POC funzionante di CVE-2022-36271 CVE-2022-36271
Scarica lo strumento