
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

··Feed·Contatto·Privacy·© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CyberSec2026 — Ambiente di laboratorio didattico per lo sfruttamento di CVE-2022-22947 in Spring Cloud Gateway, con configurazione automatizzata della VM vittima e script di configurazione dell'attaccante. | Kitploit
Strumenti/GitHubGitHub/sanderschepers1993/cybersec2026
Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebPenetration TestingApprendimento e FormazioneLab e Pratica
GitHubsanderschepers1993/cybersec2026

CyberSec2026

Ambiente di laboratorio didattico per lo sfruttamento di CVE-2022-22947 in Spring Cloud Gateway, con configurazione automatizzata della VM vittima e script di configurazione dell'attaccante.

Vedi Repository
44 mesi faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

Installazione di Victim

Avvia la tua VM in VirtualBox

  1. Accedi con:
  • username: osboxes
  • password: osboxes.org
  1. Apri un terminale

  2. Verifica di avere una connessione internet funzionante.

ping 8.8.8.8
  • Se il ping non riesce, controlla che la tua interfaccia NAT sia attiva.
  1. Aggiorna il tuo sistema operativo
sudo apt-get update
  1. Installa Git
sudo apt install -y git
  1. Clona i tuoi file di configurazione per Kali
git clone https://github.com/SanderSchepers1993/CyberSec2026.git
  1. Vai nella directory Victim appena clonata
cd CyberSec2026/Victim
  1. Esegui lo script 01_setup_server.sh con privilegi sudo
sudo bash 01_setup_server.sh
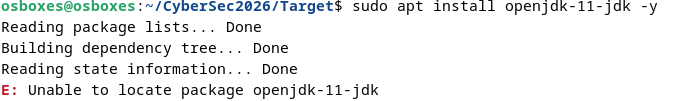
  • Se riscontri problemi con openjdk-11-jdk, consulta TROUBLESHOOTING in fondo a questo README.
  1. Prosegui con la post-installazione della VM Attacker

[TROUBLESHOOTING]

Impossibile trovare il pacchetto openjdk-11-jdk

Impossibile trovare openjdk11

  1. Esegui lo script 02_setup_server_java17.sh con privilegi sudo
sudo bash 02_setup_server_java17.sh
  1. Apri il tuo servizio spring-gateway con un editor di testo:
sudo nano /etc/systemd/system/spring-gateway.service
  1. Sostituisci ExecStart con il seguente
ExecStart=/usr/bin/java --add-opens java.base/java.lang=ALL-UNNAMED -jar /opt/spring-gateway/target/vulnerable-gateway-1.0.0.jar
  • Creiamo ora l'ambiente con Java 17 invece di Java 11.
  • Java 17 blocca per impostazione predefinita l'esecuzione di librerie Java esterne.
  • Con il comando sopra consenti alle librerie Java al di fuori del modulo Java di ispezionare java.lang tramite reflection.
  1. Riavvia il servizio
sudo systemctl daemon-reload
sudo systemctl restart spring-gateway.service
Scarica lo strumento