 samyk/slipstream
NAT Slipstreaming consente a un attaccante di accedere da remoto a qualsiasi servizio TCP/UDP associato a una macchina vittima, bypassando il NAT/firewall della vittima, semplicemente se qualcuno nella rete della vittima visita un sito web.

NAT Slipstreaming permette a un attaccante di accedere da remoto a qualsiasi servizio TCP/UDP associato a qualsiasi sistema dietro il NAT della vittima, bypassando il NAT/firewall della vittima (controllo remoto arbitrario dei fori del firewall), semplicemente visitando un sito web.
v1 sviluppato da: @SamyKamkar // https://samy.pl
v2 sviluppato da: Samy Kamkar && (Ben Seri && Gregory Vishnipolsky di Armis).
Leggi l'eccellente descrizione tecnica di Ben & Gregory sulla v2 qui che approfondisce i loro aggiornamenti della v2 con molti dettagli aggiuntivi.
v1 rilasciata: 31 ottobre 👻, 2020
v2 rilasciata: 26 gennaio 2021
Codice sorgente: https://github.com/samyk/slipstream
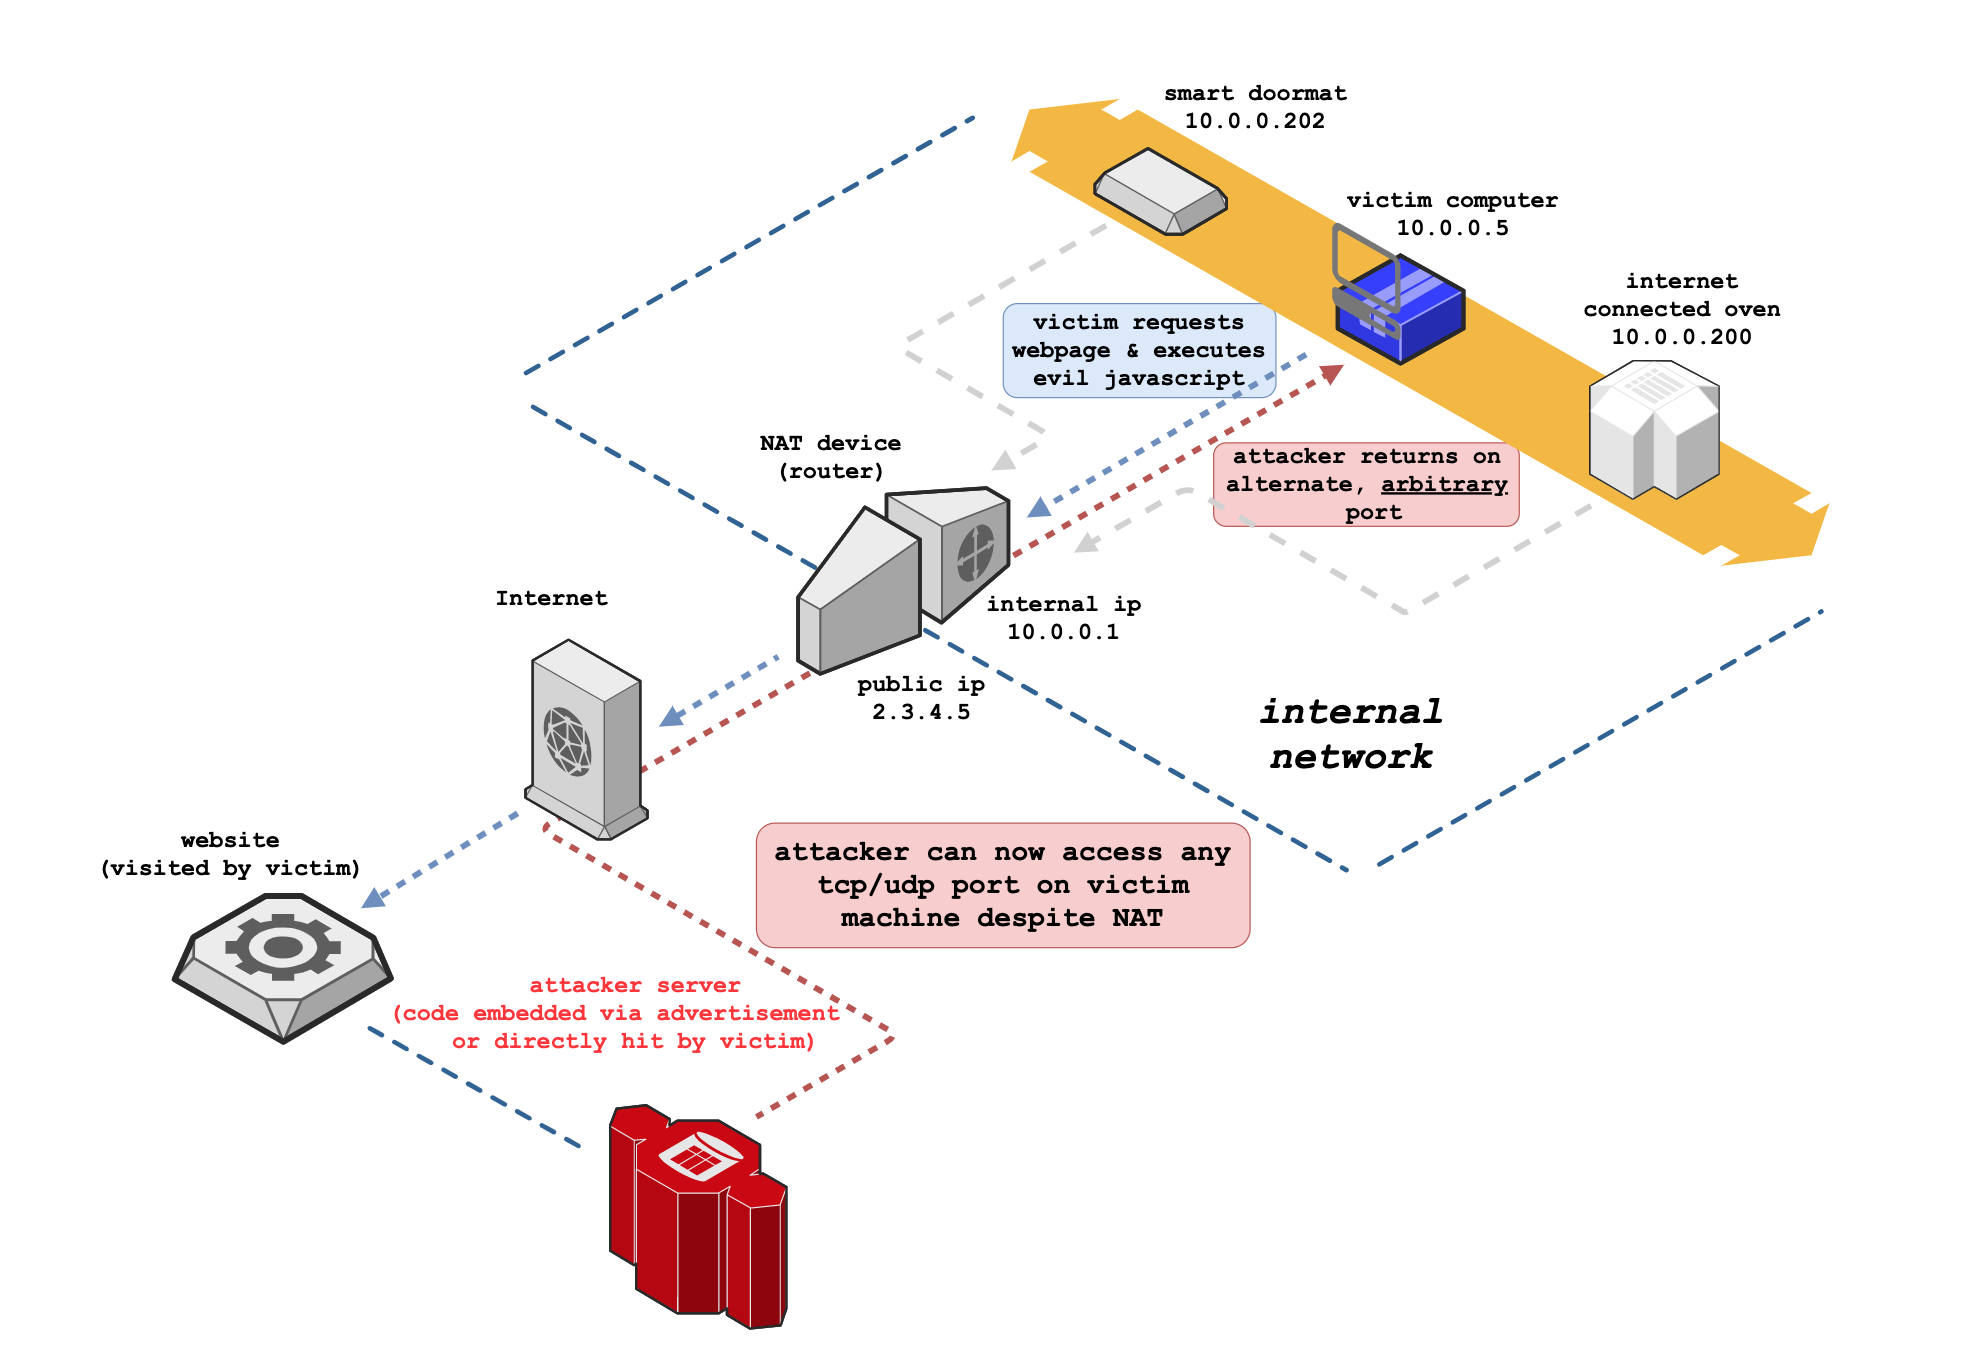 versione animata qui generata con il mio fork di draw.io, che permette flusso di contesto sui bordi esportabile e controllo nelle animazioni
NAT Slipstreaming sfrutta il browser dell'utente insieme al meccanismo di connection tracking Application Level Gateway (ALG) integrato in NAT, router e firewall, concatenando l'estrazione dell'IP interno tramite attacco temporale o WebRTC, la scoperta automatica remota dell'MTU e della frammentazione IP, il massaggio della dimensione dei pacchetti TCP, l'uso improprio dell'autenticazione TURN, il controllo preciso dei confini dei pacchetti e la confusione dei protocolli attraverso l'abuso del browser. Poiché è il NAT o il firewall ad aprire la porta di destinazione, ciò bypassa qualsiasi restrizione sulle porte basata sul browser.
Questo attacco sfrutta il controllo arbitrario della porzione dati di alcuni pacchetti TCP e UDP senza includere intestazioni HTTP o altre; l'attacco esegue questa nuova tecnica di iniezione di pacchetti su tutti i principali browser moderni (e meno recenti), ed è una versione modernizzata della mia originale tecnica NAT Pinning del 2010 (presentata al DEFCON 18 + Black Hat 2010). Inoltre, sono incluse nuove tecniche per la scoperta dell'indirizzo IP locale.
Questo attacco richiede che il NAT/firewall supporti ALG (Application Level Gateways), che sono obbligatori per i protocolli che possono utilizzare più porte (canale di controllo + canale dati) come SIP e H.323 (protocolli VoIP), FTP, IRC DCC, ecc.
Ad alto livello, NAT Slipstreaming funziona così:
