 sahiloj/cve-2023-34835
È stata scoperta una vulnerabilità di Cross-Site Scripting riflesso (XSS) nella console di gestione eScan di Microworld Technologies, versione 14.0.1400.2281.


Una vulnerabilità di Cross-Site Scripting Riflesso (XSS) è stata scoperta nella Console di Gestione eScan di Microworld Technologies, versione 14.0.1400.2281. Un attaccante remoto autenticato può iniettare ed eseguire codice JavaScript arbitrario nel browser della vittima manipolando il parametro POST delete_file all'interno della funzionalità di eliminazione del Modello di Report.
Questa vulnerabilità è stata scoperta e divulgata in modo responsabile da Sahil Ojha il 23 giugno 2023, ed è stata assegnata l'identificativo CVE-2023-34835.
| Campo | Dettagli |
|---|---|
| ID CVE | CVE-2023-34835 |
| Tipo di Vulnerabilità | Cross-Site Scripting Riflesso (XSS) |
| Punteggio CVSS | 5.4 (Medio) — CVSS:3.1/AV:N/AC:L/PR:L/UI:R/S:C/C:L/I:L/A:N |
| CWE | CWE-79: Neutralizzazione Impropria dell'Input durante la Generazione di Pagine Web |
| Versione Affetta | 14.0.1400.2281 |
| Vendor | Microworld Technologies |
| Homepage Vendor | https://www.escanav.com |
| Link Software | https://cl.escanav.com/ewconsole.dll |
| Testato Su | Windows |
| Scoperto Da | Sahil Ojha |
| Data di Divulgazione | 23 giugno 2023 |
Console di Gestione eScan è una piattaforma di gestione della sicurezza aziendale sviluppata da Microworld Technologies. Viene utilizzata dalle organizzazioni per gestire centralmente le policy di sicurezza degli endpoint, le distribuzioni antivirus, i report e gli avvisi all'interno della loro rete interna. Poiché la console risiede tipicamente su una rete interna (aziendale) e richiede l'autenticazione per l'accesso, questa vulnerabilità è sfruttabile da insider autenticati o da attaccanti che hanno ottenuto un punto d'appoggio sulla rete.
Componente vulnerabile: L'endpoint di eliminazione del Modello di Report non sanitizza né codifica il parametro delete_file prima di rifletterlo nella risposta HTTP, consentendo l'esecuzione di payload JavaScript nel contesto della sessione del browser della vittima.
La funzionalità Modello di Report della Console di Gestione eScan espone un endpoint POST per eliminare i file dei modelli di report. Il gestore lato server riflette il valore del parametro delete_file direttamente nella risposta HTML senza una corretta codifica dell'output o validazione dell'input. Quando viene inviata una richiesta manipolata contenente un payload JavaScript, il browser interpreta ed esegue lo script iniettato.
Riepilogo del vettore d'attacco:
delete_file viene sostituito con un payload XSS come ">.Poiché i cookie di sessione sono accessibili tramite document.cookie (e non sono protetti dal flag HttpOnly nella versione affetta), questo XSS può essere concatenato con un attacco di hijacking della sessione per effettuare un furto totale dell'account.
Prerequisiti: Credenziali valide per un'istanza della Console di Gestione eScan (è richiesto l'accesso alla rete interna).
Strumenti necessari: Un browser web e un proxy di intercettazione HTTP (es. Burp Suite).
Autenticarsi alla Console di Gestione eScan utilizzando credenziali utente valide. La console è tipicamente accessibile solo dall'interno della rete interna dell'organizzazione.
Utilizzando Burp Suite (o un altro proxy HTTP), intercettare la richiesta POST in uscita generata quando viene cliccato il pulsante Elimina. La richiesta conterrà un parametro delete_file il cui valore è il nome del file del modello di report.
Sostituire il valore di delete_file con un payload XSS, ad esempio:
delete_file=">
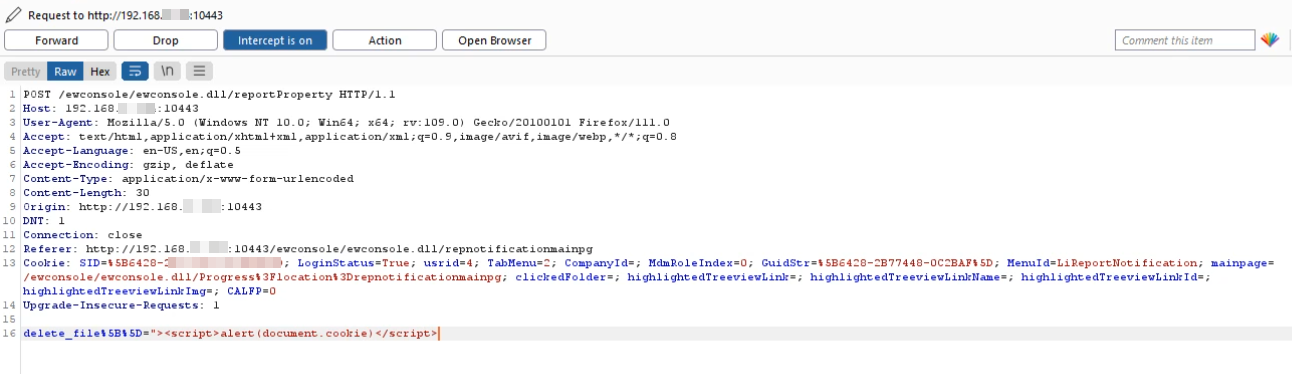
Inoltrare la richiesta modificata. Il server riflette il payload iniettato nella risposta senza sanitizzazione. Il browser esegue il JavaScript e un dialog alert mostra il cookie di sessione della vittima.
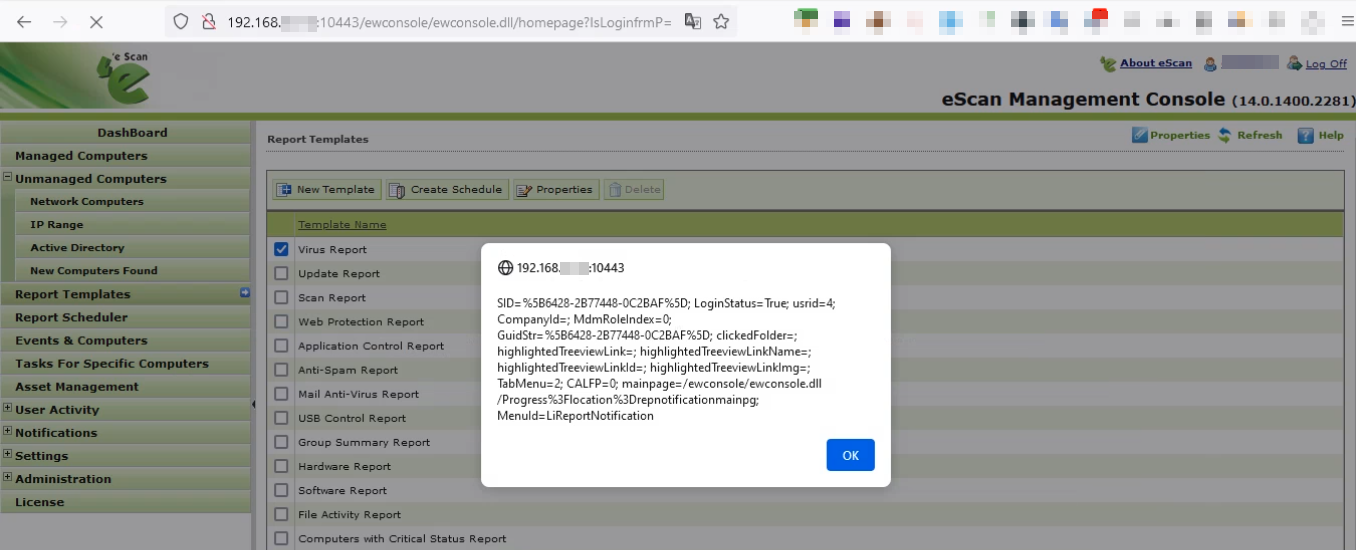
Il cookie di sessione esposto può essere esfiltrato verso un server controllato dall'attaccante e utilizzato per dirottare la sessione autenticata (furto dell'account).
| Categoria di Impatto | Dettagli |
|---|---|
| Hijacking della Sessione | I cookie di sessione esposti (senza flag HttpOnly) possono essere rubati e utilizzati per impersonare la vittima. |
| Furto dell'Account | Un token di sessione rubato concede accesso completo alla Console di Gestione eScan con il ruolo della vittima. |
| Phishing / Defacement | Script iniettati possono reindirizzare gli utenti a pagine di phishing o alterare l'interfaccia della console. |
| Raccolta di Credenziali | Gli attaccanti possono iniettare moduli di login falsi per catturare le credenziali degli utenti. |
| Escalation dei Privilegi | Se la vittima è un amministratore con privilegi elevati, l'attaccante ottiene accesso a livello amministrativo. |

