
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

··Feed·Contatto·Privacy·© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
WinPwn — Automazione per test di penetrazione interno su Windows / Sicurezza AD | Kitploit
Strumenti/GitHubGitHub/s3cur3th1ssh1t/winpwn
Frameworks per Penetration TestingEscalation di PrivilegiRicognizioneExploitPost-ExploitPenetration TestingRed TeamingTop in Post-Exploit n.17Top in Escalation di Privilegi n.5
3.7k535241 anno faRevisionato da Kitploit
GitHub
s3cur3th1ssh1t/winpwn

WinPwn

Automazione per test di penetrazione interno su Windows / Sicurezza AD

Vedi Repository

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

Sponsorizzato da


WinPwn

In molti penetration test interni passati, ho spesso avuto problemi con gli script Powershell di Recon/Exploitation esistenti a causa della mancanza di supporto proxy. Inoltre, eseguivo spesso gli stessi script uno dopo l'altro per ottenere informazioni sul sistema corrente e/o sul dominio. Per automatizzare il maggior numero possibile di processi di penetration test interni (ricognizione e sfruttamento) e per il motivo del proxy, ho scritto il mio script con riconoscimento e integrazione automatici del proxy. Lo script si basa principalmente su altri noti progetti di offensive security Powershell.

Qualsiasi suggerimento, feedback, pull request e commento sono benvenuti!

È sufficiente importare i moduli con:

Import-Module .\WinPwn.ps1 o iex(new-object net.webclient).downloadstring('https://raw.githubusercontent.com/S3cur3Th1sSh1t/WinPwn/master/WinPwn.ps1')

Per bypassare AMSI, utilizza una delle tecniche di bypass esistenti, trova l'trigger AMSI e modificalo manualmente nella funzione di bypass o codifica la stringa del trigger. In alternativa, offusca l'intero script.

Se ti trovi bloccato su un sistema Windows senza accesso a Internet, nessun problema, usa semplicemente Offline_Winpwn.ps1, gli script e gli eseguibili più importanti sono inclusi.

Funzioni disponibili dopo l'import:

  • WinPwn -> Menu per scegliere gli attacchi:
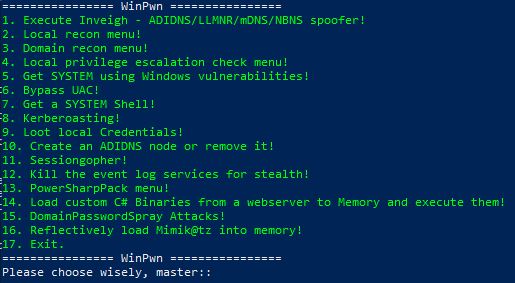
alt text

  • Inveigh -> Esegue Inveigh in una nuova finestra della console, attacchi SMB-Relay con gestione delle sessioni (Invoke-TheHash) integrata

  • SessionGopher -> Esegue SessionGopher chiedendoti i parametri

  • Kittielocal ->

    • Versione offuscata di Invoke-Mimikatz
    • Safetykatz in memoria
    • Dump di lsass tramite tecnica rundll32
    • Scarica ed esegui Lazagne offuscato
    • Dump delle credenziali del browser
    • Versione personalizzata di Mimikittenz
    • Esfiltra le credenziali Wi-Fi
    • Dump degli hash NTLM del file SAM
    • SharpCloud
  • Localreconmodules ->

    • Raccoglie software installato, software vulnerabile, condivisioni, informazioni di rete, gruppi, privilegi e molto altro
    • Controlla vulnerabilità tipiche come SMB-Signing, LLMNR Poisoning, MITM6, WSUS over HTTP
    • Controlla i log degli eventi di PowerShell per credenziali o altre informazioni sensibili
    • Raccoglie le credenziali del browser e la cronologia
    • Cerca password nel registro di sistema e nel filesystem
    • Trova file sensibili (file di configurazione, file RDP, database KeePass)
    • Cerca binari .NET sul sistema locale
    • Opzionale: Get-Computerdetails (Powersploit) e PSRecon
  • Domainreconmodules ->

    • Raccoglie varie informazioni sul dominio per revisione manuale
    • Trova password AD nei campi descrizione
    • Cerca file di condivisione del dominio potenzialmente sensibili
    • Vengono enumerati sistemi/utenti con delega non vincolata
    • Genera report Bloodhound
    • Scanner MS17-10 per sistemi del dominio
    • Scanner Bluekeep per sistemi del dominio
    • Scoperta e funzioni di audit di SQL Server - PowerUpSQL
    • Controllo MS-RPRN per controller di dominio o tutti i sistemi
    • Audit delle policy di gruppo con Grouper2
    • Viene generato un report AD in file CSV (o XLS se Excel è installato) con ADRecon
    • Controlla le stampanti per vulnerabilità comuni
    • Cerca percorsi di attacco di delega vincolata basata su risorse
    • Controlla tutti i DC per zerologon - CVE-2020-1472
    • E altro, dai un'occhiata
  • Privescmodules

    • itm4ns Invoke-PrivescCheck
    • winPEAS
    • Powersploit PowerUp Allchecks, Sherlock, GPPPasswords
    • Dll Hijacking, permessi dei file, permessi del registro e chiavi deboli, controllo Rotten/Juicy Potato
  • kernelexploits ->

    • MS15-077 - (XP/Vista/Win7/Win8/2000/2003/2008/2012) solo x86!
    • MS16-032 - (2008/7/8/10/2012)!
    • MS16-135 - (solo WS2k16)!
    • CVE-2018-8120 - Maggio 2018, Windows 7 SP1/2008 SP2,2008 R2 SP1!
    • CVE-2019-0841 - Aprile 2019!
    • CVE-2019-1069 - Polarbear Hardlink, credenziali necessarie - Giugno 2019!
    • CVE-2019-1129/1130 - Race Condition, necessari più core - Luglio 2019!
    • CVE-2019-1215 - Settembre 2019 - solo x64!
    • CVE-2020-0638 - Febbraio 2020 - solo x64!
    • CVE-2020-0796 - SMBGhost
    • CVE-2020-0787 - Marzo 2020 - tutte le versioni di Windows
    • CVE-2021-34527/CVE-2021-1675 - Giugno 2021 - PrintNightmare
    • CVE-2021-40449 - CallbackHell - Ottobre 2021
    • Exploit Juicy-Potato
    • itm4ns Printspoofer
  • UACBypass ->

    • UAC Magic, basato sul post in tre parti di James Forshaw su UAC
    • Tecnica di bypass UAC cmstp, di Oddvar Moe
    • Bypass UAC DiskCleanup, di James Forshaw
    • Tecnica DccwBypassUAC, di Ernesto Fernandez e Thomas Vanhoutte
  • SYSTEMShell ->

    • Shell di sistema pop usando CreateProcess
    • Shell di sistema pop usando l'impersonificazione NamedPipe
    • Shell di sistema pop usando la manipolazione dei token
    • Shell di sistema bind usando il caricamento DLL UsoClient o CreateProcess
  • Shareenumeration -> Invoke-Filefinder and Invoke-Sharefinder (Powerview / Powersploit)

  • Domainshares -> Ricerca Snaffler o Passhunt su tutti i sistemi del dominio

  • Groupsearch -> Get-DomainGPOUserLocalGroupMapping - trova sistemi in cui hai accesso amministratore o accesso RDP tramite il mapping delle policy di gruppo (Powerview / Powersploit)

  • Kerberoasting -> Esegue Invoke-Kerberoast in una nuova finestra e salva gli hash per il successivo cracking

  • PowerSQL -> Scoperta di SQL Server, verifica dell'accesso con l'utente corrente, audit per credenziali predefinite + attacchi di injection UNCPath

  • Sharphound -> Report Bloodhound 3.0

  • Adidnsmenu -> Crea nodi DNS integrati in Active Directory o rimuovili

  • MS17-10 -> Scansiona i server Windows attivi nel dominio o tutti i sistemi per la vulnerabilità MS17-10 (Eternalblue)

  • Sharpcradle -> Carica file C# da un server web remoto in RAM

  • DomainPassSpray -> Attacchi DomainPasswordSpray, una password per tutti gli utenti del dominio

  • Bluekeep -> Scanner Bluekeep per sistemi del dominio

Senza parametri, la maggior parte delle funzioni può essere utilizzata solo da una shell interattiva. Ho quindi deciso di aggiungere i parametri -noninteractive e -consoleoutput per rendere lo script utilizzabile da un framework C2 asincrono come Empire, Covenant, Cobalt Strike o altri. Inoltre è stato aggiunto il parametro -repo per utilizzare WinPwn con tutte le sue funzionalità da un repository locale. Possono essere utilizzati come segue:

Utilizzo:

-noninteractive -> Nessuna domanda per le funzioni, in modo che vengano eseguite con parametri predefiniti o definiti dall'utente

-consoleoutput -> Le cartelle loot/report non vengono create. Ogni funzione restituisce l'output alla console in modo da poter visionare tutto nei log dell'agente del tuo framework C2

Esempi:

WinPwn -noninteractive -consoleoutput -DomainRecon -> Questo restituirà ogni singolo script e funzione di ricognizione del dominio e probabilmente ti darà davvero molto output

WinPwn -noninteractive -consoleoutput -Localrecon -> Questo enumererà quante più informazioni possibile per il sistema locale

Generalrecon -noninteractive -> Esegue le funzioni di base della ricognizione locale e salva l'output nelle cartelle corrispondenti


Scarica lo strumento