Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
sqlmate — Un amico di SQLmap che farà ciò che hai sempre aspettato da SQLmap. | Kitploit

Strumenti/GitHubGitHub/s0md3v/sqlmate
Password CrackingRicognizioneScanner di VulnerabilitàAnalisi HashSfruttamento di Applicazioni WebRaccolta InformazioniPenetration TestingCrawlerArchived
GitHubs0md3v/sqlmate

sqlmate

Un amico di SQLmap che farà ciò che hai sempre aspettato da SQLmap.
4531231027 anni faRevisionato da Kitploit
Condividi
Vedi Repository

sqlmate

Ci sono alcune funzionalità che pensiamo SQLMap dovrebbe avere. Come trovare il pannello di amministrazione del target, un miglior cracking degli hash, ecc. Se la pensi allo stesso modo, SQLMate fa per te.

Cosa fa?

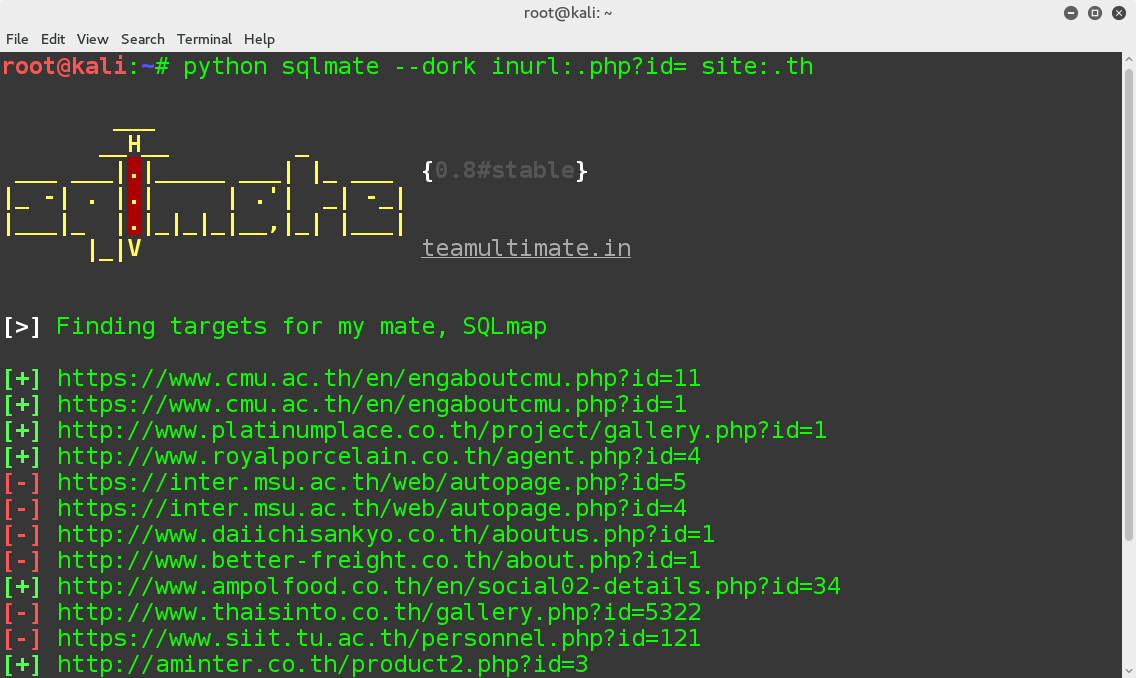
  • Fornisci un dork di SQL injection tramite l'opzione --dork e troverà siti vulnerabili per te. Dopodiché, proverà a trovare i loro pannelli di amministrazione e anche a bypassarli con query SQL.

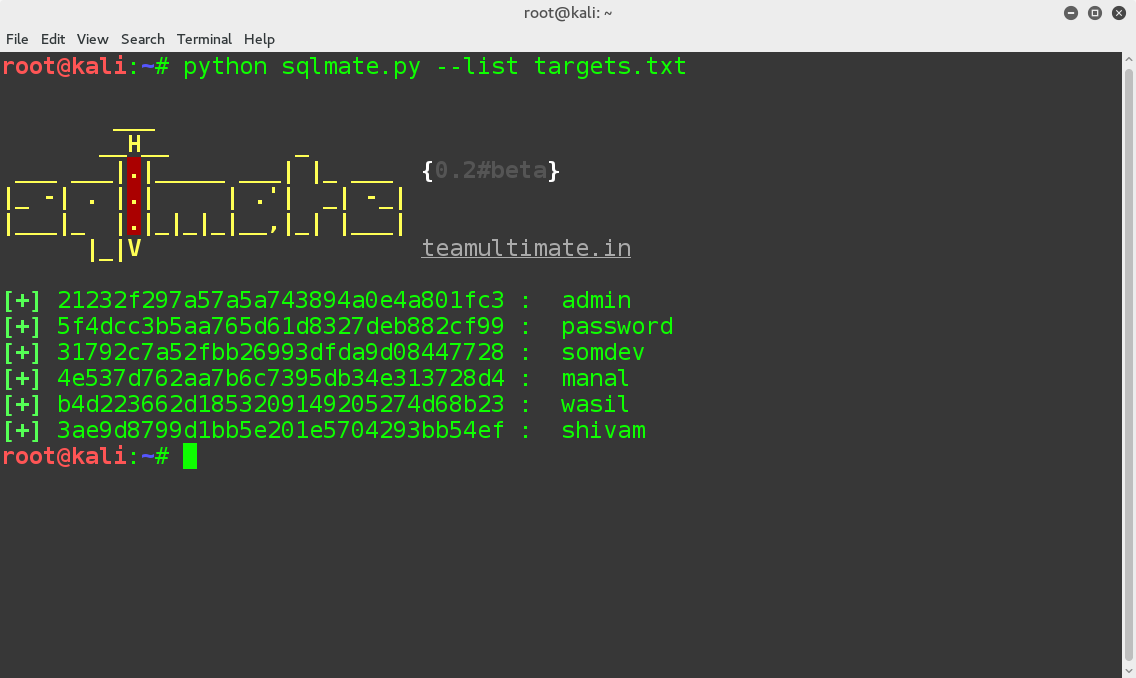
  • Può fare ricerche di hash molto veloci per MD5, SHA1 e SHA2. Puoi fornire un hash con l'opzione --hash. La ricerca media richiede meno di 2 secondi.

  • Puoi anche fornire un file txt contenente hash da craccare con l'opzione --list .

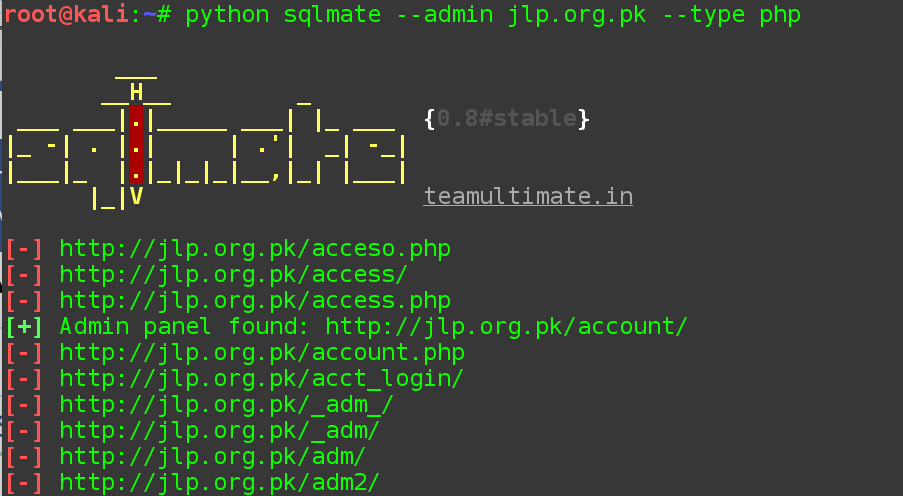
  • Il primo modalità controlla solo 13 posizioni comuni dei pannelli di amministrazione, ma se fornisci un sito web tramite l'opzione --admin, puoi fare una scansione completa utilizzando 482 percorsi.

  • SQLMate ha anche la capacità di raschiare dork. Specifica il livello di dump tramite l'opzione --dump. Usando --dump 1 verranno scaricati quasi 20 dork, quindi imposta il livello tra 1 e 184 secondo le tue esigenze. SQLMate salva automaticamente i dork in un file txt così puoi usarli in seguito.

Scorri verso il basso per ulteriori informazioni.

Screenshot

Esecuzione di SQLMate

Inserisci il seguente comando nel terminale per scaricare SQLMate

git clone https://github.com/UltimateHackers/sqlmate

Quindi naviga nella directory sqlmate inserendo questo comando

cd sqlmate

Ora installa i moduli richiesti

pip install -r requirements.txt

Ora esegui sqlmate

python sqlmate
Opzioni della riga di comando disponibili
usage: sqlmate [-h] [--dork DORK] [--hash HASH] [--list <path>]
 [--dump 1-184] [--admin URL] [--type PHP,ASP,HTML]

optional arguments:
  -h, --help            mostra questo messaggio di aiuto ed esce
  --dork DORK           Fornisci un dork e lascia che SQLMate faccia il suo lavoro
  --hash HASH           'Cracca' un hash in 5 secondi
  --list <path>         Importa e cracca hash da un file txt
  --dump 1-184          Ottieni dork. Specifica il livello di dump. Livello 1 = 20 dork
  --admin URL           Trova il pannello di amministrazione del sito web
  --type PHP,ASP,HTML   Scegli l'estensione da scansionare (Usa con l'opzione --admin,
          		Default è tutto)

Vuoi contribuire?

Okay, tuffati! Trova bug o aiutami ad aggiungere queste funzionalità:

  • Evitare duplicati nei risultati della scansione dork
  • Un elenco di esempi di comandi sqlmap che dimostrano alcune opzioni utili e meno conosciute di sqlmap
  • Qualunque cosa ti piaccia

Grazie per aver usato SQLMate.

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    256

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →