 rrespxwnss/cve-2025-56772

Durante l'analisi del sito web ecodotempo.com.br, è stata scoperta una vulnerabilità di Cross-Site Scripting (XSS) memorizzato. Questa vulnerabilità consente a un attaccante di iniettare script dannosi in campi che vengono successivamente visualizzati ad altri utenti senza una corretta sanificazione, in particolare nella pagina principale dell'area non autenticata (non loggata).
Durante l'analisi del sito web ecodotempo.com.br, è stata scoperta una vulnerabilità di Cross-Site Scripting (XSS) memorizzato. Questa vulnerabilità consente a un attaccante di iniettare script dannosi in campi che vengono successivamente renderizzati ad altri utenti senza una corretta sanificazione, in particolare sulla pagina principale dell'area non autenticata (disconnessa).
ecodotempo.com.br/colecoes/cadastrar_realizar.php
name="nome" e name="descricao"
Durante l'analisi del sito web ecodotempo.com.br, è stata scoperta una vulnerabilità di Cross-Site Scripting (XSS) memorizzato. Questa vulnerabilità consente a un attaccante di iniettare script dannosi in campi che vengono successivamente renderizzati ad altri utenti senza una corretta sanificazione, in particolare sulla pagina principale dell'area non autenticata (disconnessa).
Lo script iniettato è stato memorizzato in modo persistente nel backend dell'applicazione ed eseguito nel browser di qualsiasi visitatore che accedeva alla pagina interessata, senza meccanismi di escaping o protezione tramite Content Security Policy (CSP) attivi.
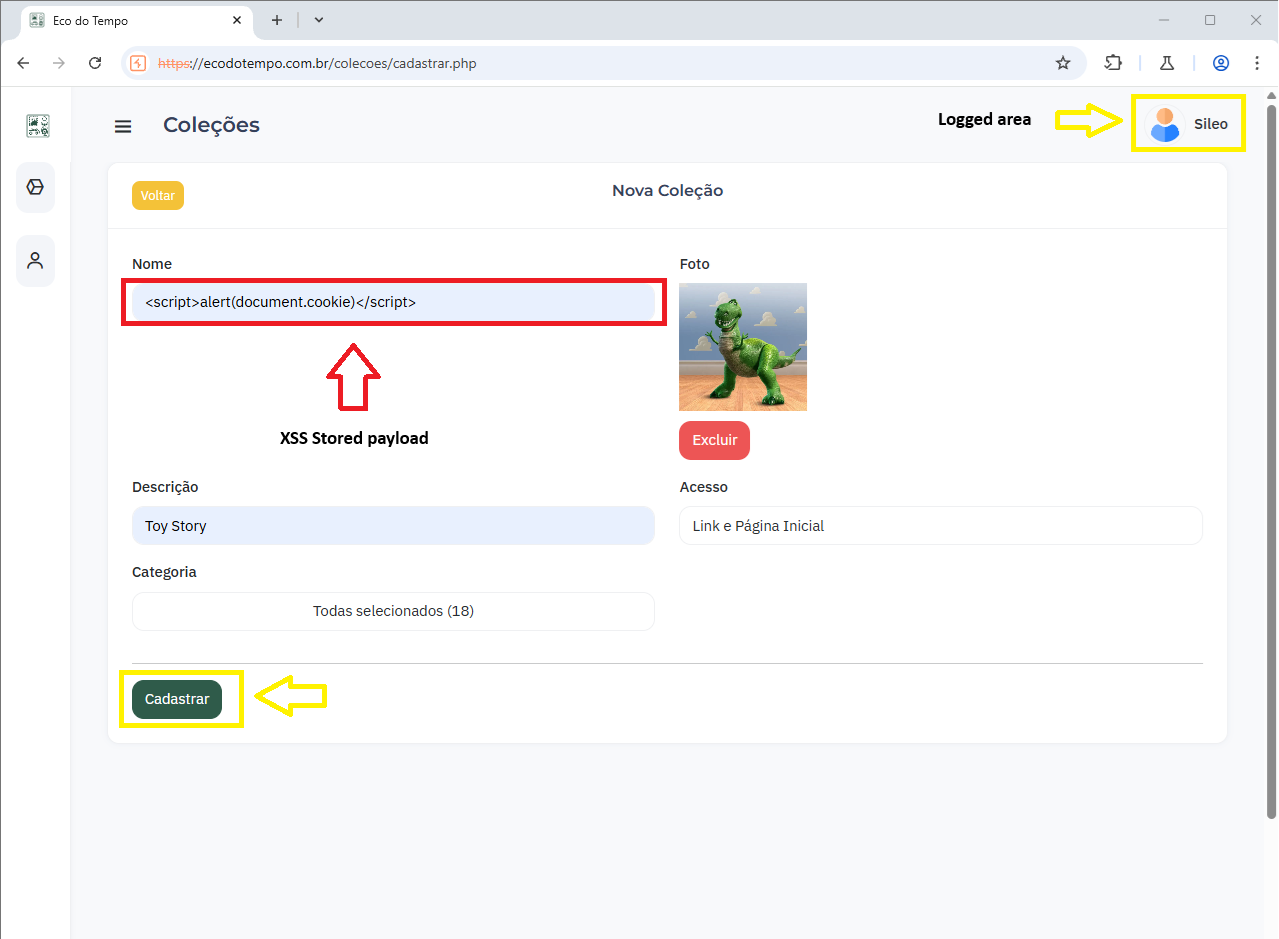
Durante i test su ecodotempo.com.br, la vulnerabilità XSS memorizzato è stata identificata specificamente nel processo di creazione delle collezioni di elementi. È stato possibile iniettare un payload dannoso nei campi nome o descrizione della collezione, senza meccanismi di mitigazione attivi — come validazione dell'input, filtri a livello di codice, Web Application Firewall (WAF) o header HTTP di sicurezza.
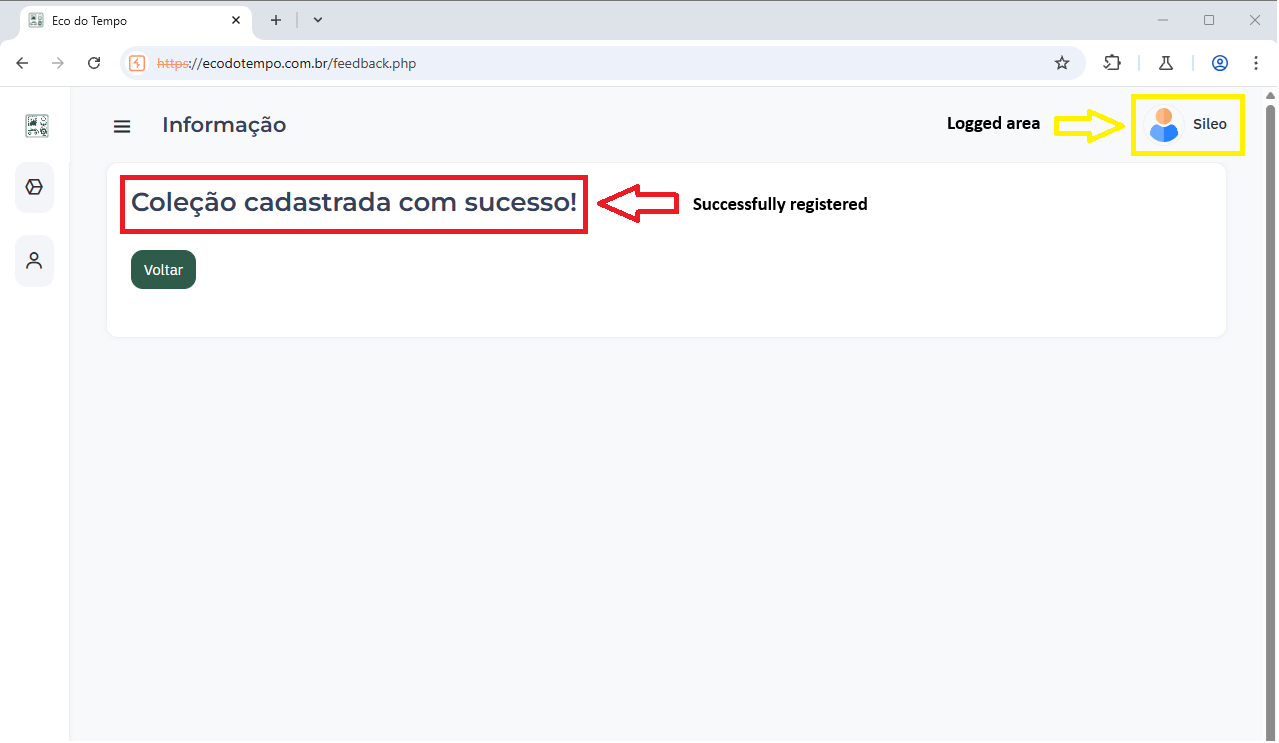
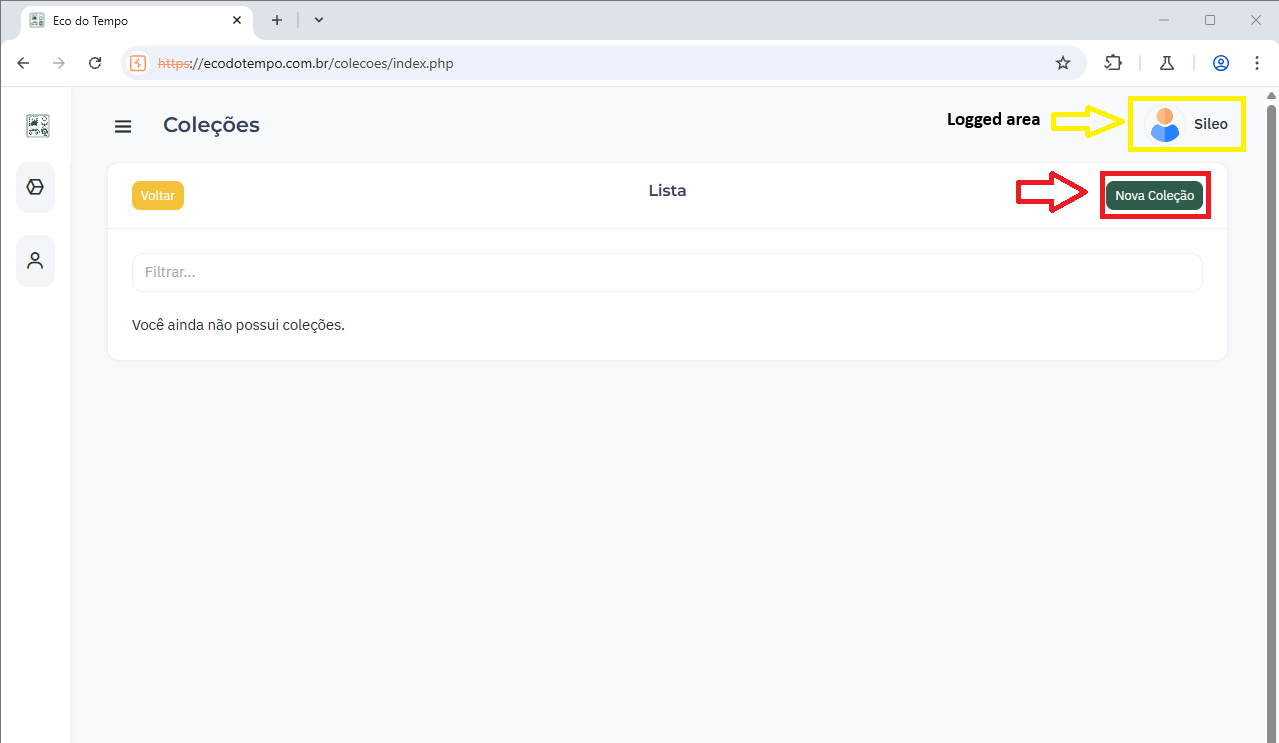
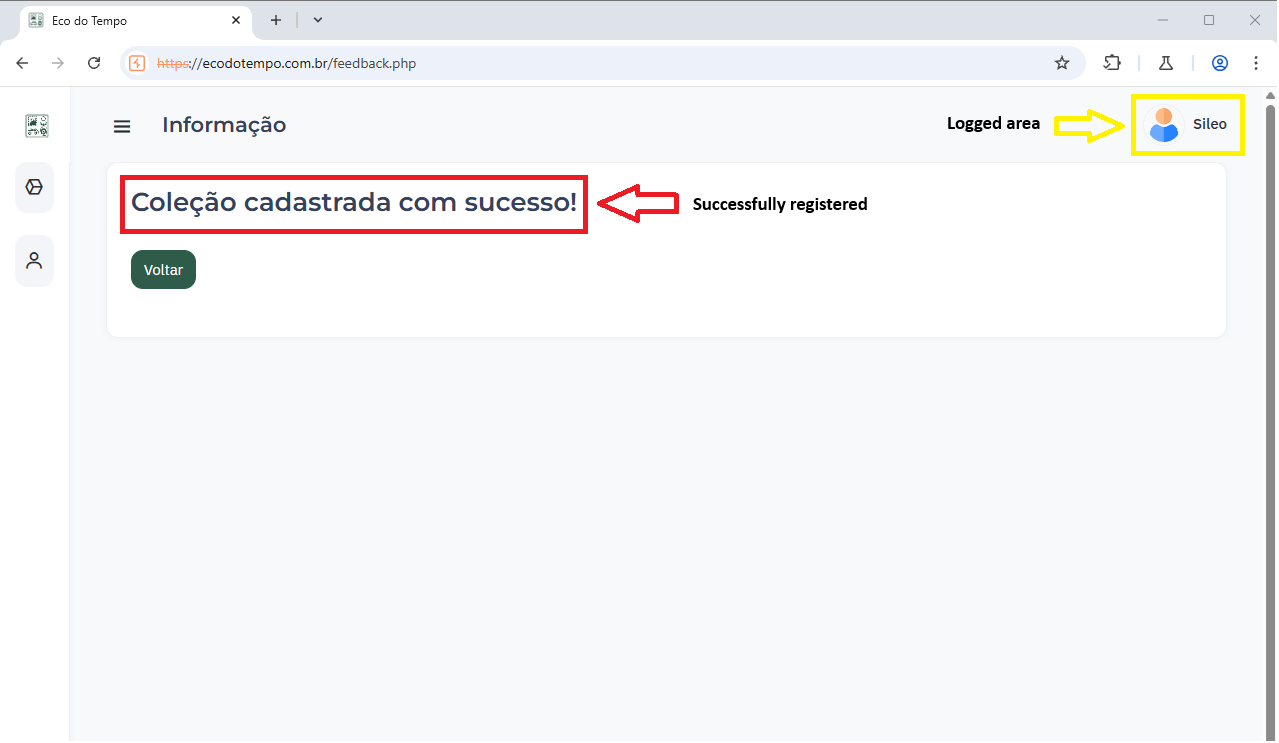
Dopo aver creato la collezione contenente lo script dannoso, effettuato il logout e quindi aver nuovamente accesso alla pagina di login principale, il payload è stato automaticamente eseguito nel browser, risultando nella visualizzazione di un pop-up. Nel test, questo è stato utilizzato per dimostrare l'estrazione dei cookie. Questo comportamento conferma la mancanza di una corretta sanificazione e la reale possibilità di esecuzione di script arbitrari nel contesto del browser della vittima. Consultare la sezione prove di seguito per un esempio.
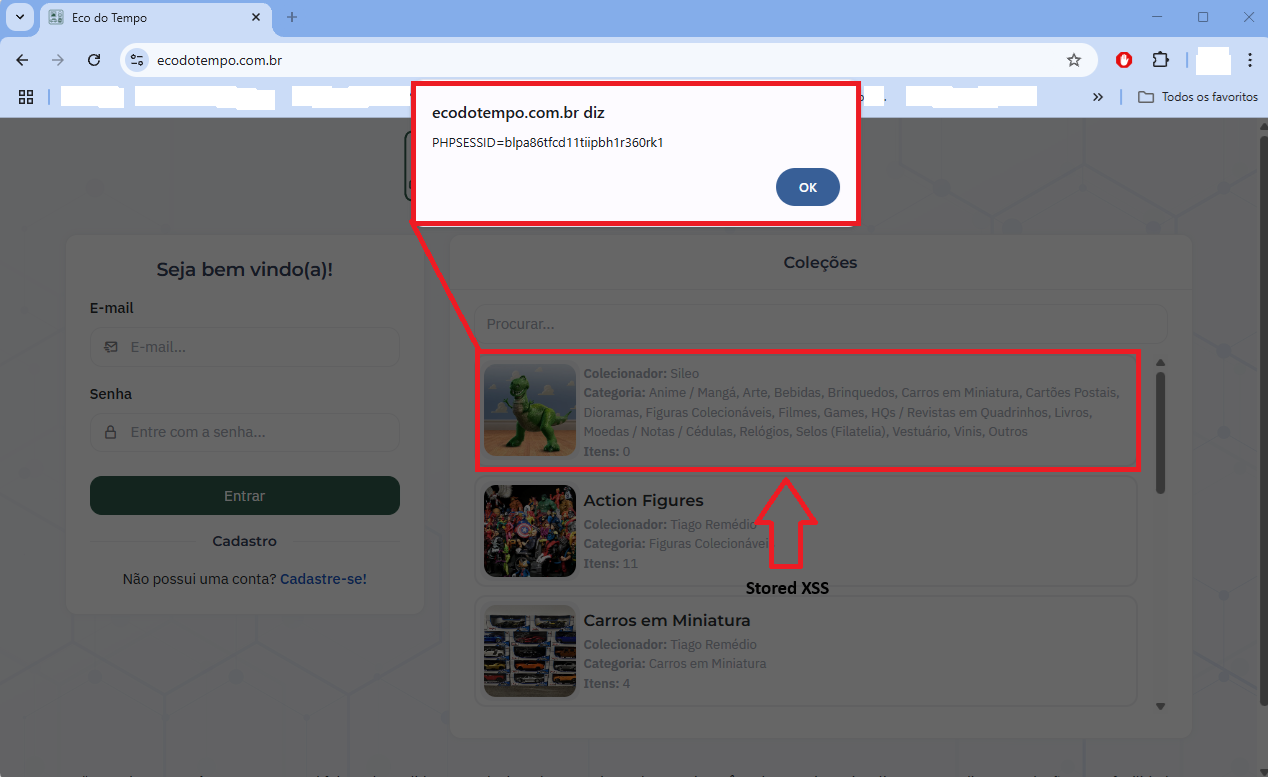
Nota: Oltre al furto di cookie, questa vulnerabilità potrebbe essere sfruttata per vari scopi dannosi come reindirizzare gli utenti a siti web dannosi, esfiltrare dati sensibili, alterare il contenuto della pagina per attacchi di phishing o eseguire azioni per conto dell'utente, come descritto in precedenza nella sezione impatto.
La presenza di una vulnerabilità XSS memorizzato sulla pagina principale dell'area non autenticata di ecodotempo.com.br rappresenta un rischio significativo per la sicurezza. Poiché lo script iniettato viene memorizzato permanentemente e servito a ogni utente che accede alla pagina interessata, apre la porta a una serie di attacchi lato client. Un attaccante potrebbe sfruttare questa falla per eseguire JavaScript arbitrario nel browser di visitatori ignari, potenzialmente rubando cookie di sessione, reindirizzando gli utenti a siti web dannosi, eseguendo azioni per conto degli utenti senza il loro consenso o manipolando il contenuto della pagina per tentativi di phishing. Poiché la vulnerabilità è esposta in un'area pubblicamente accessibile, aumenta la probabilità di sfruttamento su larga scala, specialmente da parte di bot automatizzati o campagne mirate, minando potenzialmente la fiducia degli utenti e l'integrità della piattaforma.
Per correggere la vulnerabilità XSS memorizzato trovata sulla pagina principale dell'area non autenticata di ecodotempo.com.br, è necessario intraprendere le seguenti azioni:
Tutti gli input dell'utente devono essere adeguatamente sanificati e validati sia lato client che lato server prima di essere memorizzati o renderizzati. In particolare, qualsiasi input che verrà visualizzato nel contesto HTML dovrebbe avere caratteri speciali come <, >, ", ', e & codificati per prevenire l'esecuzione di script. Inoltre, l'applicazione dovrebbe implementare la codifica dell'output in base al contesto in cui i dati vengono iniettati (HTML, JavaScript, attributo, URL, ecc.).
È anche fortemente consigliato imporre una Content Security Policy (CSP) per limitare l'esecuzione di script non autorizzati e disabilitare script inline e il caricamento di script esterni da fonti non attendibili. Revisioni regolari del codice e test di sicurezza automatizzati (ad es. con strumenti come OWASP ZAP o Burp Suite) dovrebbero essere integrati nel ciclo di sviluppo per rilevare e prevenire difetti simili in futuro.
Infine, eventuali payload dannosi già memorizzati dovrebbero essere identificati e rimossi dal sistema per eliminare i rischi esistenti.
