 rodhnin/argus-wp-watcher
Scanner di sicurezza per WordPress con analisi basata su intelligenza artificiale, framework di conformità etica e reporting professionale.



Scanner etico di vulnerabilità WordPress — correlazione CVE in tempo reale, mappatura OWASP, analisi basata su IA e test basati sul consenso.
Avvio rapido · Documentazione · Docker · Funzionalità AI · Metti una stella su GitHub
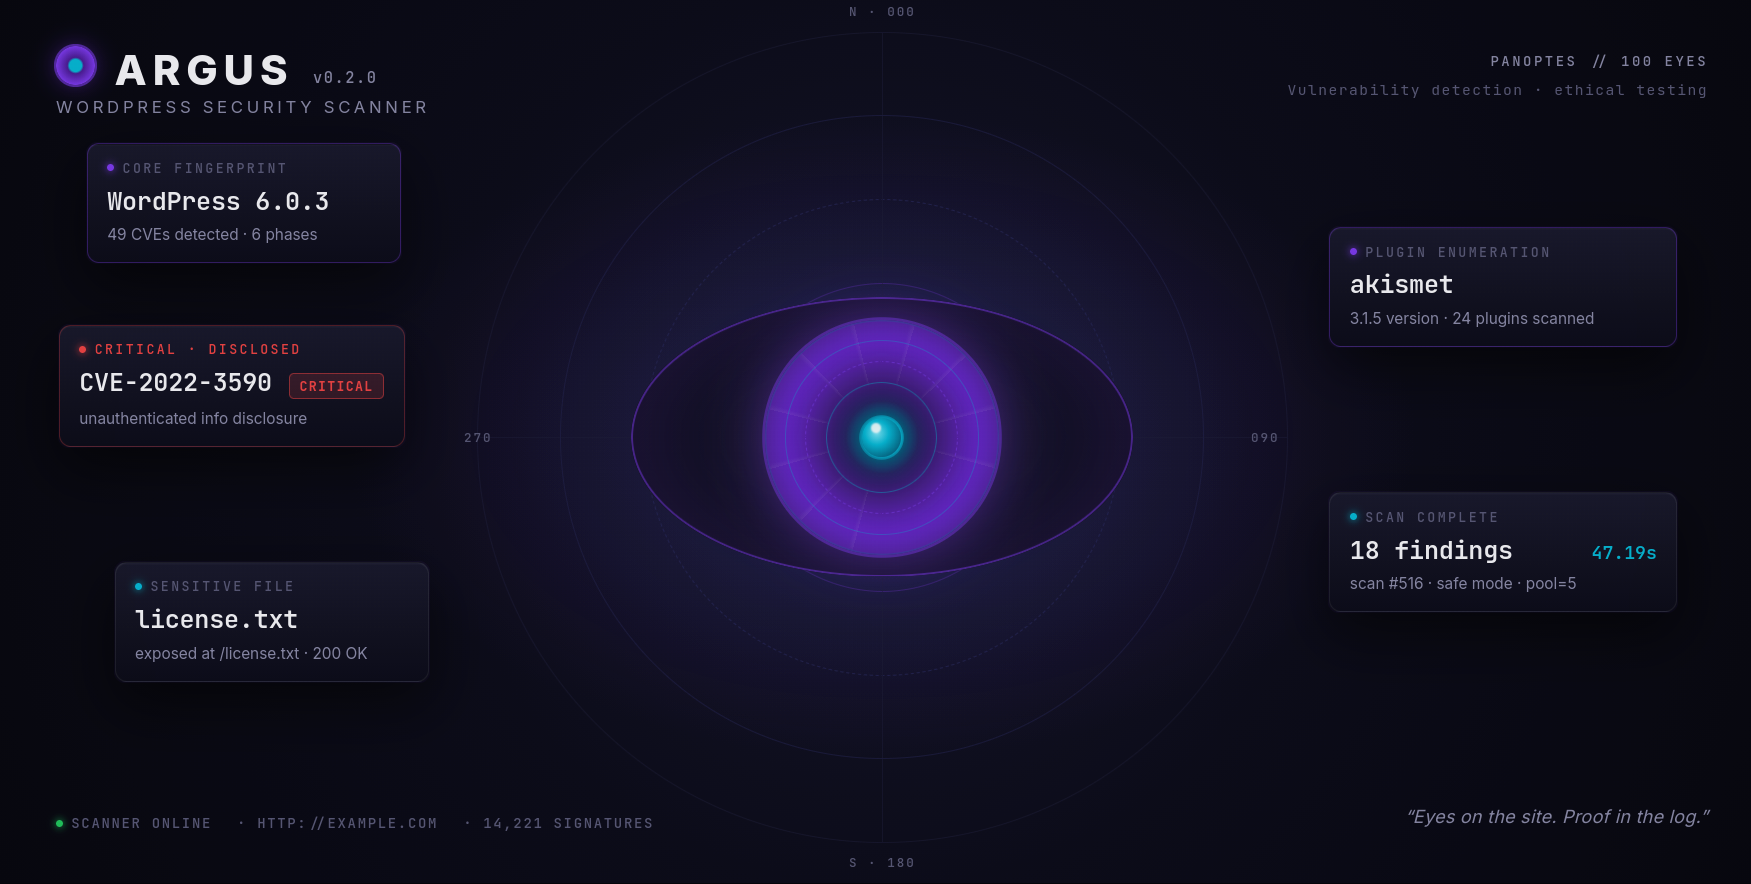
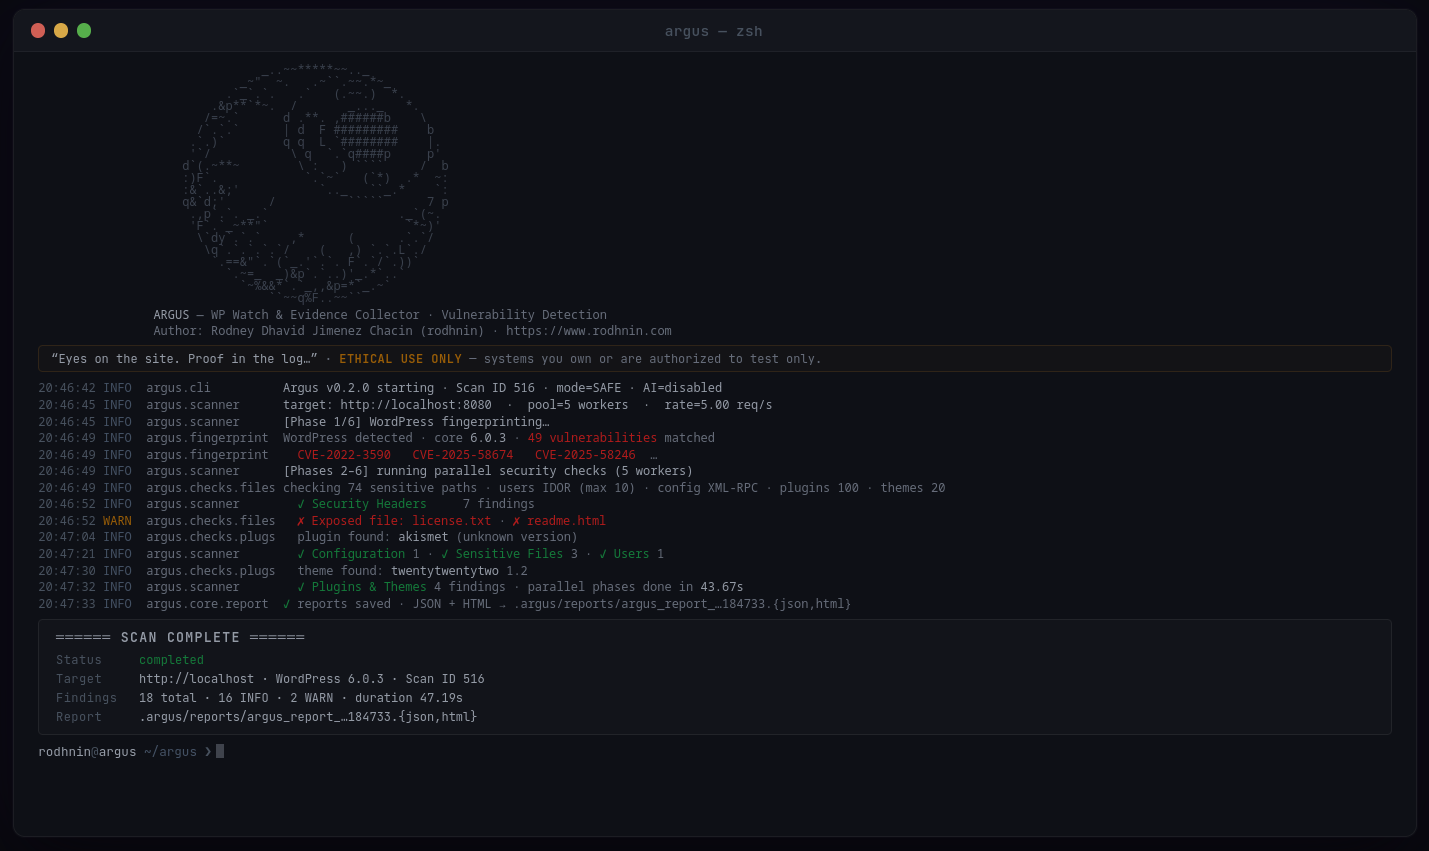
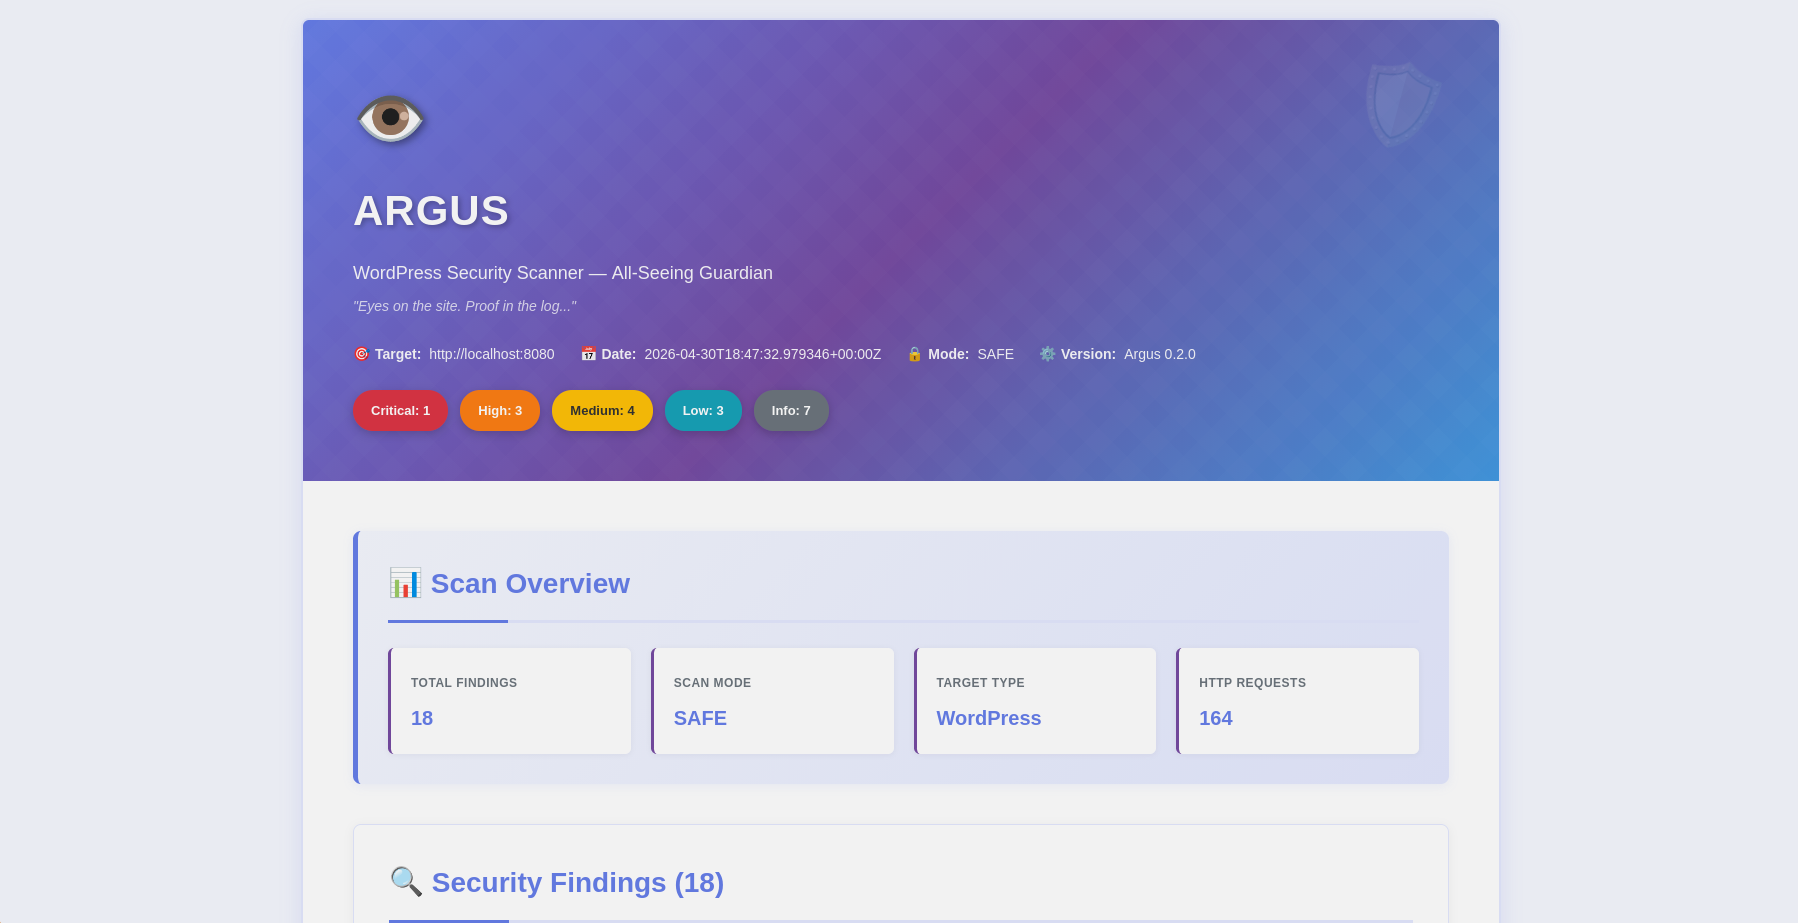
Panoramica scansione · ripartizione per gravità |
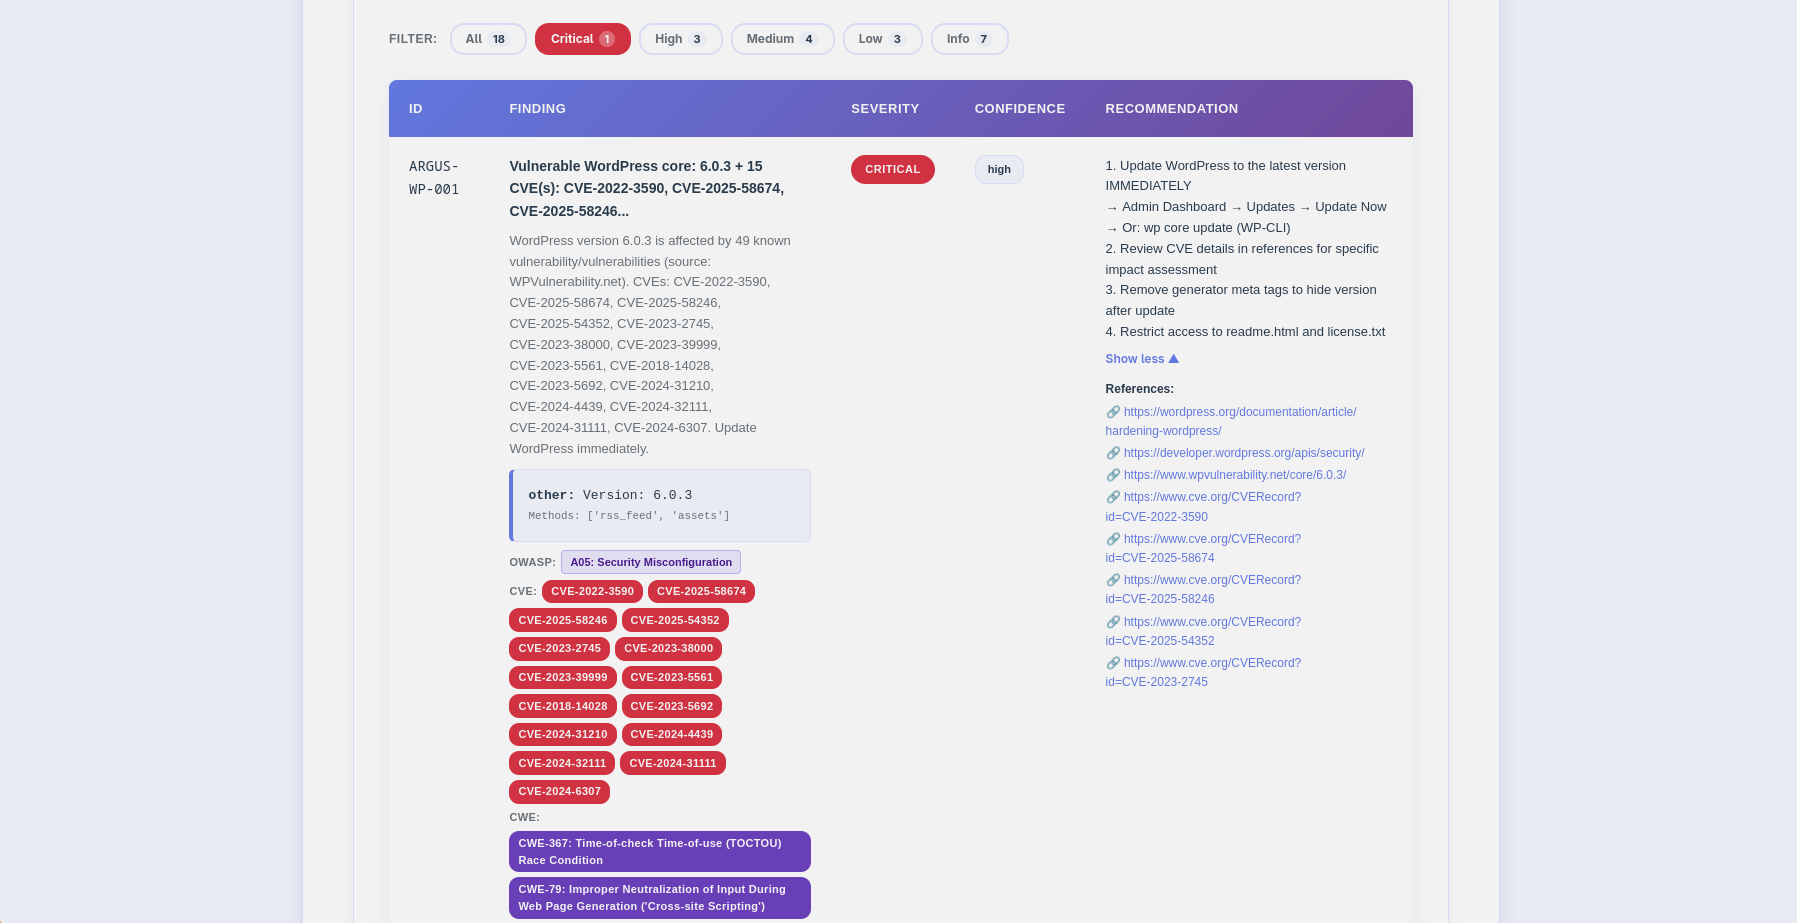
Segnalazioni · badge CVE/OWASP · barra dei filtri |
Argus è uno scanner di sicurezza WordPress pronto per la produzione che mette l'etica al primo posto. Progettato per penetration tester, ricercatori di sicurezza e amministratori WordPress, combina la scansione tradizionale delle vulnerabilità con un'analisi AI all'avanguardia per fornire informazioni utili e concrete.
--diff last confronta le scansioni per monitorare i progressi delle correzioni| Categoria di controllo | Modalità sicura | Aggressiva | Dettagli |
|---|---|---|---|
| Rilevamento WordPress | ✅ | ✅ | Fingerprinting della versione tramite meta tags, readme, RSS, asset |
| Plugin e Temi | 100 plugin | 447 plugin | Rilevamento versione (4 metodi) + correlazione CVE/CVSS in tempo reale |
| File Sensibili | 74 percorsi | 437 percorsi | Backup di wp-config, .env, dump SQL, .git, log di debug, strumenti PHP |
| Enumerazione Utenti | 3 metodi | 6 metodi | Author IDOR, REST API, parsing HTML + oEmbed, errore di login, XML-RPC |
| Header di sicurezza | ✅ | ✅ | HSTS, CSP, X-Frame-Options, Referrer-Policy, Permissions-Policy |
| Configurazioni errate | ✅ | ✅ | XML-RPC, modalità debug, elenco directory, editor di file |
| Sicurezza del login | ❌ | ✅ | 2FA, CAPTCHA, protezione brute-force, registrazione aperta, policy password |
| Crawl Web | ❌ | ✅ | robots.txt, sitemap.xml, commenti HTML, scoperta link (profondità 1) |
python -m argus --target https://example.com --html
- **Fingerprinting Multi-Metodo**: Rileva WordPress 4.x-6.x con zero falsi positivi
- **Correlazione CVE in Tempo Reale**: Verifica ogni plugin, tema e versione core rilevati rispetto a WPVulnerability.net (gratuito, senza chiave API)
- **Punteggio CVSS**: Recupera i punteggi da NVD per ogni CVE (critico ≥9.0, alto ≥7.0, medio ≥4.0)
- **Rilevamento Ultima Versione**: L'API di WordPress.org mostra la versione stabile corrente accanto alla versione rilevata
- **OWASP Top 10 2021**: Ogni riscontro mappato alla propria categoria OWASP (A01–A10)
- **Scansione Concorrente**: Thread pool + limitazione della frequenza per scansioni veloci e rispettose
- **Rilevamento Intelligente**: Interruzione anticipata per i siti non WordPress (rifiuto più rapido del 99%)
- **Raccolta di Evidenze**: Risposte HTTP, header e contenuti dei file conservati

### 📈 Report Diff di Scansione (v0.2.0)

Monitora i progressi della remediation tra le scansioni:```bash
# Compare this scan against the previous one
python -m argus --target https://example.com --html --diff last

# Or reference a specific scan ID
python -m argus --target https://example.com --html --diff 42
La sezione diff mostra:
Scegli il tuo provider IA in base alle tue esigenze:
| Provider | Ideale per | Velocità | Costo/scansione | Privacy |
|---|---|---|---|---|
| OpenAI gpt-4o-mini (predefinito) | Miglior rapporto qualità/prezzo | ⚡ ~40s | 💰 ~$0.006 | 🔒 Standard |
| OpenAI gpt-4o | Qualità professionale | ⚡ ~40s | 💰 ~$0.05 | 🔒 Standard |
| Anthropic claude-3-5-haiku | Orientato alla privacy | ⚡ ~55s | 💰 ~$0.02 | 🔒 Migliorata |
| Ollama (locale) | Privacy totale | 🐢 ~28min | 💰 Gratuito | 🔐 100% Offline |
Modalità di analisi:

