
CVE-2025-65862 — Documentazione, Analisi e Strumento di Automazione (Solo a Scopo di Ricerca)
⚠️ Avvertenza Etica e Legale
Tutto il materiale in questo repository è fornito esclusivamente per:
- ricerca sulla sicurezza,
- apprendimento,
- analisi delle vulnerabilità,
- e test in ambienti di propria proprietà o per i quali si dispone di esplicita autorizzazione.
Effettuare exploit, abusare di bug o caricare file dannosi su server di terze parti senza autorizzazione è un atto illegale e viola la legge indonesiana (UU ITE) e il diritto internazionale.
L'autore non è responsabile per l'uso improprio degli strumenti o delle tecniche descritte.
📌 Riepilogo della CVE-2025-65862
🧩 Qual è il problema?
In SLiMS Bulian 9.7.2, è presente una misconfigurazione quando un utente (con credenziali deboli) carica un file ZIP di un plugin.
Il flusso:
- L'applicazione riceve il caricamento di un file ZIP.
- Il sistema esegue l'estrazione automatica.
- I file estratti vengono collocati in: /plugins/
- Tutti i file all'interno dello ZIP vengono estratti, inclusi i file
.php.
- Se lo ZIP contiene un file backdoor come:
└── myplugin/
└── shell.php
Allora il file può essere raggiunto tramite: /plugins/myplugin/shell.php
- Questo può causare arbitrary file upload → remote code execution se l'utente utilizza una combinazione di credenziali deboli.
🔍 Indicatori di Compromissione (IOC)
Se gestisci SLiMS, presta attenzione a quanto segue:
- Presenza di cartelle sospette in
/plugins/
- File PHP estranei all'interno della cartella del plugin
- Log di caricamento plugin provenienti da account con password deboli
- Attività insolite sui file dopo il caricamento di un file .zip
- Richieste sospette a:
/plugins//something.php
🛡️ Mitigazione e Raccomandazioni
- Aggiorna SLiMS all'ultima versione o applica le patch di sicurezza disponibili.
- Sostituisci la password di admin/utente con uno standard forte (linee guida CISA.gov).
- Disabilita il caricamento dei plugin se non utilizzato.
- Monitora la directory
/plugins/ ed elimina i file non riconosciuti.
- Controlla i log di amministrazione per rilevare caricamenti non autorizzati.
- Isola il sistema se sospetti che sia compromesso.
- Ripristina da un backup precedente all'incidente.
⚙️ Documentazione dello Script di Automazione
Questo script viene utilizzato per:
- automatizzare i test sulla misconfigurazione della CVE-2025-65862,
- verificare se un'istanza SLiMS è vulnerabile,
- caricare un ZIP di plugin contenente un payload per la ricerca.
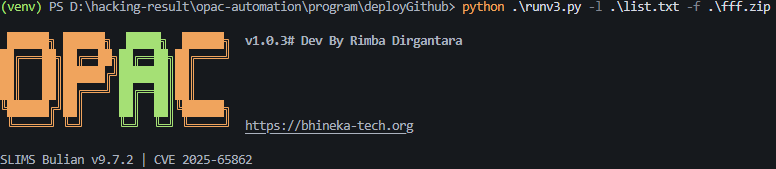
🎛️ Argomenti
| Flag | Funzione |
|---|
| -l | Percorso del file con l'elenco dei target SLiMS |
| -f | ZIP del plugin da testare (contenente payload/backdoor di ricerca) |
| -o | Per salvare i risultati |
▶️ Esempio di Utilizzo

📦 Dipendenze
Installa le seguenti librerie prima di eseguire lo strumento: pip install httpx beautifulsoup4 urllib3
Librerie standard di Python (non richiedono installazione):
- argparse
- random
- datetime
- time
- os
- re
- concurrent.futures
🔐 Licenza
Questo repository utilizza la licenza Proprietary — All Rights Reserved
con l'obiettivo di evitare che lo strumento di ricerca venga utilizzato in modo improprio da soggetti irresponsabili.
Non sei autorizzato a:
- ridistribuire,
- modificare,
- rivendere questo strumento
senza il permesso dell'autore.
📝 Conclusione
Questo repository è stato creato come documentazione della vulnerabilità, analisi tecnica e sviluppo di strumenti di test.
Usalo in modo etico e professionale.