
 rickdejager/stegseek
⚡ Il cracker di steghide più veloce al mondo, che processa milioni di password al secondo ⚡

Stegseek è un cracker per steghide fulmineamente veloce che può essere utilizzato per estrarre dati nascosti da file. È costruito come fork del progetto originale steghide e, di conseguenza, è migliaia di volte più veloce di altri cracker e può scorrere l'intero rockyou.txt* in meno di 2 secondi.
Stegseek può anche essere utilizzato per estrarre i metadati di steghide senza password, il che può essere utile per verificare se un file contiene dati steghide.
*
rockyou.txtè una nota lista di password con oltre 14 milioni di password.
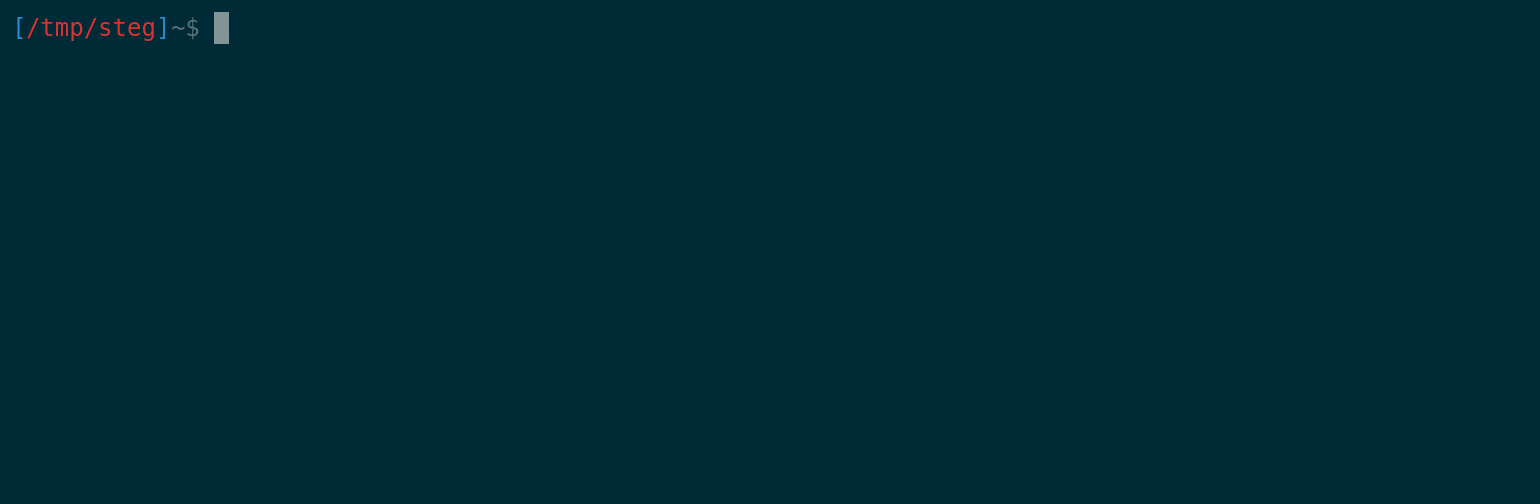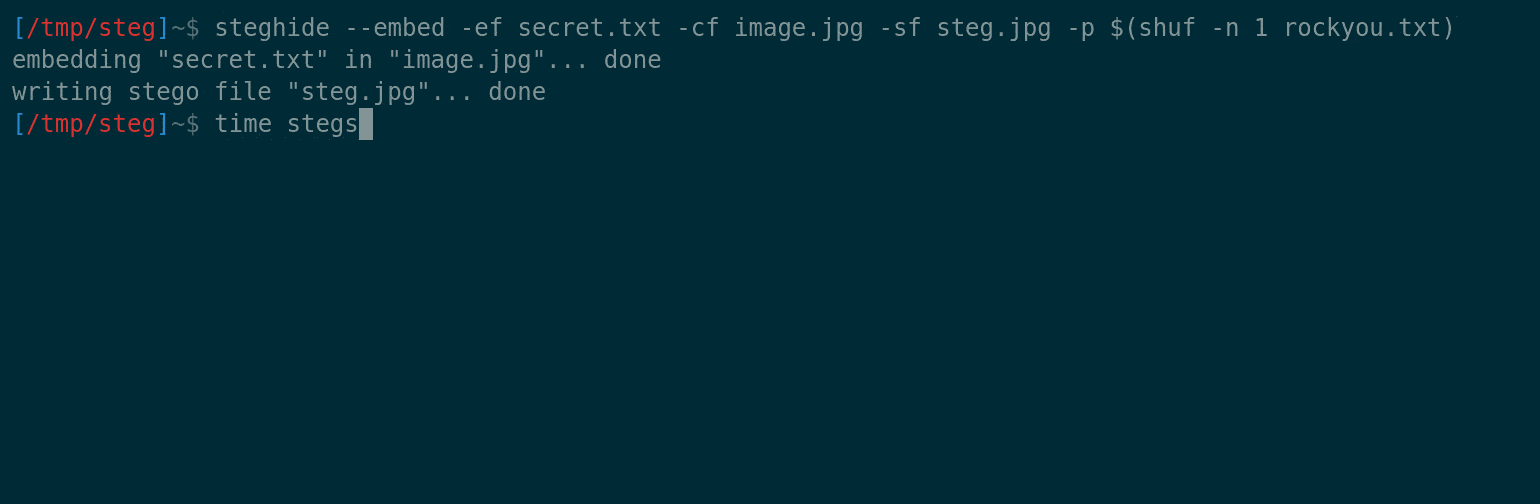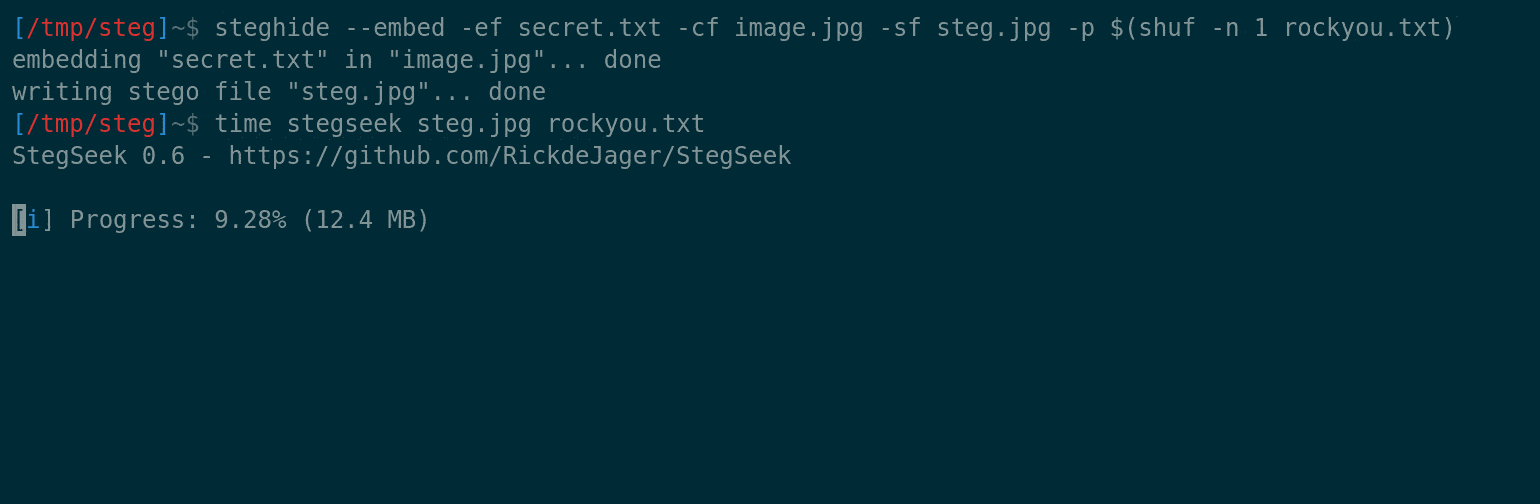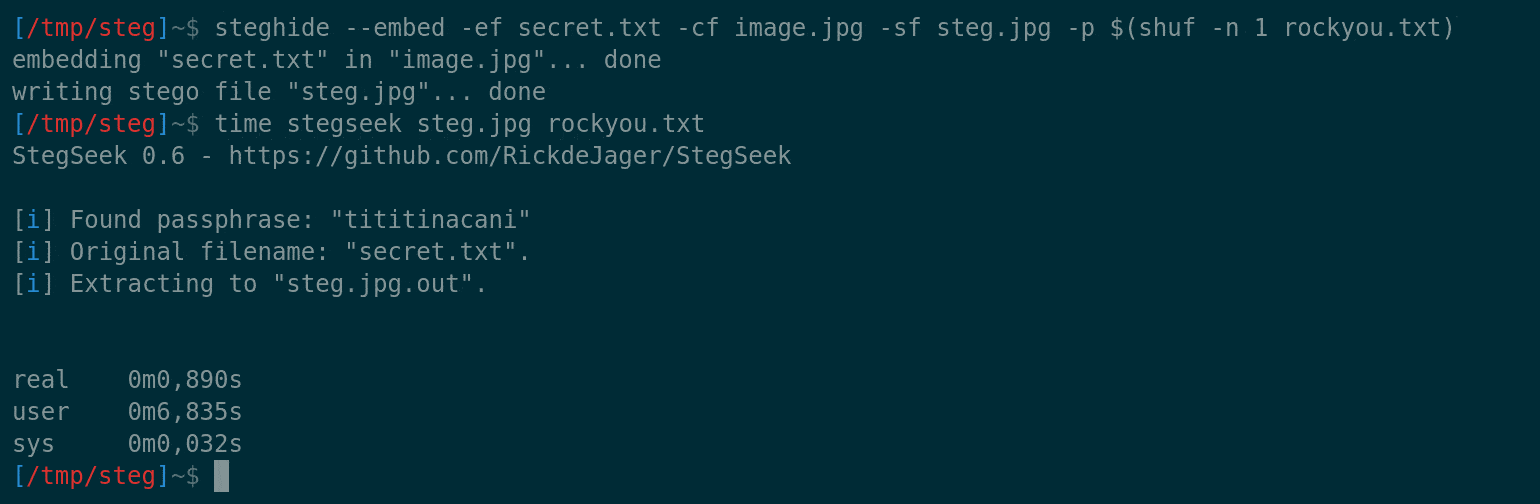
Salta a Prestazioni per alcuni dati numerici.
Le seguenti istruzioni ti guidano attraverso il processo di installazione. In alternativa, puoi eseguire Stegseek in un contenitore Docker. Salta a Docker per le istruzioni.
Su sistemi Ubuntu recenti e altri sistemi basati su Debian, puoi utilizzare il pacchetto .deb fornito per l'installazione:
.deb usando sudo apt install ./stegseek_0.6-1.debSu altri sistemi dovrai compilare Stegseek da solo. Vedi BUILD.md per maggiori informazioni.
Purtroppo, compilare Stegseek come app nativa Windows non è supportato. Invece, dovresti eseguire Stegseek usando WSL. Si consiglia la distribuzione Ubuntu WSL per una compatibilità ottimale.
Una volta configurato WSL, Stegseek può essere installato usando le istruzioni per Linux sopra.
Per impostazione predefinita, WSL monta l'unità C:\ su /mnt/c/, che puoi usare per accedere facilmente ai tuoi file.
La funzionalità più importante di stegseek è il cracking basato su wordlist:
stegseek [stegofile.jpg] [wordlist.txt]
Questa modalità prova semplicemente tutte le password nella wordlist fornita contro lo stegofile fornito.
Stegseek può anche essere utilizzato per rilevare ed estrarre qualsiasi dato (meta) non crittografato da un'immagine steghide. Questo sfrutta il fatto che il generatore di numeri casuali utilizzato in steghide ha solo 2^32 possibili semi, che possono essere forzati in pochi minuti.
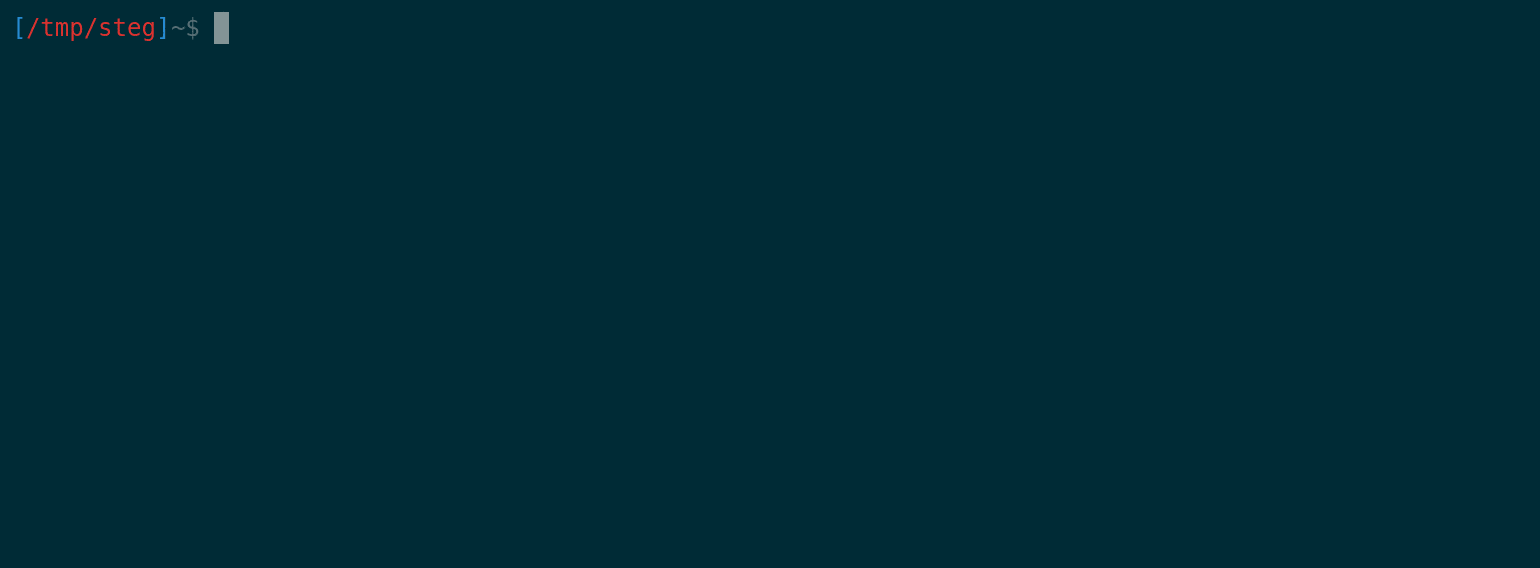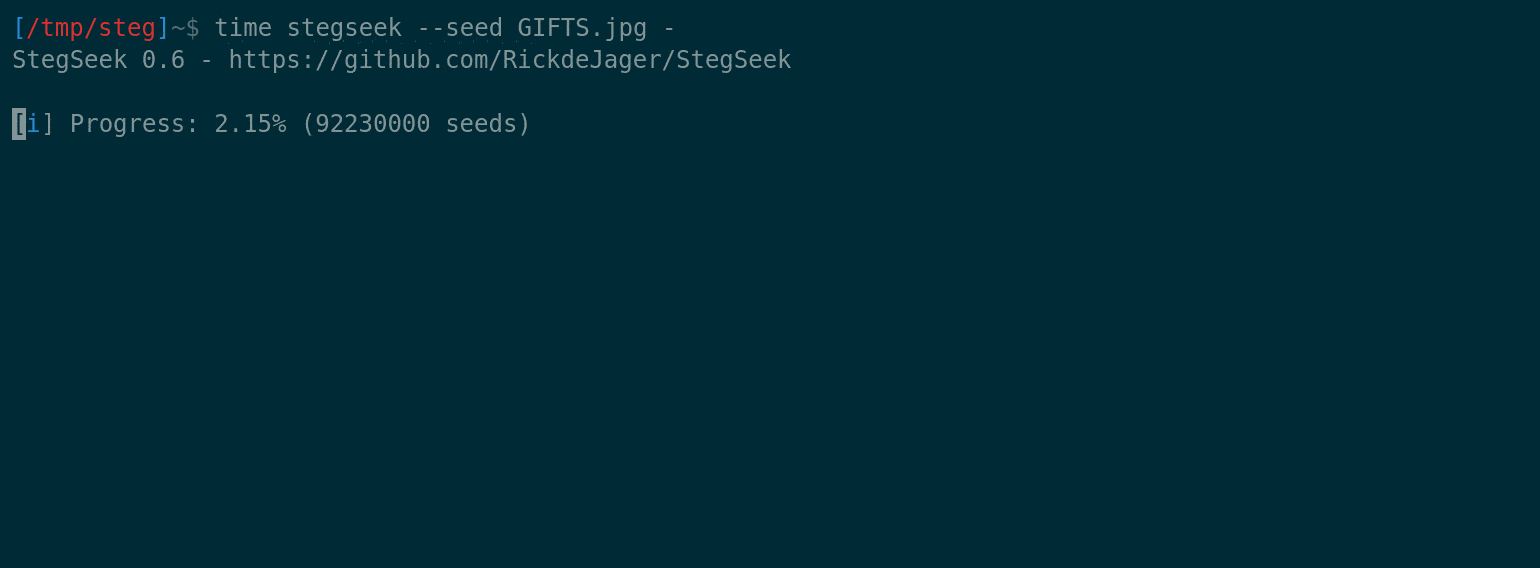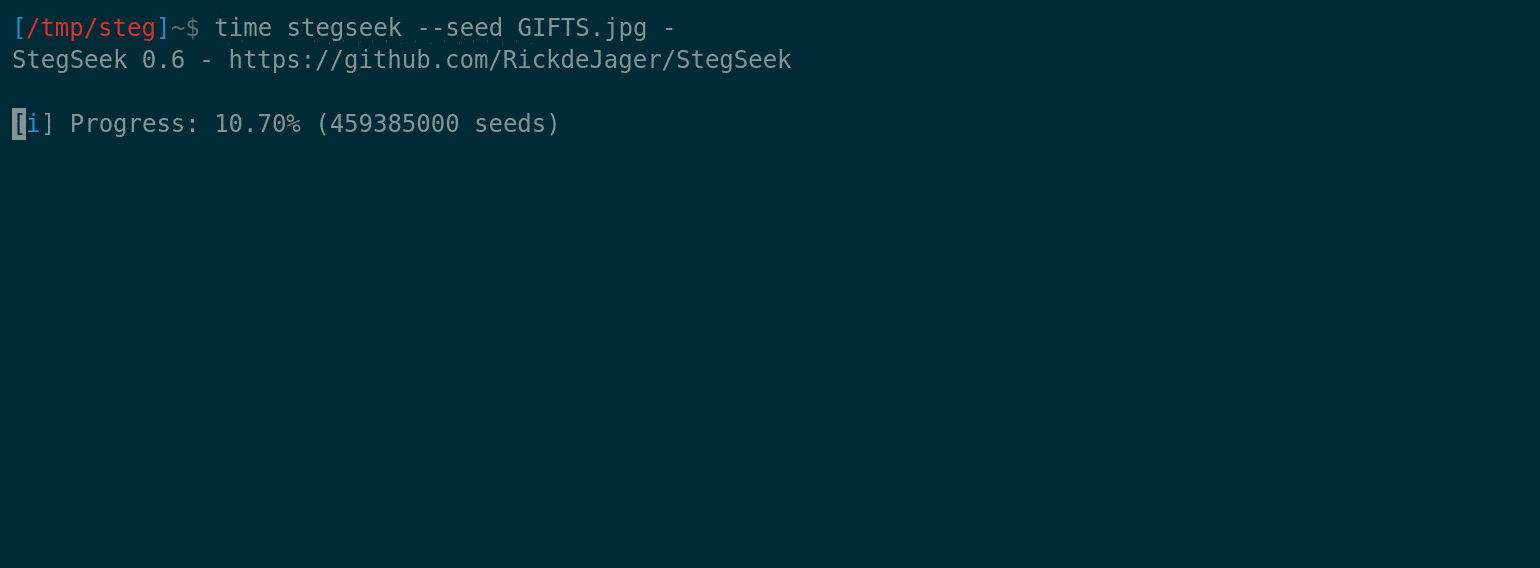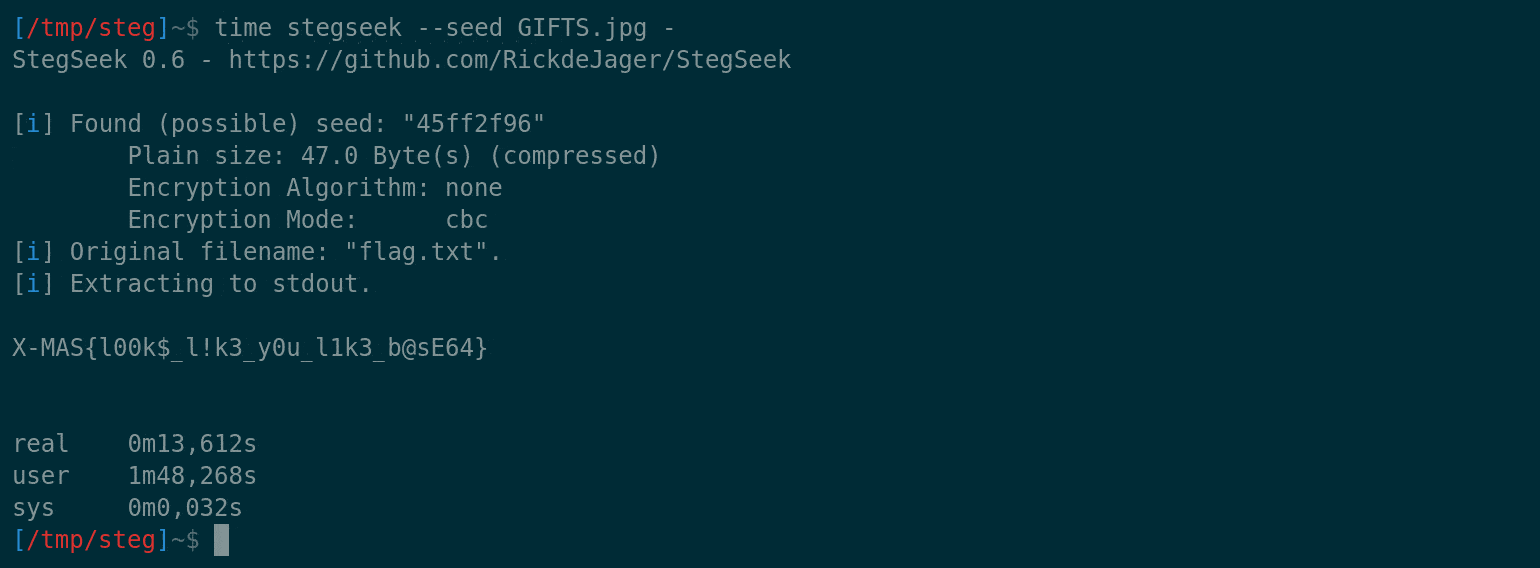
stegseek --seed [stegofile.jpg]
Questo comando ti dirà:
Se sei (molto) fortunato e il file è stato codificato senza crittografia, questa modalità recupererà persino il file codificato per te!
La demo seguente presenta una sfida di X-MAS CTF 2020. Una flag è stata nascosta usando una password casuale sicura, ma senza crittografia abilitata. In pochi minuti, Stegseek è in grado di recuperare il file incorporato senza dover indovinare la password corretta.
Usa stegseek --help per ottenere l'elenco completo delle opzioni disponibili:
=== StegSeek Help ===
To crack a stegofile:
stegseek [stegofile.jpg] [wordlist.txt]

Commands:
 --crack                 Crack a stego file using a wordlist. This is the default mode.
 --seed                  Crack a stego file by attempting all embedding patterns.
                         This mode can be used to detect a file encoded by steghide.
                         In case the file was encoded without encryption, this mode will
                         even recover the embedded file.
Positional arguments:
 --crack [stegofile.jpg] [wordlist.txt] [output.txt]
 --seed  [stegofile.jpg] [output.txt]

Keyword arguments:
 -sf, --stegofile        select stego file
 -wl, --wordlist         select the wordlist file
 -xf, --extractfile      select file name for extracted data
 -t, --threads           set the number of threads. Defaults to the number of cores.
 -f, --force             overwrite existing files
 -v, --verbose           display detailed information
 -q, --quiet             hide performance metrics (can improve performance)
 -s, --skipdefault       don't add guesses to the wordlist (empty password, filename, ...)
 -n, --nocolor           disable colors in output
 -c, --continue          continue cracking after a result has been found.
                         (A stego file might contain multiple embedded files)
 -a, --accessible        simplify the output to be more screen reader friendly

Use "stegseek --help -v" to include steghide's help.
Stegseek include quasi tutte le funzionalità di steghide, quindi può anche essere utilizzato per incorporare o estrarre dati normalmente. L'unico inconveniente è che i comandi devono usare il formato --command.
Ad esempio, steghide embed [...] diventa stegseek --embed [...] .
stegseek --embed <data> <coverfile> [<stegofile>]stegseek --extract <stegofile> [<output>]Puoi anche eseguire Stegseek come contenitore Docker:
docker run --rm -it -v "$(pwd):/steg" rickdejager/stegseek [stegofile.jpg] [wordlist.txt]
Questo richiede che la wordlist e lo stegofile si trovino nella directory di lavoro corrente, poiché quella cartella viene montata su /steg all'interno del contenitore.
È qui che Stegseek brilla davvero. Come promesso, iniziamo con l'affermazione "rockyou.txt in soli 2 secondi".
Tutti questi numeri sono misurati su un laptop con CPU Intel i7-7700HQ @ 2.80 GHz e 8 GB di RAM.
Ho scelto l'ultima password in rockyou.txt senza caratteri di controllo: "␣␣␣␣␣␣␣1" (7 spazi seguiti da '1').
Questa password si trova alla riga 14344383 su 14344391
> StegSeek 0.6 - https://github.com/RickdeJager/StegSeek

[i] Found passphrase: "       1"
[i] Original filename: "secret.txt".
[i] Extracting to "7spaces1.jpg.out".


real	0m1,211s
user	0m9,488s
sys	0m0,084s
Ed eccolo, oltre 14 milioni di password in meno di 2 secondi 😍.
Per testare le prestazioni di altri strumenti, ho creato diversi file stego con password diverse, prese da rockyou.txt. Ho eseguito ciascuno degli strumenti con le loro impostazioni predefinite, tranne Stegbrute dove ho aumentato il threading per un confronto equo.
| password | Riga | Stegseek v0.6 | Stegcracker 2.0.9 | Stegbrute v0.1.1 (-t 8) |
|---|---|---|---|---|
| "cassandra" | 1 000 | 0.05s | 3.1s | 0.7s |
| "kupal" | 10 000 | 0.05s | 14.4s | 7.1s |
| "sagar" | 100 000 | 0.09s | 2m23.0s | 1m21.9s |
| "budakid1" | 1 000 000 | 0.73s | [p] 23m50.0s | 13m45.7s |
| "␣␣␣␣␣␣␣1" | 14 344 383 | 1.21s | [p] 5h41m52.5s | [p] 3h17m38.0s |
[p] = tempo proiettato basato sui risultati precedenti.
Per confrontare la velocità di ogni strumento, diamo un'occhiata all'ultima riga della tabella (altrimenti Stegseek finisce prima che tutti i thread siano partiti).
A questa scala, Stegseek è oltre 12 000 volte più veloce di Stegcracker e oltre 7000 volte più veloce di Stegbrute.
