Uno strumento per registrare dati e testare dispositivi con interfaccia Wiegand. Può essere utilizzato per creare un lettore RFID portatile o installato direttamente in un'installazione esistente. Fornisce accesso a un'interfaccia basata sul web tramite WiFi in modalità AP o Client. Funziona con quasi tutti i dispositivi dotati di interfaccia Wiegand standard a 5V. Il gruppo target principale è rappresentato dalle carte HID a 26-37 bit. Simile a Tastic RFID Thief, Blekey ed ESPKey.


Di Corey Harding
Sito ufficiale:
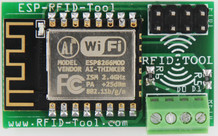
April Brother sta attualmente producendo questo hardware e può essere acquistato direttamente dalla Cina dal loro
Distributori di terze parti:
Demo video dell'acquisizione di credenziali utilizzando varie tecnologie che impiegano un'interfaccia Wiegand:
Firmware:
Un data logger universale che cattura i dati binari grezzi da un'interfaccia Wiegand standard a 5V. Il dispositivo è in grado di registrare le credenziali per sistemi di controllo accessi o quasi qualsiasi dispositivo che utilizzi un'interfaccia Wiegand come lettori di card RFID, tastierini PIN, sistemi a banda magnetica, codici a barre e persino alcuni lettori biometrici. Le interfacce Wiegand non devono inoltre essere limitate ai soli sistemi di controllo accessi. Il principale gruppo target di questo dispositivo sono le card HID da 26-37 bit. Per i tipi di card noti, sia i dati binari che quelli esadecimali vengono visualizzati direttamente nel file di log per una facile identificazione del badge e anche nel caso in cui possa essere necessaria una copia della card. Per i tipi di card sconosciuti vengono mostrati solo i dati binari grezzi.
Il dispositivo può essere installato direttamente in un sistema esistente traendo alimentazione dal cablaggio già presente, oppure può essere utilizzato per trasformare un lettore in un'unità portatile autonoma per la registrazione dei dati quando viene aggiunta una batteria. Il cablaggio è semplice e consiste in 4 fili: (+), (-), D0 (verde) e D1 (bianco). Il dispositivo è in grado di funzionare con tensioni che vanno da circa 4,5V fino a un massimo di 12V. Le tensioni più comuni sono 12V e 5V. **(Vedi Note di Installazione Sotto)
L'accesso ai file di log e alle varie impostazioni è fornito tramite un'interfaccia web. Il dispositivo ha capacità WiFi e può essere configurato per creare un proprio punto di accesso oppure per connettersi a una rete esistente. Nel caso in cui tu venga escluso dall'interfaccia web, puoi ponticellare il jumper J3 all'accensione o durante il reset del dispositivo per riottenere l'accesso senza perdere i file di log.
L'hardware si basa su un chip WiFi ESP12 con stack TCP/IP completo e unità microcontrollore (MCU). Il software è open source con licenza MIT e sarà rilasciato il giorno del lancio del prodotto. Il software risiederà in questo repo GitHub così da poter essere revisionato dalla comunità. Accetteremo varie pull request dalla comunità dopo essere state revisionate, se migliorano il valore del dispositivo per gli altri. Il software è stato scritto nell'IDE di Arduino, quindi sia hobbisti che professionisti non avranno problemi a modificare il codice se lo desiderano. Un'interfaccia Wiegand opera utilizzando 3 fili: una massa, Data0 e Data1. Uno zero viene inviato quando D0 va basso e un uno viene inviato quando D1 va basso, mentre l'altra linea rimane alta durante questo periodo. Il timing è di 40uS da basso ad alto su una linea con 2mS tra i bit. Il software registra questo output binario in un file e, se il dispositivo ritiene che sia un formato di card noto, il preambolo viene dedotto (non inviato dal lettore di card, ma è lo stesso per tutte le card di un formato specifico; il nostro target principale sono le card HID da 26-37 bit) e vengono registrati sia i dati binari grezzi che quelli esadecimali. Per i formati di card sconosciuti viene registrato solo l'output binario grezzo, senza alcuna deduzione del preambolo e senza mostrare i dati in formato esadecimale per evitare confusione. Se sai che tipo di card è stata catturata, cerca semplicemente il preambolo e aggiungilo all'inizio del binario, poi convertilo tipicamente in formato esadecimale per creare una copia della card. È possibile che la card sia in realtà di un formato sconosciuto e che il preambolo sia stato dedotto in modo errato, con il dispositivo che pensa che si tratti di un formato di card noto (la deduzione si basa sul conteggio dei bit emessi dal lettore); se questo è il caso, nel file di log c'è uno spazio letterale nel binario tra il preambolo e i dati della card: semplicemente ignora il preambolo. Quando replichi una credenziale catturata*(vedi nota sotto) non includi il preambolo, poiché non viene emesso dal lettore di card, ma replichi*(vedi nota sotto) solo i dati effettivi della card come emessi dal lettore. Devi preoccuparti del preambolo solo se stai creando una copia di una card. La funzione principale di questo dispositivo è registrare i dati binari grezzi come emessi da un'interfaccia Wiegand. Puoi leggere da 1 bit fino a 4,096 bit. L'impostazione predefinita del buffer consente solo 52 bit e deve essere aumentata manualmente dalla pagina delle impostazioni accessibile tramite l'interfaccia web.
