


rep+
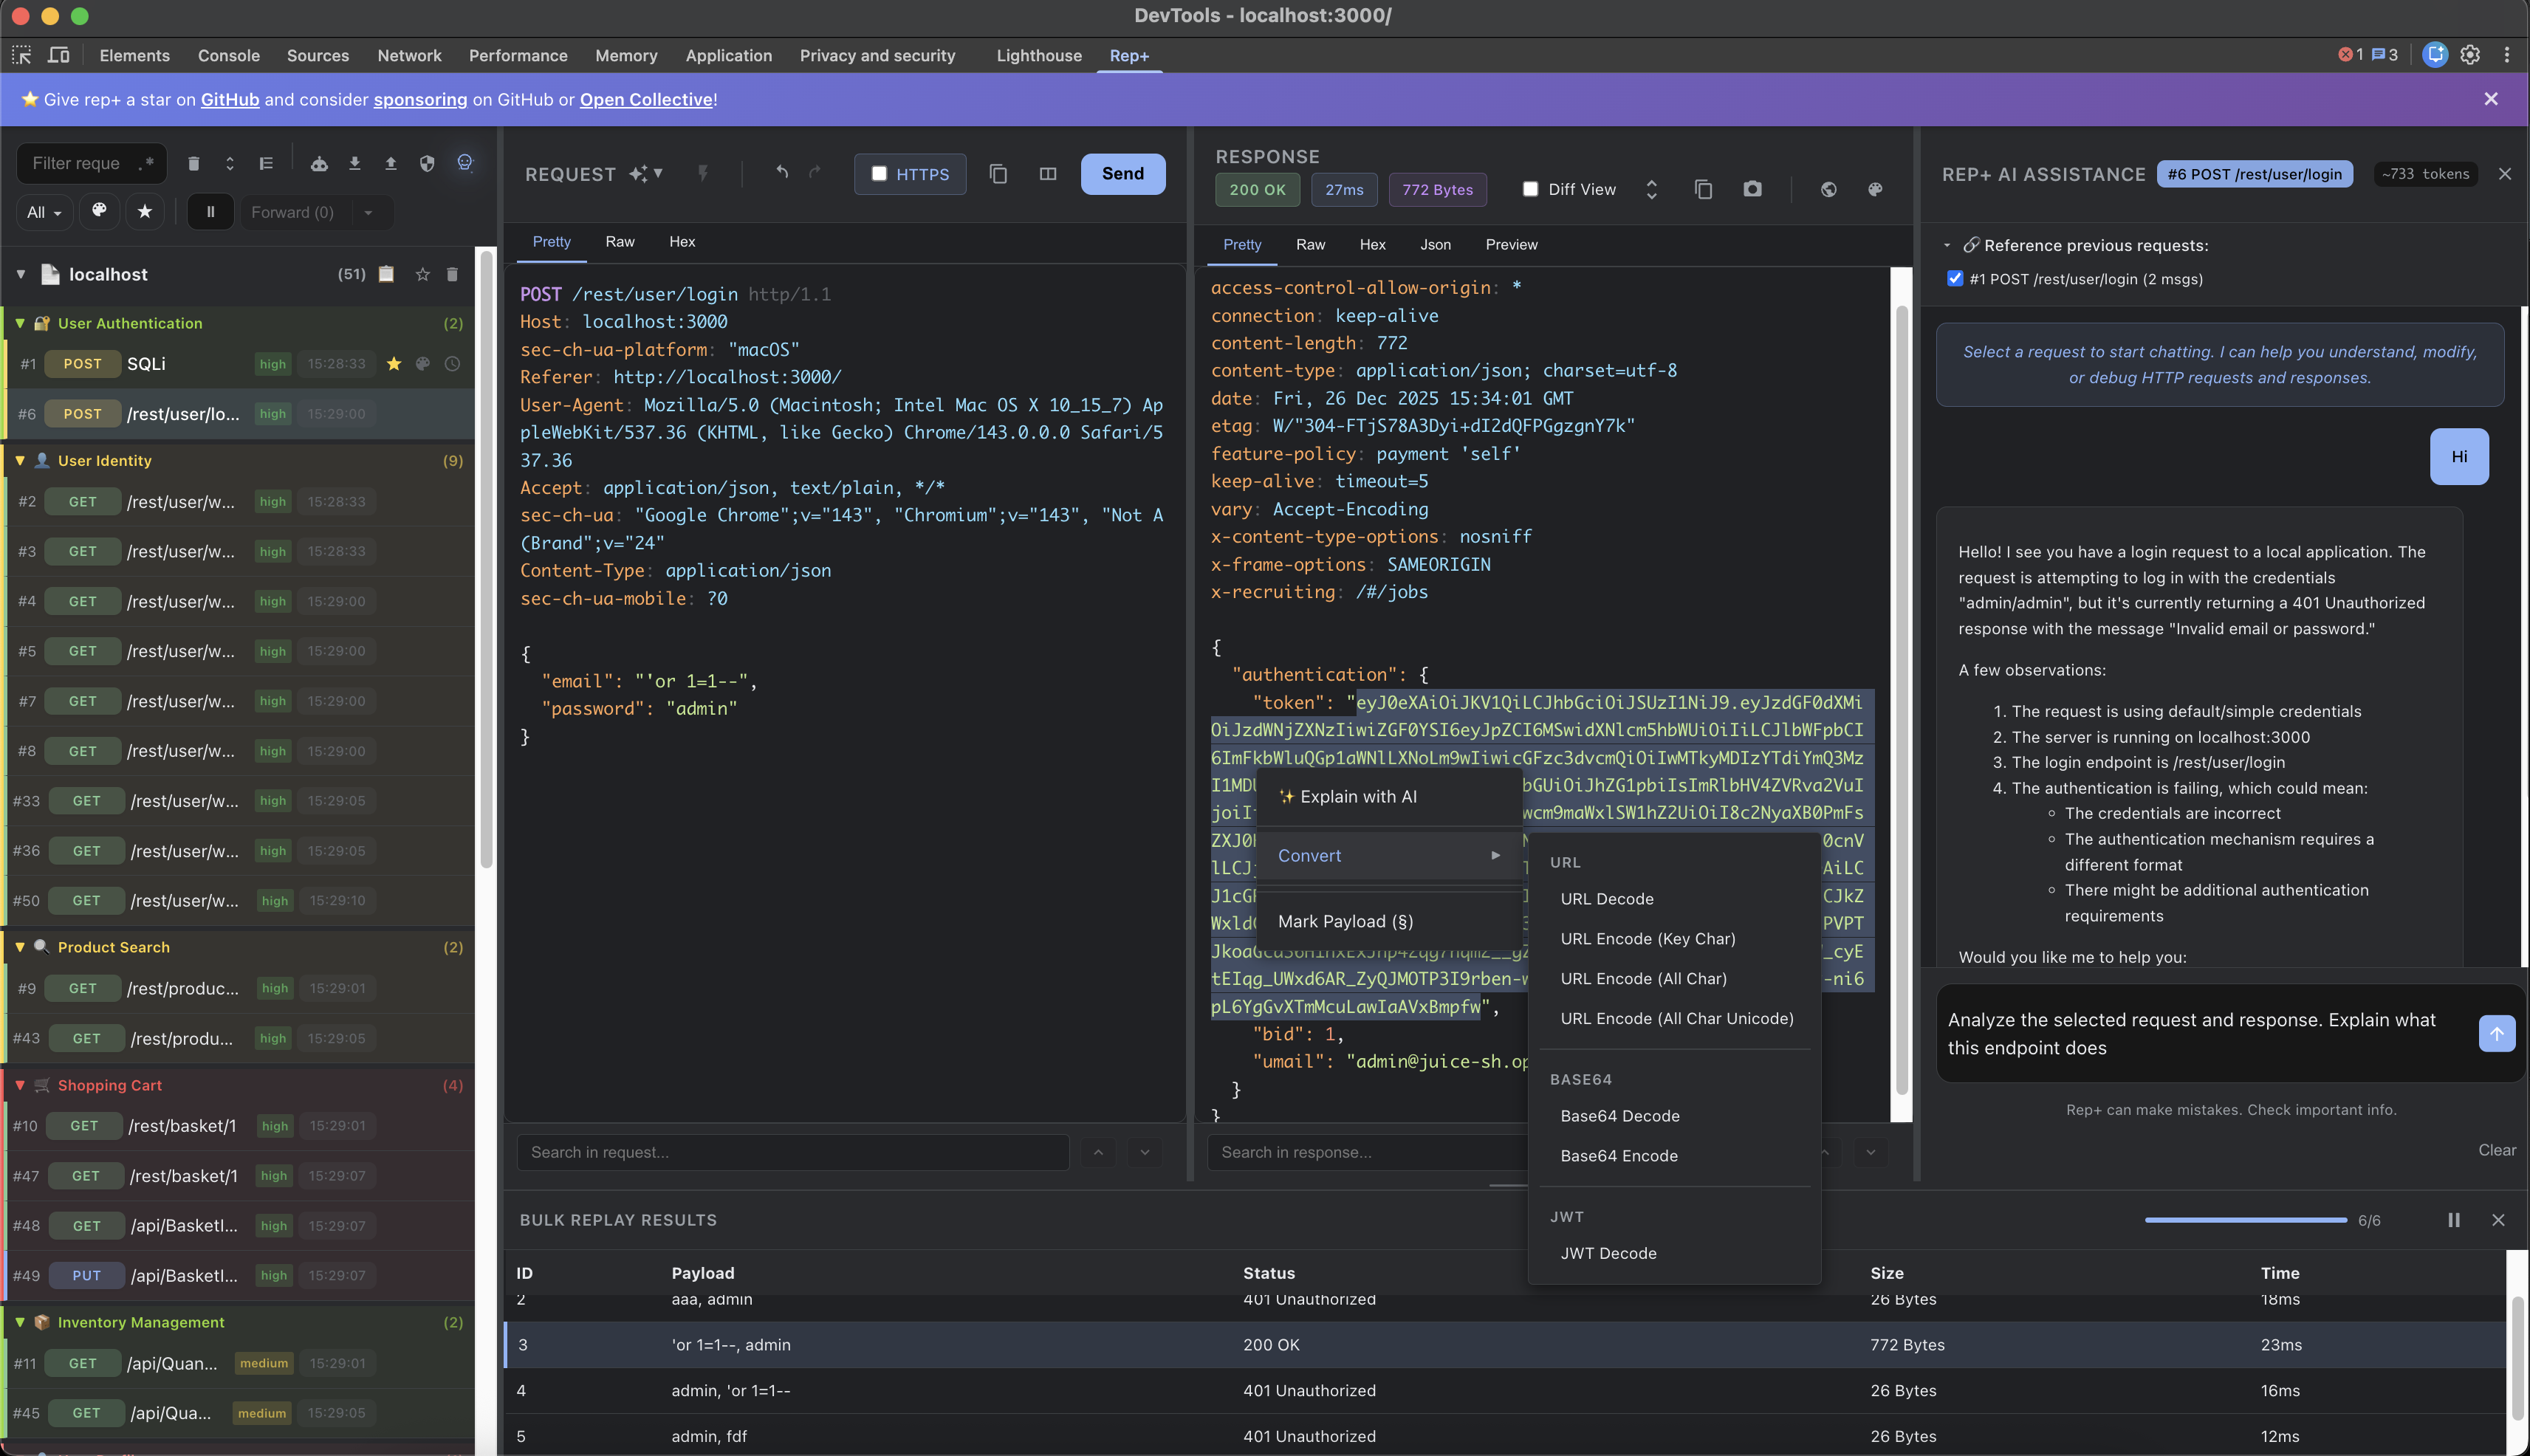
rep+ è un'estensione leggera per Chrome DevTools ispirata a Repeater di Burp Suite, ora potenziata con l'IA. Spesso ho bisogno di esplorare qualche richiesta senza avviare l'intero stack Burp, così ho creato questa estensione per mantenere il mio flusso di lavoro veloce, mirato e intelligente, con il supporto integrato di LLM.

🚀 Installa l'estensione rep+ per Chrome

Indice
Funzionalità
Acquisizione e riproduzione
- Nessuna configurazione proxy; funziona direttamente in Chrome (nessun certificato CA necessario).
- Acquisisci ogni richiesta HTTP e riproducila con metodo, intestazioni o corpo modificati.
- Acquisizione multi-scheda (autorizzazione opzionale) con indicatori visivi 🌍 e deduplicazione.
- Pulisci rapidamente l'area di lavoro; esporta/importa richieste come JSON per condivisione o riutilizzo successivo.
Organizzazione e filtri
- Raggruppamento gerarchico per pagina e dominio (priorità ai domini di prima parte).
- Rilevamento di terze parti e gruppi comprimibili; badge di dominio per contesto rapido.
- Possibilità di contrassegnare con stella richieste, pagine e domini (stella automatica per nuove corrispondenze).
- Vista timeline (piatta, cronologica) per vedere cosa è stato caricato prima di una richiesta.
- Filtri: metodo, dominio, etichette colore, ricerca testuale, modalità regex.
Visualizzazione e modifica
- Viste Pretty / Raw / Hex; layout orizzontale/verticale.
- Convertitori: Base64, URL encode/decode, decodifica JWT, Hex/UTF-8.
- Cronologia, annulla/ripristina ed evidenziazione sintassi per richieste/risposte.
- Menu contestuale nell'editor della richiesta:
- Converti il testo selezionato (Base64, URL encode/decode, decodifica JWT).
- Copia come richiesta HTTP completa in più linguaggi:
curl, PowerShell (Invoke-WebRequest), Python (requests) e JavaScript fetch.
- Editor screenshot per coppie richiesta/risposta: cattura contenuto completo, layout affiancato o impilato, zoom, evidenziazione e oscuramento black-box, annotazioni ridimensionabili/spostabili, cancellazione con tastiera, annulla/ripristina per tutte le modifiche.
Bulk e automazione
- Riproduzione bulk con 4 modalità di attacco: Sniper, Battering Ram, Pitchfork, Cluster Bomb.
- Segna posizioni con
§, configura payload, pausa/ripristina esecuzioni lunghe.
- Vista differenza risposte per individuare cambiamenti tra baseline e tentativi.
Estrattori e ricerca
- Estrattore unificato: segreti, endpoint e parametri dal JS acquisito.
- Scansionatore di segreti: entropia + pattern con punteggi di confidenza; paginazione e filtro per dominio.
- Basato sulle regole di Kingfisher per la rilevazione completa dei segreti
- Supporta AWS, GitHub, Google, Slack, Stripe, Twilio, Azure e molti altri provider di servizi
- Regole memorizzate localmente nella directory
rules/ per l'uso offline
- Nota: La scansione dei segreti analizza solo i file JavaScript della scheda attualmente ispezionata.
- Esportazione: Esporta tutti i segreti in CSV per analisi e reportistica
- Estrattore di endpoint: URL completi, percorsi relativi, GraphQL; rilevamento del metodo; copia con un clic (ricostruzione URL base).
- Esportazione: Esporta tutti gli endpoint in CSV con metodo, percorso endpoint, confidenza e file sorgente
- Estrattore di parametri: scoperta passiva di parametri JavaScript con raggruppamento intelligente e valutazione del rischio.
- Tipi di parametri: Estrae parametri di query, corpo, intestazione e percorso da file JavaScript
- Raggruppati per endpoint: I parametri sono organizzati per endpoint con gruppi espandibili/comprimibili
- Classificazione del rischio: Identifica automaticamente parametri ad alto rischio (auth, admin, flag di debug, IDOR, flag di funzionalità)
- Punteggio di confidenza: Modello di confidenza più restrittivo rispetto agli endpoint per ridurre i falsi positivi
- Filtro intelligente: Sopprime i falsi positivi comuni (webpack, React, jQuery, eventi DOM, telemetria)
- Copia come cURL: Copia con un clic genera comandi curl con tutti i parametri formattati correttamente
- Badge di posizione: Indicatori visivi per la posizione del parametro (query/corpo/intestazione/percorso)
- Filtro per dominio: Filtra i parametri per dominio sorgente con conteggi accurati
- Ordinamento colonne: Ordina per nome parametro, posizione, endpoint, metodo, livello di rischio o confidenza
- Opzioni di esportazione:
- Esportazione CSV: Esporta tutti i parametri con posizione, endpoint, metodo, livello di rischio e confidenza
- Esportazione Collezione Postman: Genera JSON di collezione Postman pronto per l'importazione con tutti gli endpoint e i parametri
- Raggruppa automaticamente i parametri per endpoint
- Include parametri di query, corpo e intestazione
- Utilizza la sintassi variabile di Postman (
{{nomeParametro}}) per test facili
- Perfetto per tester di sicurezza che vogliono importare rapidamente API scoperte in Postman
- Ricerca nelle risposte: supporto regex, anteprima corrispondenze, paginazione, filtro per dominio.
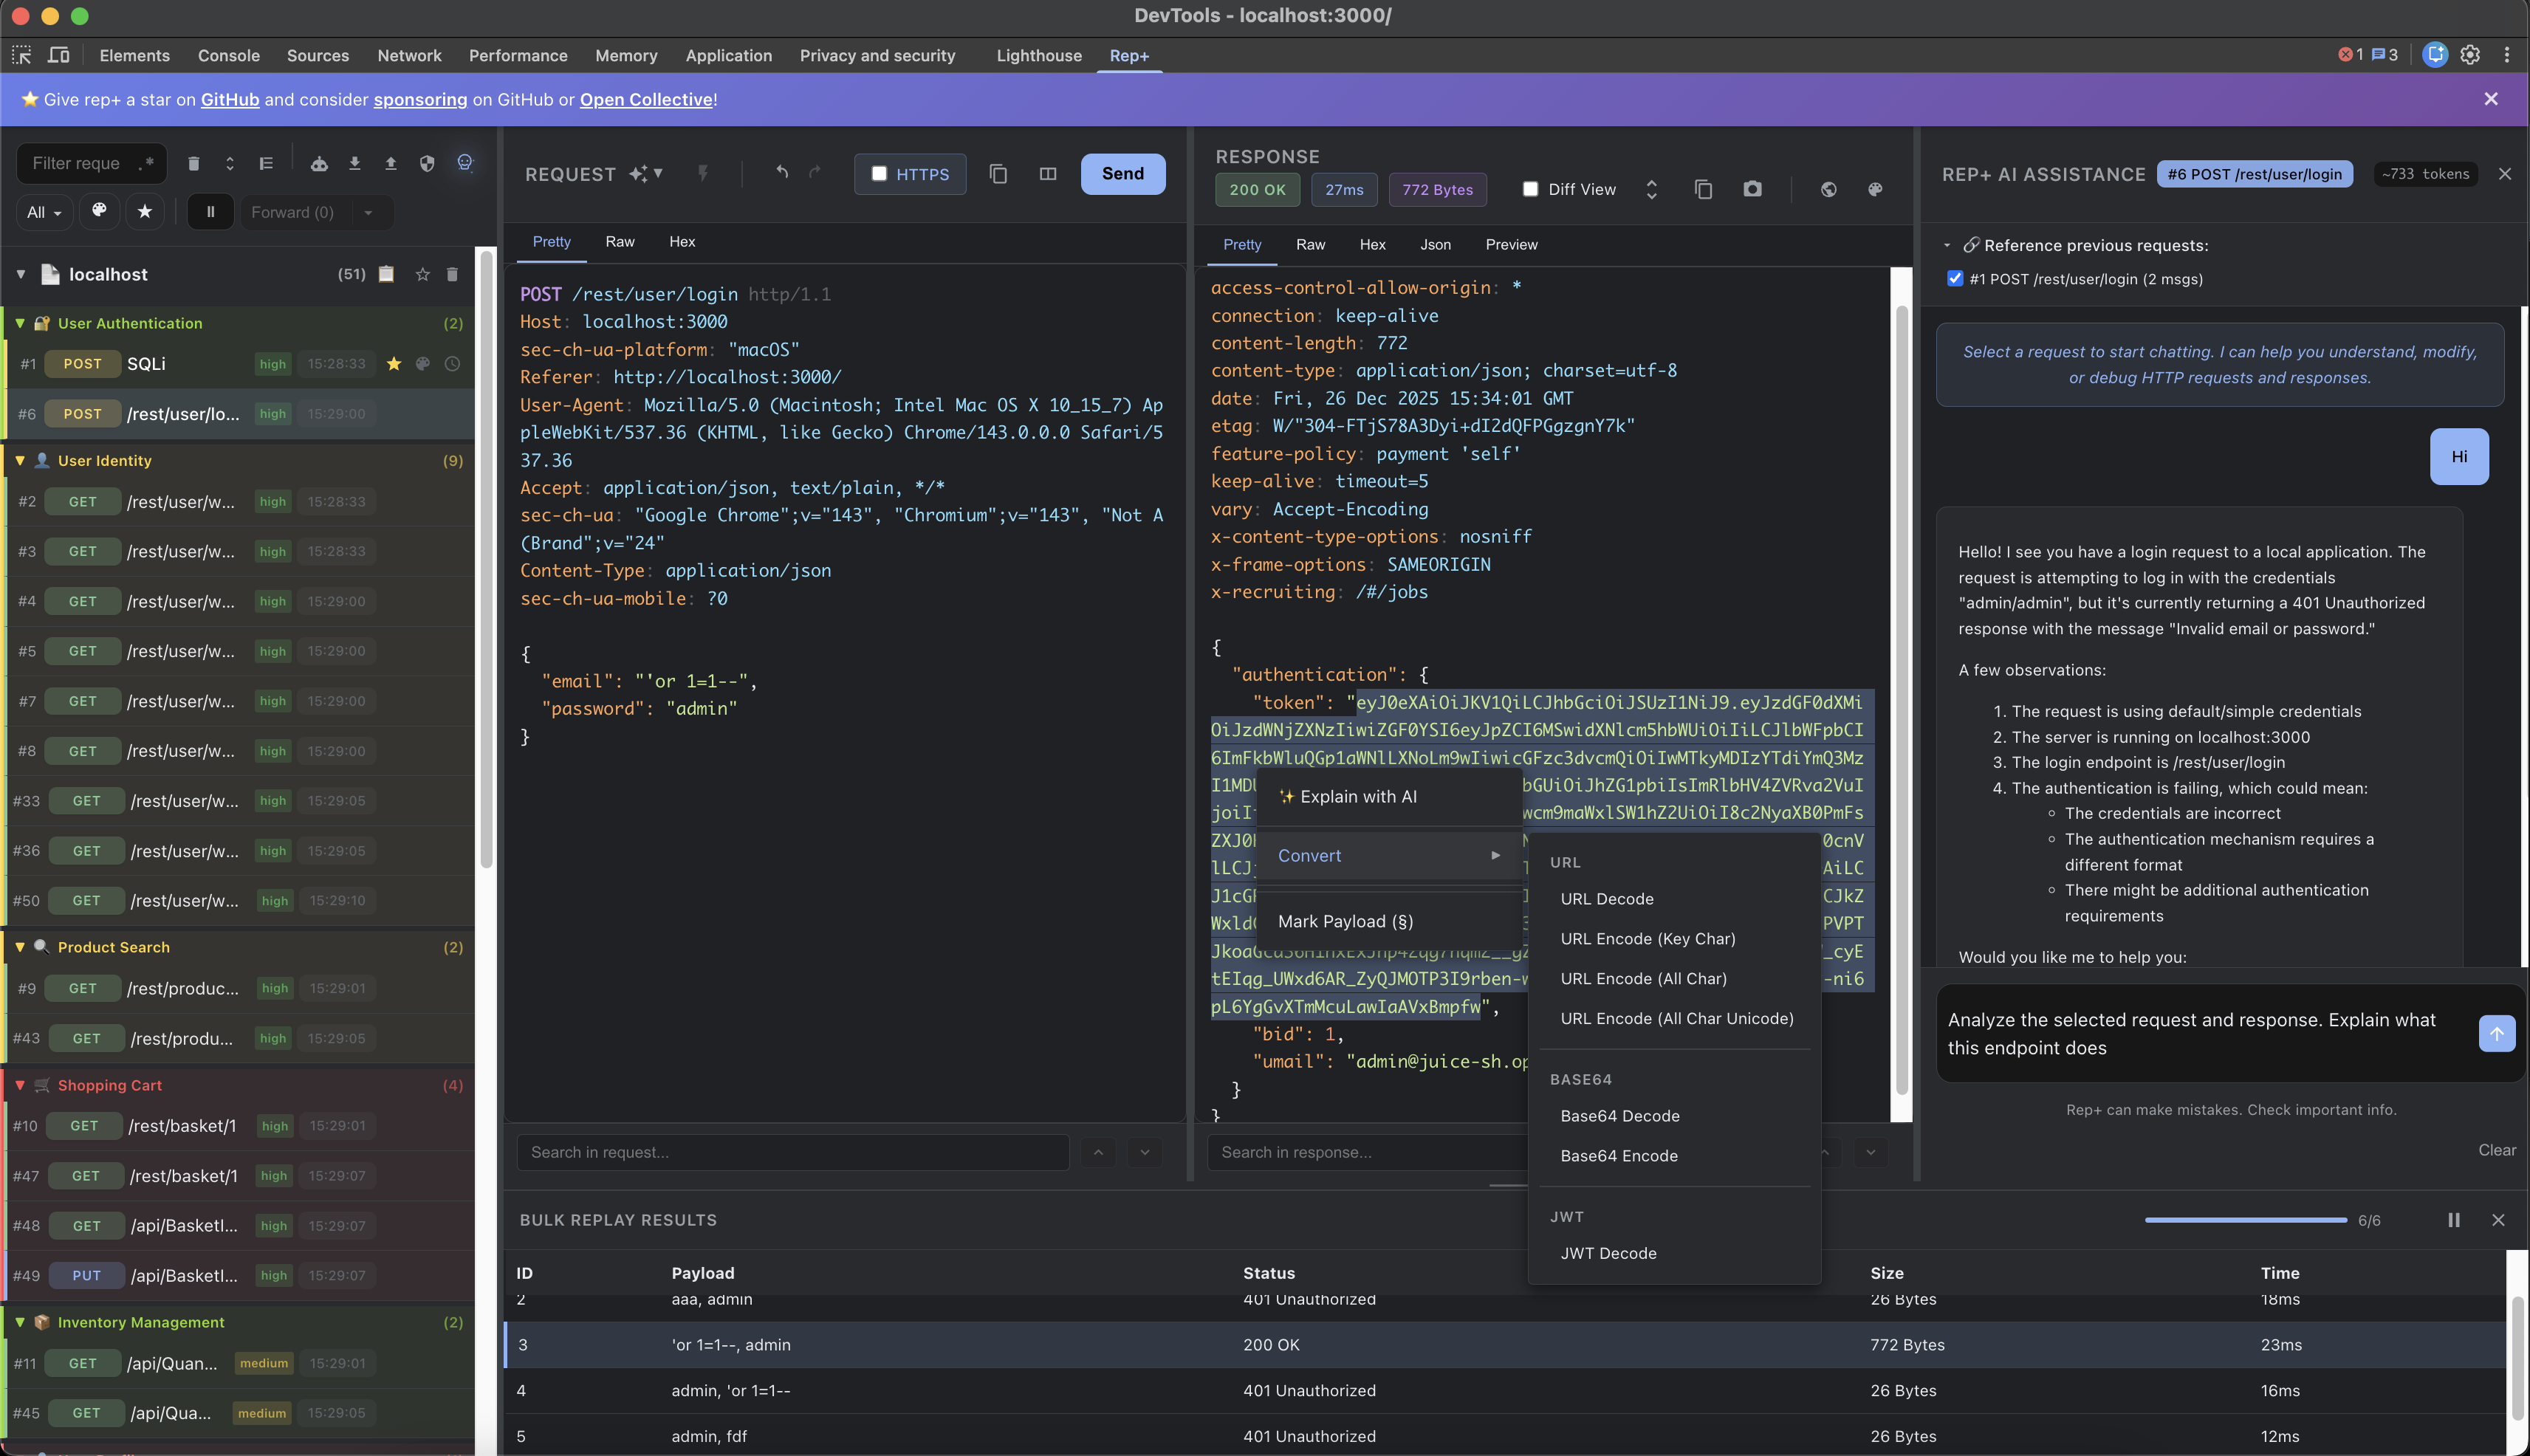
Assistenza IA
 repplus/rep-chrome

