
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
antisquat — Rilevatore di domini di typosquatting e phishing basato su intelligenza artificiale, che utilizza NLP e ChatGPT per generare permutazioni di domini ed estrarre informazioni di contatto da siti sospetti. | Kitploit
Strumenti/GitHubGitHub/redhuntlabs/antisquat
OSINT (Open Source Intelligence)Enumerazione DNS e SottodominiRaccolta InformazioniPhishingMachine Learning
GitHubredhuntlabs/antisquat

antisquat

Rilevatore di domini di typosquatting e phishing basato su intelligenza artificiale, che utilizza NLP e ChatGPT per generare permutazioni di domini ed estrarre informazioni di contatto da siti sospetti.

Vedi Repository
5613551 anno faRevisionato da Kitploit
Condividi

AntiSquat

AntiSquat sfrutta tecniche di intelligenza artificiale come l'elaborazione del linguaggio naturale (NLP), i grandi modelli linguistici (ChatGPT) e altro per potenziare il rilevamento di domini di typosquatting e phishing.

Come usare

  • Clona il progetto tramite git clone https://github.com/redhuntlabs/antisquat.
  • Installa tutte le dipendenze digitando pip install -r requirements.txt.
  • Ottieni una chiave API ChatGPT su https://platform.openai.com/account/api-keys
  • Crea un file chiamato .openai-key e incolla la tua chiave API ChatGPT al suo interno.
  • (Opzionale) Visita https://developer.godaddy.com/keys e ottieni una chiave API GoDaddy. Crea un file chiamato .godaddy-key e incolla la tua chiave api godaddy al suo interno.
  • Crea un file chiamato domains.txt. Inserisci una lista di domini separati da righe che desideri scansionare.
  • (Opzionale) Crea un file chiamato blacklist.txt. Inserisci una lista di domini separati da righe che desideri ignorare. Le espressioni regolari sono supportate.
  • Esegui antisquat usando python3.8 antisquat.py domains.txt

Esempi:

Supponiamo che tu voglia eseguire antisquat su "flipkart.com".

Crea un file chiamato "domains.txt", quindi inserisci flipkart.com. Poi esegui python3.8 antisquat.py domains.txt.

AntiSquat genera diverse permutazioni del dominio, le esamina una per una e cerca di estrarre tutte le informazioni di contatto dalla pagina.

Caso di test:

Un caso di test per amazon.com è allegato. Per eseguirlo senza chiavi API, basta eseguire python3.8 test.py
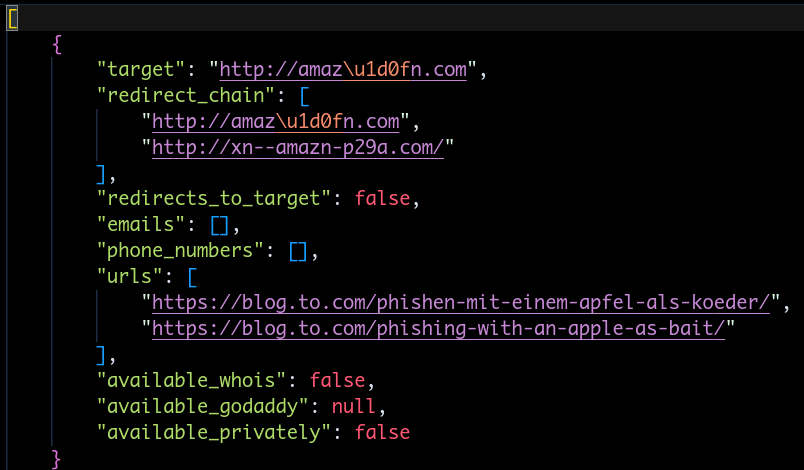
AntiSquat running on Amazon.com

Qui, lo strumento sembra aver catturato un sito di phishing di test per amazon.com. Domini simili che potrebbero essere disponibili per la vendita possono essere catturati in questo modo e qualsiasi informazione di contatto dal sito può essere estratta.

Se desideri saperne di più sullo strumento, assicurati di dare un'occhiata al nostro blog.

Riconoscimenti

  • Black Hat USA 2023 [Arsenal]

Per saperne di più sulla nostra piattaforma di gestione della superficie di attacco, dai un'occhiata a NVADR.

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    524
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    357
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    317
  • 5

    estorides

    grisuno/estorides

    Aggrega in parallelo oltre 99 fonti OSINT gratuite, risolve le entità in un knowledge graph ed esporta in STIX 2.1, MISP o GraphML con analisi assistita da LLM.

    305
  • 6

    opencti

    opencti-platform/opencti

    Piattaforma aperta di intelligence sulle minacce informatiche

    275

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





