
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
wifi_db — Script per analizzare le catture di Aircrack-ng in un database SQLite ed estrarre informazioni utili come handshakes, identità MGT, relazioni interessanti tra AP, client e le loro sonde, informazioni WPS e una visione globale di tutti gli AP visti. | Kitploit
Strumenti/GitHubGitHub/r4ulcl/wifi_db
Password CrackingAuditing Wi-FiInformatica ForenseRaccolta InformazioniSicurezza Wireless
GitHubr4ulcl/wifi_db

wifi_db

Script per analizzare le catture di Aircrack-ng in un database SQLite ed estrarre informazioni utili come handshakes, identità MGT, relazioni interessanti tra AP, client e le loro sonde, informazioni WPS e una visione globale di tutti gli AP visti.

Vedi Repository
13811268 giorni faRevisionato da Kitploit

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

wifi_db

Ultima versione Licenza Ultimo commit (master) Ultimo commit (dev) Linguaggio principale

Build immagine Docker Build immagine Docker (dev) CodeFactor Righe di codice Dimensione immagine Docker

Stelle Fork Problemi aperti Contributori Pull Docker

wifi_db

Script per analizzare le catture di Aircrack-ng in un database SQLite ed estrarre informazioni utili come handshake (nel formato hashcat 22000), identità enterprise (MGT) e coppie challenge/response EAP-MD5, i certificati X.509 e la configurazione di sicurezza RSN/WPA di ogni rete, le capacità 802.11r/k/v, Multiple BSSID e Channel Switch pubblicizzate dagli AP, relazioni interessanti tra AP, client e i loro Probe, informazioni WPS, e una visione globale di tutti gli AP visti.
Indice

  • Caratteristiche
  • Installazione
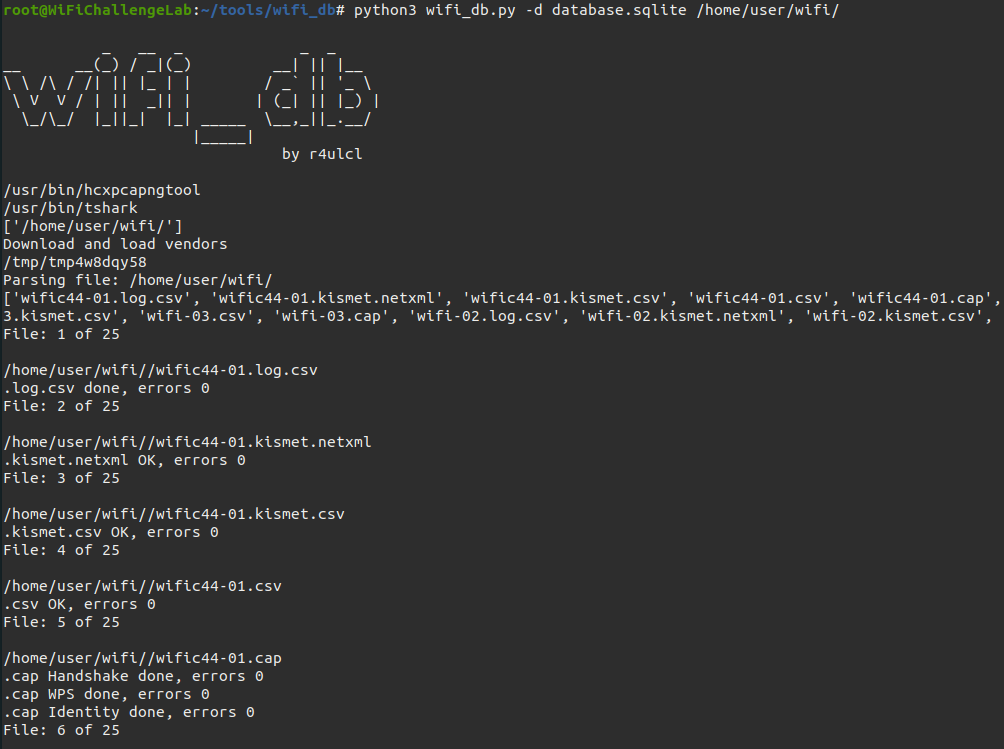
  • Utilizzo
  • Database
  • Viste
  • TODO
  • Licenza

Caratteristiche

  • Mostra se una rete è nascosta (cloaked) anche se si possiede l'ESSID.
  • Mostra una tabella dettagliata dei client connessi e dei rispettivi AP.
  • Identifica i probe dei client connessi agli AP, fornendo informazioni sui potenziali rischi di sicurezza tramite AP Rogue.
  • Estrae gli handshake per l'uso con hashcat, facilitando il cracking delle password.
  • Mostra le informazioni sull'identità delle reti enterprise, incluso il metodo EAP utilizzato per l'autenticazione.
  • Estrae i certificati X.509 scambiati nelle autenticazioni enterprise (802.1X) EAP-TLS/PEAP/TTLS (sia certificati AP/server che client), memorizzando tutti i campi del certificato per BSSID AP nella tabella Certificate.
  • Analizza la sicurezza RSN/WPA di ogni AP (versione WPA, suite AKM, cifrari pairwise/group, flag enterprise e protezione dei frame di gestione) dai beacon nella tabella AP.
  • Cattura le coppie challenge/response EAP-MD5 per cracking offline (hashcat -m 4800) nella tabella EAPMD5.
  • Rileva indirizzi MAC client randomizzati (amministrati localmente) e identifica i client tramite gli elementi informativi delle probe request (memorizzati nella tabella Probe).
  • Genera un riepilogo (vista SummaryAP) degli AP raggruppati per ESSID e crittografia, mostrando il conteggio di AP e client, la versione WPA e lo stato PMF, e ogni produttore per gruppo, per fornire una rapida panoramica dello stato di sicurezza delle reti vicine (e individuare SSID con sicurezza mista/degradata).
  • Registra la configurazione Wi-Fi Protected Setup (WPS) di ogni AP direttamente nella riga AP.
  • Registra tutte le istanze in cui un client o AP è stato visto con i dati GPS e timestamp, consentendo analisi basate sulla posizione.
  • Carica file con cartella o file di cattura. Questa opzione supporta l'uso di wildcard (*) per selezionare più file o cartelle.
  • Versione Docker su Docker Hub per evitare dipendenze.
  • Modalità offuscata per dimostrazioni e conferenze.
  • Possibilità di aggiungere dati GPS statici.
  • Riporta lo stato di Protezione dei Frame di Gestione (802.11w / PMF) di ogni AP: i flag mfpc (capable) e mfpr (required) letti bitwise dalle capacità RSN, e lo stato pmf derivato (Required, Capable quando è opzionale, o Disabled), memorizzati nella tabella AP.
  • Rileva il supporto per fast-roaming e gestione pubblicizzato da ogni AP: 802.11r Fast BSS Transition (ft_80211r, con mobility_domain_id), 802.11k Radio Resource Measurement / neighbor reports (rrm_80211k), e 802.11v BSS Transition Management (bss_transition_80211v).
  • Segnala gli access point che pubblicizzano un set Multiple BSSID (mbssid, con max_bssid_indicator) e che inviano Channel Switch Announcements (csa, con il canale target csa_new_channel).
  • Rivela gli SSID nascosti (cloaked) dalle probe response e dalle richieste di (ri)associazione, riempiendo il nome dell'AP anche quando il beacon lo nasconde (ssid_revealed segna i nomi appresi in questo modo).

Installazione

Da DockerHub (RACCOMANDATO)``` bash

docker pull r4ulcl/wifi_db

### Installazione manuale

#### Sistemi basati su Debian (Ubuntu, Kali, Parrot, ecc.)

Dipendenze:

- python3 
- python3-pip
- tshark
- hcxtools``` bash
sudo apt install tshark
sudo apt install python3 python3-pip

sudo apt install pkg-config libcurl4-openssl-dev libssl-dev zlib1g-dev make gcc


git clone https://github.com/ZerBea/hcxtools.git
cd hcxtools
make 
sudo make install
cd ..

Installazione (utilizzando un ambiente virtuale)``` bash

Download repo

git clone https://github.com/r4ulcl/wifi_db cd wifi_db

Create and activate a venv

sudo apt update ; sudo apt install python3-venv python3 -m venv wifi_db_env source wifi_db_env/bin/activate

Install dependencies

pip3 install -r requirements.txt

> Il venv deve essere attivato (`source wifi_db_env/bin/activate`) in ogni nuova shell prima di eseguire `wifi_db.py`. Usa `deactivate` per uscire.

#### Arch

Dipendenze:
Scarica lo strumento