 r41n3rzuf477/quickassist_uac_bypass
PoC di bypass UAC che sfrutta il binario UIAccess QuickAssist per caricare una DLL controllata dall'attaccante tramite WebView2 BrowserExecutableFolder, per poi dirottare processi elevati su Windows 10/11.

Nota: Se cerchi un bypass UAC con una compatibilità migliore (es: sistemi operativi Windows Server), puoi usare: TabTip UAC Bypass
QuickAssist è un'applicazione introdotta in Windows 10 1809. È un binario UIAccess installato per impostazione predefinita e può essere sfruttato per aggirare l'UAC. Poiché QuickAssist utilizza WebView2 per la maschera di login, può essere ingannato dalla policy di gruppo BrowserExecutableFolder per caricare WebView2 e quindi una DLL controllata dall'attaccante da una posizione arbitraria. Caricare la DLL nel processo QuickAssist garantisce un'integrità elevata ma non i permessi di amministratore. A prima vista questo sembra un "downgrade" a un normale bypass UAC con auto-elevazione. Altri bypass UIAccess/UIPI tentano di prendere il controllo delle finestre elevate inviando loro input. Ma questo non è necessario. Il livello di integrità consente l'uso di SetWindowsHookExW() (compatibile con versioni precedenti a Windows 10 1809) o GetProcessHandleFromHwnd() per prendere il controllo di processi elevati che possiedono una finestra. Se nella sessione corrente non esiste alcuna finestra elevata, se ne può creare una avviando un'attività pianificata elevata. E poiché sui programmi UIAccess non viene mai mostrato alcun prompt, questo rende questi tipi di bypass UAC persino migliori dei normali bypass UAC. Questo bypass UAC serve quindi anche come PoC per dimostrare che qualsiasi bypass UIAccess può essere considerato un bypass UAC completo. Qualsiasi precedente bypass UAC che può essere "degradato" a un bypass UIAccess può quindi essere aggiornato a un bypass UAC compatibile con la notifica sempre attiva.
Funziona da Windows 10 1809 in poi e su Windows 11 Questo bypass UAC funziona con la notifica sempre attiva ma presenta alcune avvertenze:
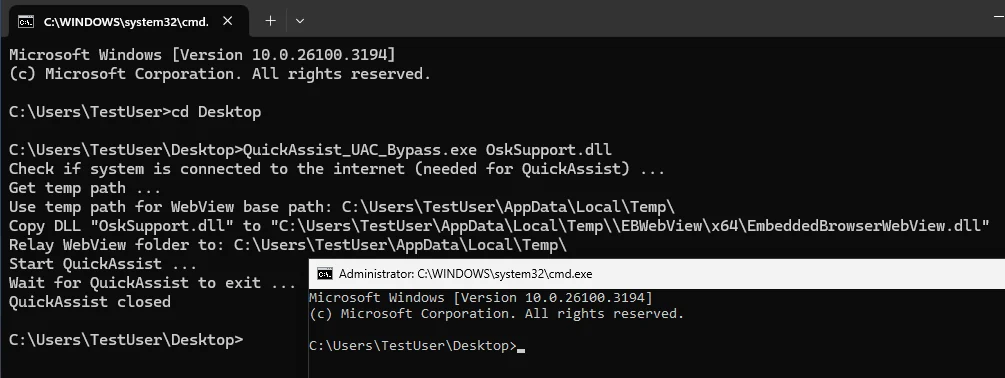
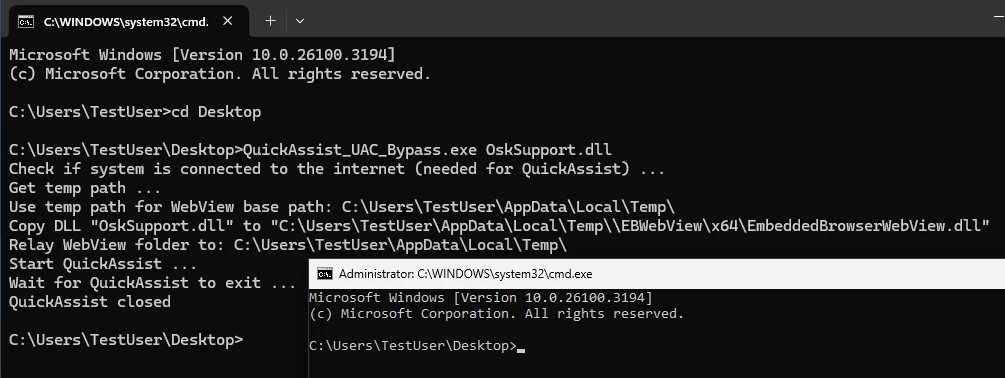
Utilizzo:
Usage: QuickAssist_UAC_Bypass.exe [path_to_dll]

Example: QuickAssist_UAC_Bypass.exe OskSupport.dll