 pwndexter/sharpedrchecker
Strumento C# che enumera i processi in esecuzione, le DLL caricate, i servizi installati e i driver per rilevare la presenza di prodotti AV, EDR e di logging, inclusi EDR nascosti tramite controlli dei metadati. Progettato per operazioni red team e integrazione con C2.


Implementazione C# nuova e migliorata di Invoke-EDRChecker. Verifica processi in esecuzione, metadati dei processi, DLL caricate nel processo corrente e metadati di ciascuna DLL, directory di installazione comuni, servizi installati e metadati dei binari di ciascun servizio, driver installati e metadati di ciascun driver, tutto per la presenza di prodotti difensivi noti come AV, EDR e strumenti di logging. Rileva anche EDR nascosti tramite i controlli sui metadati; maggiori informazioni si trovano nel mio post del blog qui.
Questo binario può essere caricato nel tuo server C2 caricando il modulo e poi eseguendolo. Nota: questo binario è ora incluso in PoshC2, quindi non è necessario aggiungerlo manualmente.
Continuerò ad aggiungere e migliorare l'elenco quando il tempo lo permette. Una roadmap completa è disponibile qui sotto.
Trovami su twitter @PwnDexter per qualsiasi problema o domanda!
Clona il repository con git e apri la soluzione in Visual Studio, poi compila il progetto, oppure scarica l'ultima release da qui.
git clone https://github.com/PwnDexter/SharpEDRChecker.git
Una volta che il binario è stato caricato sul tuo host o nel tuo C2 preferito, puoi usare i seguenti comandi:
Esegui il binario sull'host locale ed effettua i controlli in base all'integrità dell'utente corrente:
.\SharpEDRChecker.exe
run-exe SharpEDRChecker.Program SharpEDRChecker
Per l'uso in PoshC2 usa il seguente:
sharpedrchecker
Avvio iniziale tramite C2:

Processi:

Moduli caricati nel tuo processo:

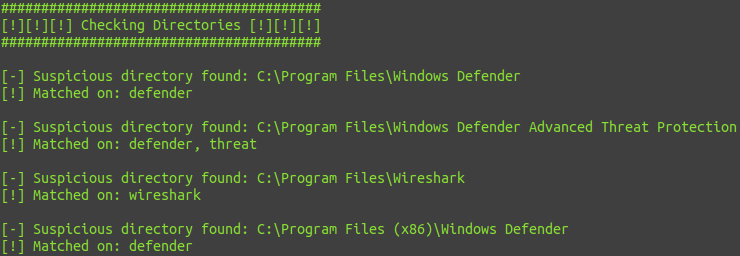
Directory:

Servizi:

Driver:

Riepilogo TLDR:

