Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Cybersecurity-Handbook — Base di conoscenza open-source sulla cybersecurity con oltre 400 note, laboratori e cheat sheet che coprono offesa, difesa, crittografia, cloud e forense. | Kitploit
Strumenti/GitHubGitHub/priyanshu-rawa/cybersecurity-handbook
Sicurezza WebDigital ForensicsCrittografiaPenetration TestingSicurezza CloudApprendimento e FormazioneRisposta agli IncidentiRisorse CuratePercorsi e Corsi
Lab e Pratica
GitHubpriyanshu-rawa/cybersecurity-handbook

Cybersecurity-Handbook

Base di conoscenza open-source sulla cybersecurity con oltre 400 note, laboratori e cheat sheet che coprono offesa, difesa, crittografia, cloud e forense.

Vedi RepositorySito web
371602 mesi faRevisionato da Kitploit
Condividi
Typing SVG

📚 Cybersecurity Handbook

Una base di conoscenza open-source sulla cybersecurity per studenti, professionisti e autodidatti — costruita come appunti strutturati, laboratori pratici e concetti del mondo reale che puoi cercare e navigare visivamente.

Realizzato con Quartz • Basato su Markdown • Guidato dalla Community • Licenza MIT
Live Website Getting Started Contributions

Stars Forks Contributors

Issues Last Commit License Quartz Markdown PRs Welcome Visitors

Linux Windows Docker Kubernetes Python Node.js Vercel

Impara la cybersecurity con chiarezza — dai fondamenti ai concetti avanzati, in un unico manuale open-source consultabile.
📝 Note 🧪 Lab 🔍 Ricerca ⚡ Prestazioni 👥 Community
400+ e in crescita Apprendimento pratico Istantanea, full-text Basata su Quartz Open source
📑 Indice
  • Anteprima
  • Perché l'ho creato
  • Cosa ottieni
  • Avvio rapido
  • Argomenti trattati
  • Contribuire
  • Sostieni questo progetto
  • Licenza

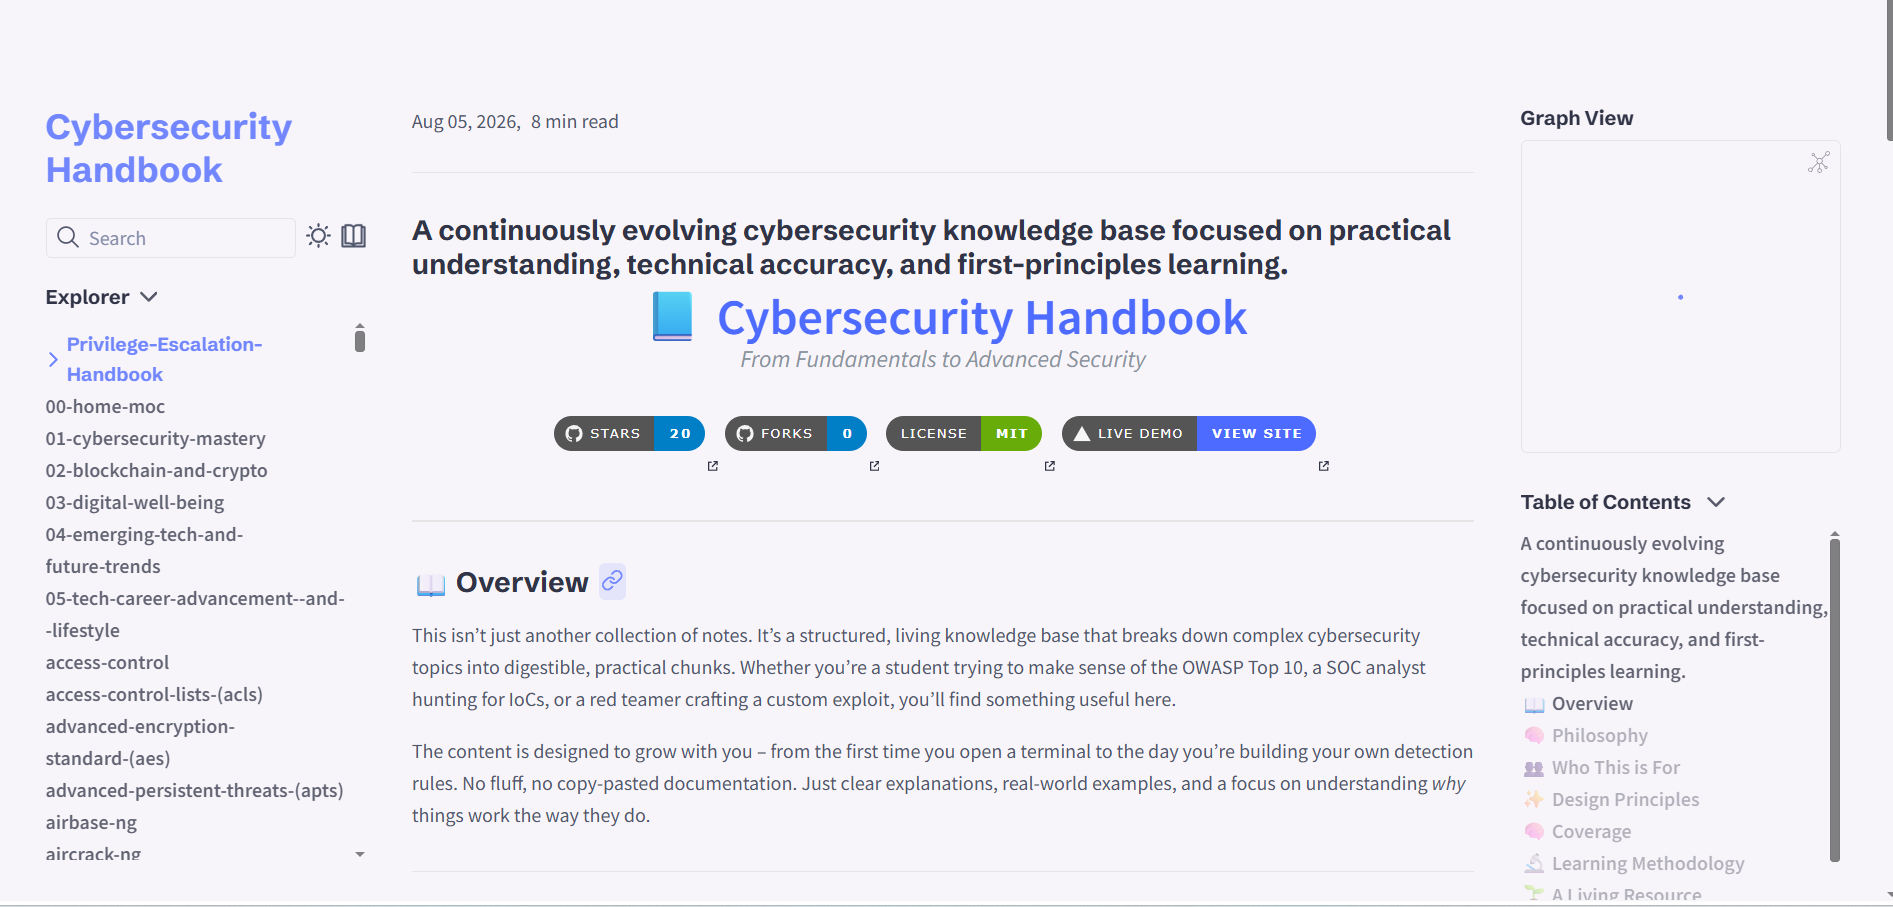
Anteprima

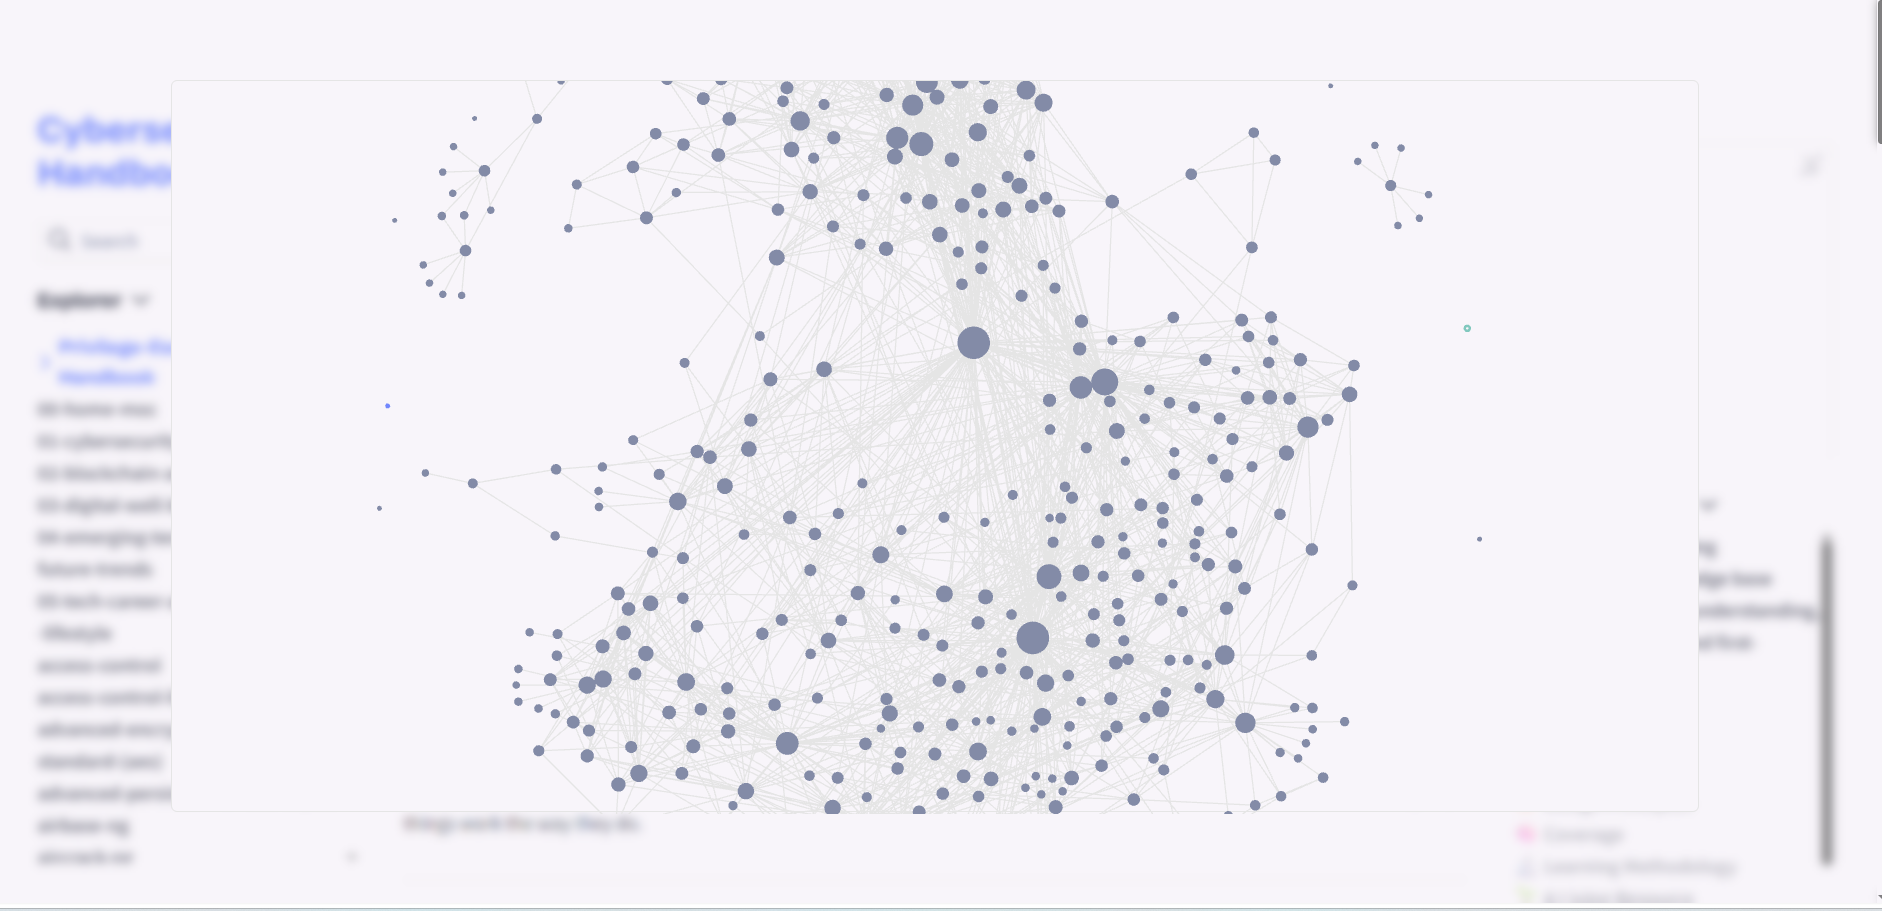
Homepage Grafo interattivo

Homepage   ·   Grafo della conoscenza interattivo — ogni nota si collega ai concetti correlati
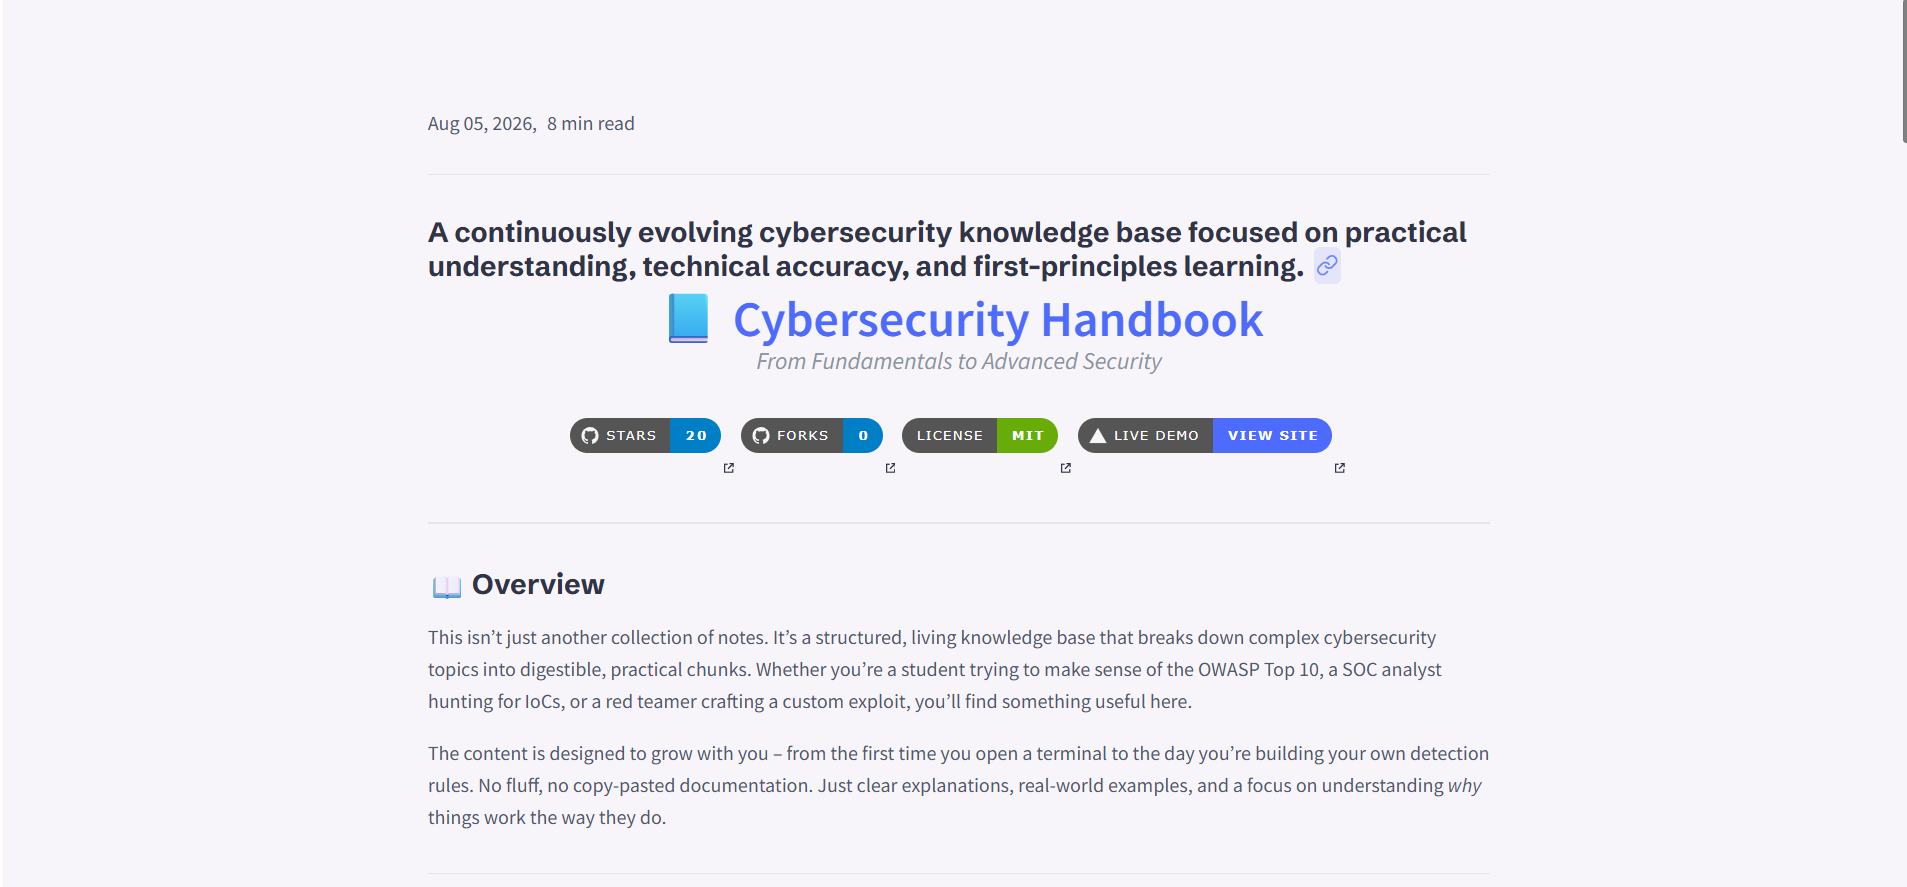
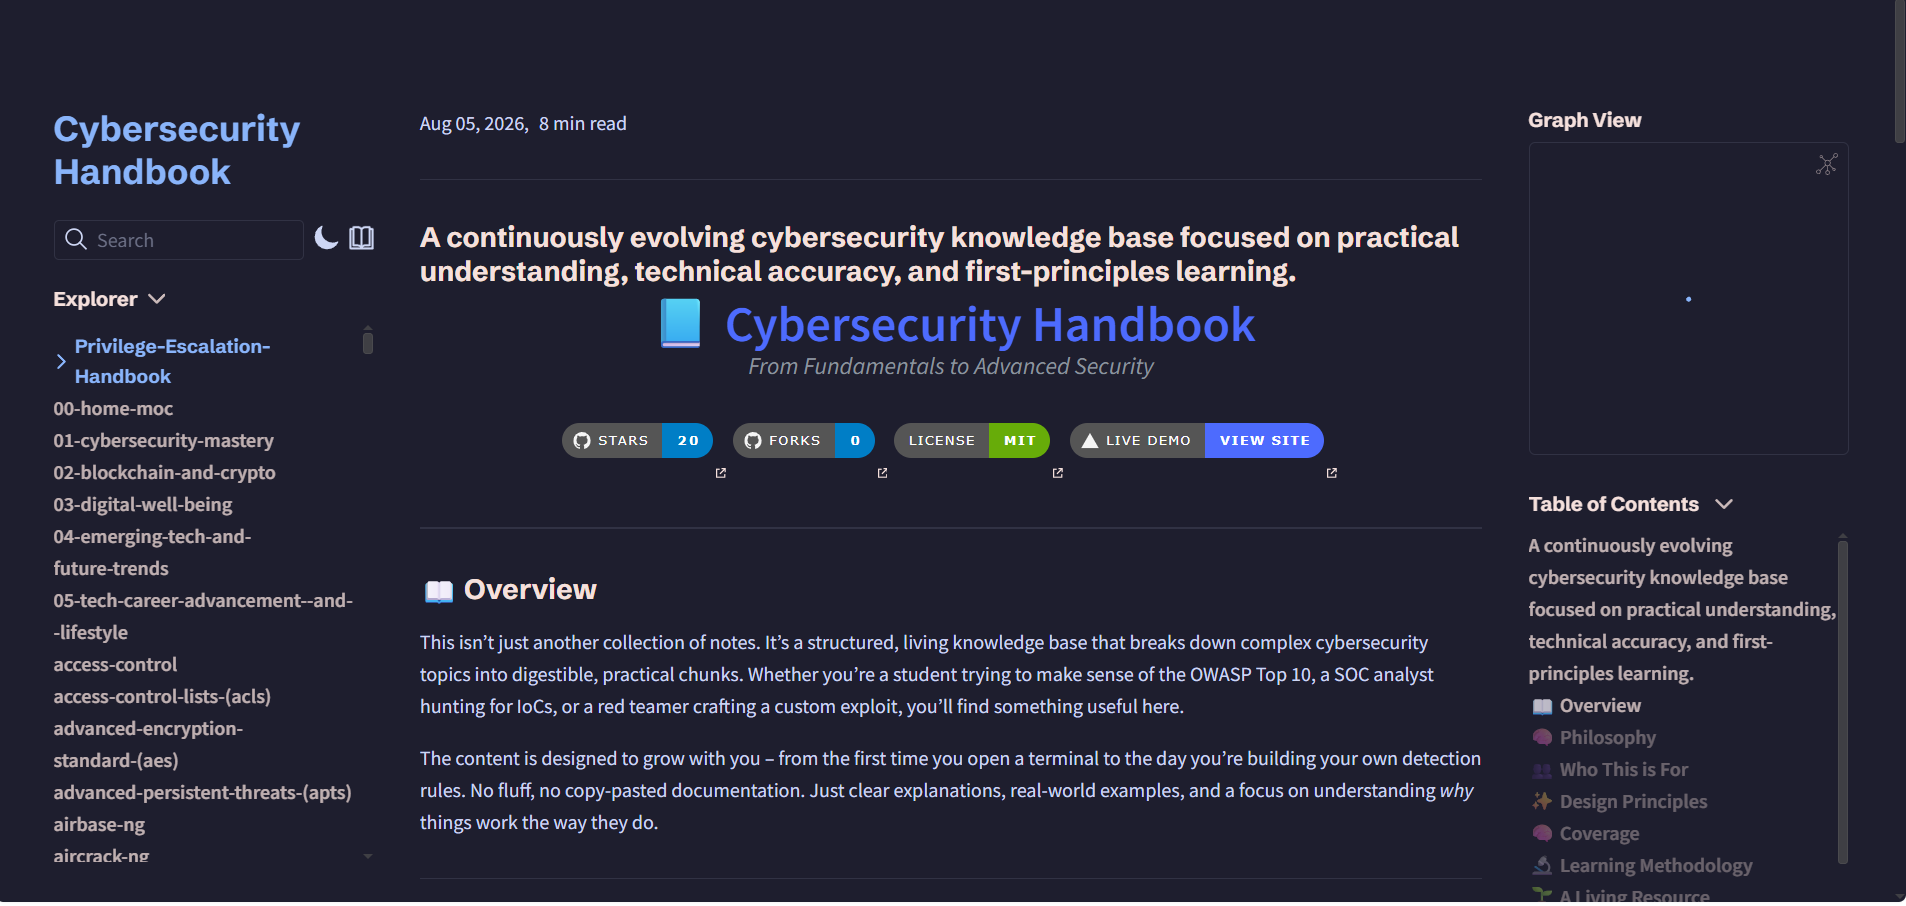
Modalità lettura Modalità scura

Modalità lettura   ·   Modalità scura (Catppuccin Mocha)
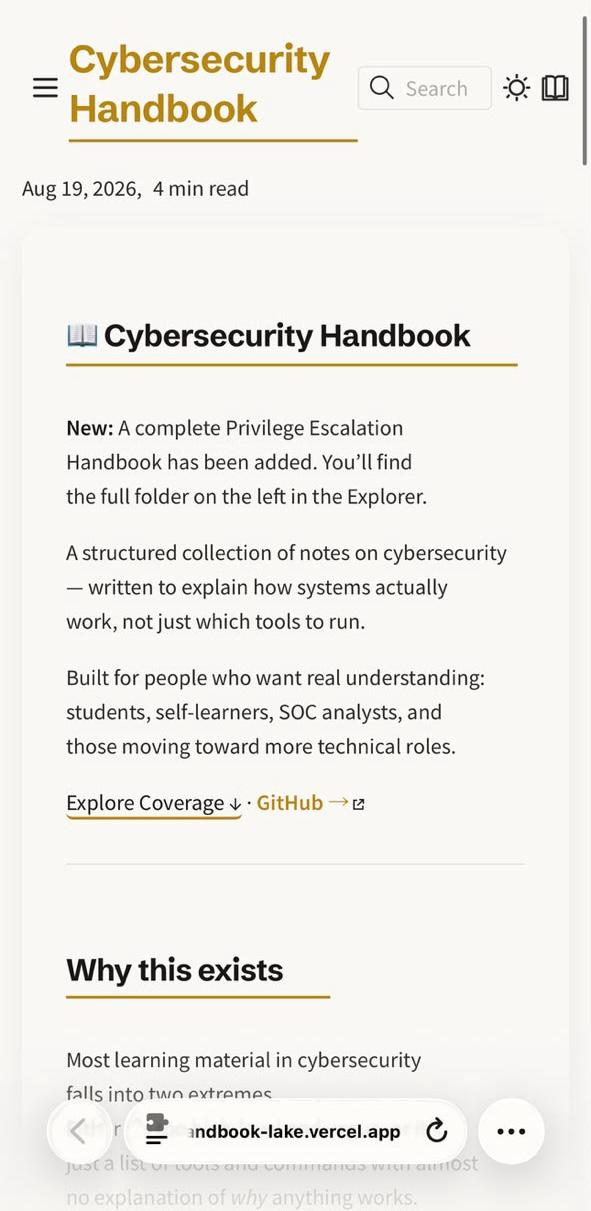
Visualizzazione mobile

Completamente responsive su mobile

Perché l'ho creato

Ho passato molte notti a fare esattamente ciò che probabilmente stai facendo tu in questo momento — leggere forum, guardare tutorial, cercare di mettere insieme ciò che conta davvero in ambito sicurezza.

La maggior parte di ciò che ho trovato rientrava in una di tre categorie: troppo superficiale (un elenco di strumenti senza spiegare perché funzionano), troppo dispersivo (contenuti validi sparsi tra una dozzina di blog e corsi a pagamento), oppure con un prezzo tale per cui un corso da 500 $ sembrava l'unica via d'accesso.

Così ho iniziato a scrivere i miei appunti — quelli che spiegano come funzionano le cose, non solo quali comandi incollare. Col tempo, quegli appunti sono diventati questo manuale.

Non ho tutte le risposte, ma credo davvero che queste cose si possano imparare quando vengono spiegate con chiarezza. Se questo ti risparmia una notte insonne a scavare nel web, ha fatto il suo lavoro.


⬆ torna in cima
Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    280

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →