 primait/nuvola
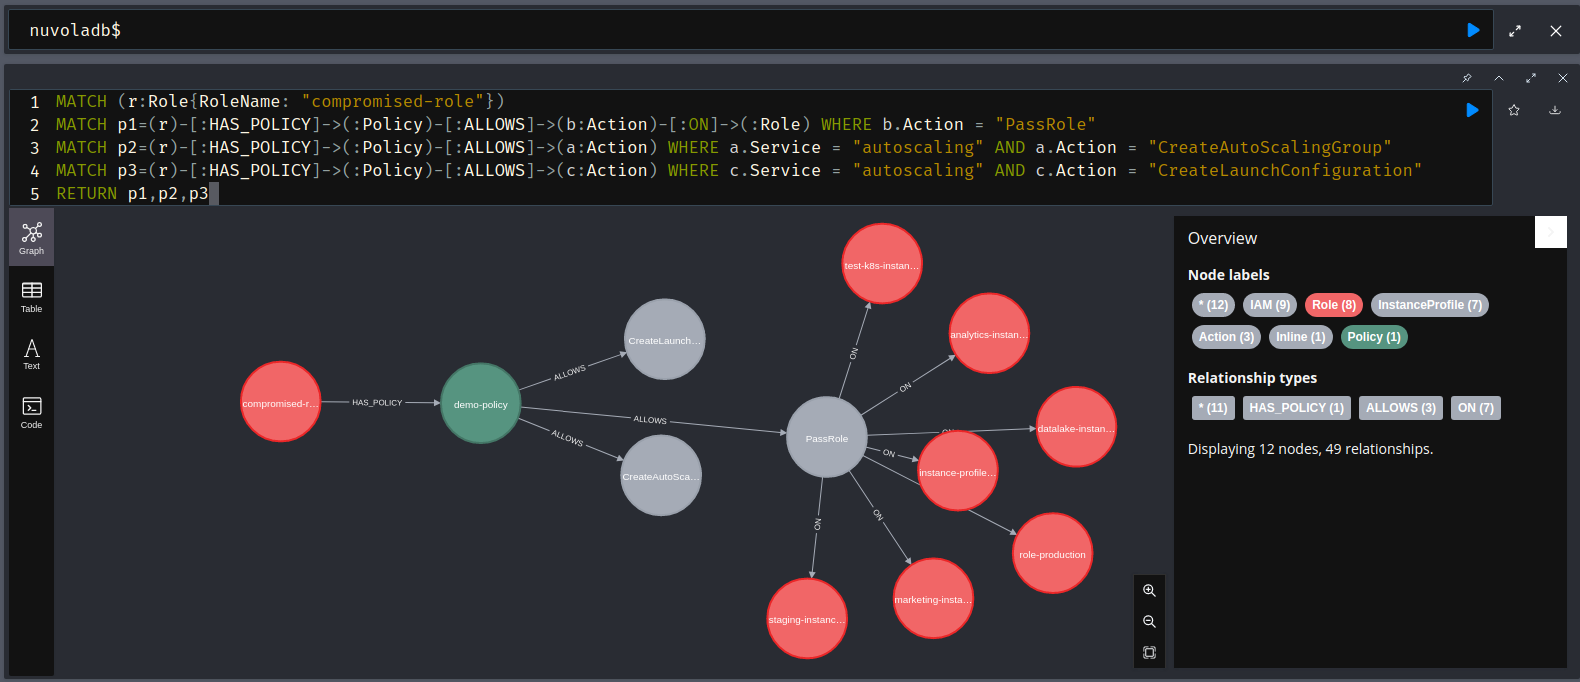
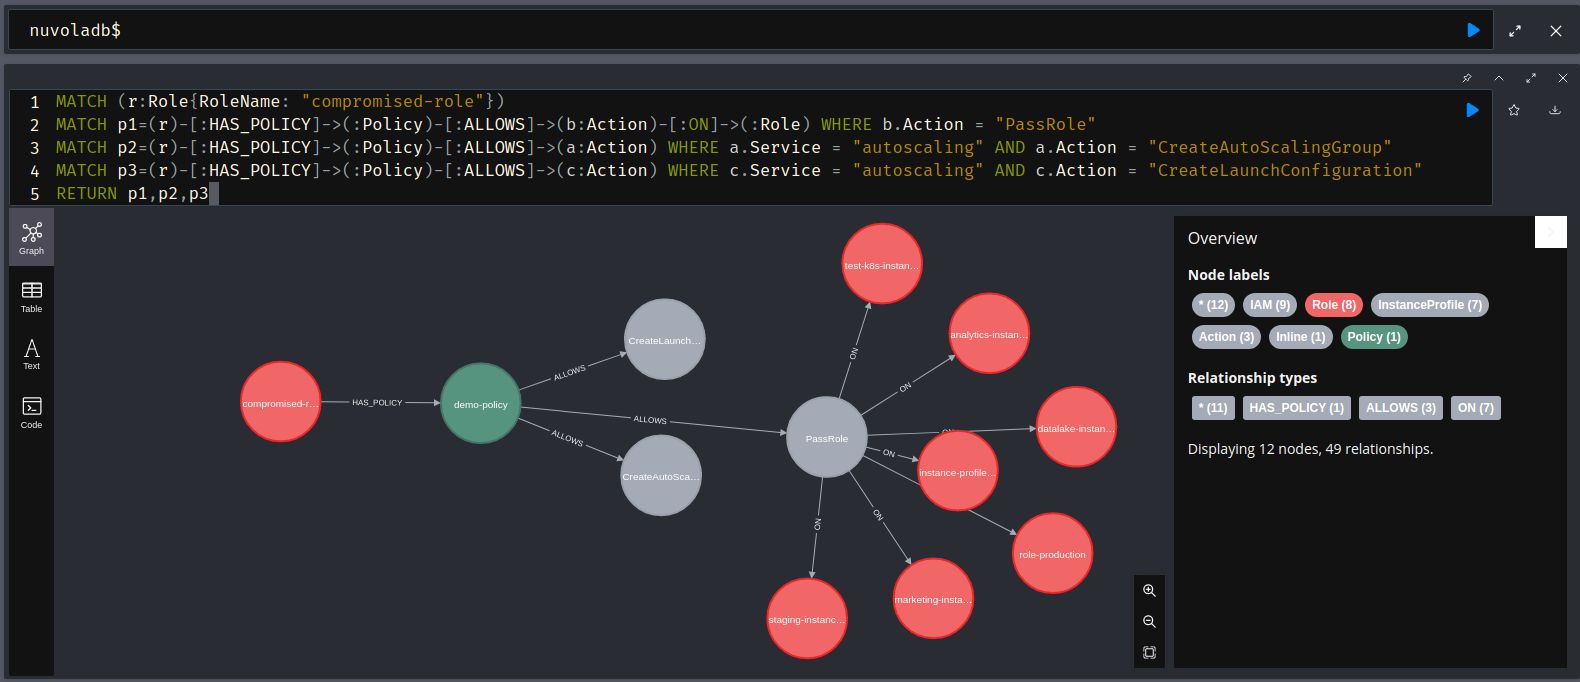
Strumento di analisi della sicurezza AWS basato su grafi che scarica le configurazioni cloud, rileva configurazioni errate e mappa i percorsi di attacco utilizzando un gemello digitale Neo4j con regole YAML estensibili.


nuvola (con la n minuscola) è uno strumento per eseguire dump e analisi di sicurezza automatiche e manuali su configurazioni e servizi di ambienti AWS utilizzando regole predefinite, estensibili e personalizzate create con una sintassi Yaml semplice.
L'idea generale alla base di questo progetto è creare un gemello digitale astratto di una piattaforma cloud. Per un esempio più concreto: nuvola riflette le caratteristiche di BloodHound utilizzate per l'analisi di Active Directory ma in ambienti cloud (al momento solo AWS).
L'uso di un database a grafo aumenta anche la possibilità di trovare percorsi di attacco differenti e innovativi e può essere utilizzato come gemello digitale offline, centralizzato e leggero.
docker-compose installatoawscli con accesso completo alle risorse cloud, meglio se in modalità ReadOnly (la policy arn:aws:iam::aws:policy/ReadOnlyAccess va bene)git clone --depth=1 https://github.com/primait/nuvola.git; cd nuvola
.env per impostare il tuo nome utente/password/URL del DBcp .env_example .env;
Potrebbe essere necessario modificare la dimensione della memoria allocata a Neo4j se si esegue lo strumento su un dispositivo con poca RAM.
make start-containers
make build
./nuvola dump --aws-profile default_RO --output-dir ~/DumpDumpFolder --output-format zip
./nuvola assess --import ~/DumpDumpFolder/nuvola-default_RO_20220901.zip
./nuvola assess
Se fai affidamento su .env_example, le impostazioni di memoria di neo4j NEO4J_server_memory_* potrebbero essere troppo grandi, causando il crash del container docker per mancanza di memoria sul sistema host. Rimuovere le righe NEO4J_server_memory_* forzerà neo4j a calcolare tali valori in base alle risorse di sistema disponibili (riferimento).
Per iniziare con nuvola e il suo schema di database, consulta il Wiki di nuvola.
Nessun dato viene inviato o condiviso con Prima Assicurazioni.
nuvola utilizza la teoria dei grafi per rivelare possibili percorsi di attacco e configurazioni di sicurezza errate in ambienti cloud.
Questo programma è software libero: puoi ridistribuirlo e/o modificarlo secondo i termini della GNU General Public License come pubblicata dalla Free Software Foundation, sia la versione 3 della Licenza, o (a tua scelta) qualsiasi versione successiva.
Questo programma è distribuito nella speranza che sia utile, ma SENZA ALCUNA GARANZIA; senza nemmeno la garanzia implicita di COMMERCIABILITÀ o IDONEITÀ PER UN PARTICOLARE SCOPO. Vedi la GNU General Public License per maggiori dettagli.
Dovresti aver ricevuto una copia della GNU General Public License insieme a questo repository e programma. In caso contrario, vedi http://www.gnu.org/licenses/.
