
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

··Feed·Contatto·Privacy·© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2024-36837 — CVE-2024-36837 | CNVD-2024-30128 POC | Kitploit
Strumenti/GitHubGitHub/phtcloud-dev/cve-2024-36837
Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebRaccolta InformazioniPenetration Testing
GitHubphtcloud-dev/cve-2024-36837

CVE-2024-36837

CVE-2024-36837 | CNVD-2024-30128 POC

Vedi Repository
3471 anno faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

CVE-2024-36837 / CNVD-2024-30128 POC

scrivi l'URL in url.txt ed esegui CVE-2024-36837.py
poc

CVE-2024-36837

Durante il mio primo anno, ho scoperto che un istituto scolastico utilizzava CRMEB Mall come negozio online in un'azione di protezione Internet. Dopo i test, è stata trovata una vulnerabilità di SQL injection. Dopo aver configurato un ambiente locale, la vulnerabilità è stata riscontrata in CRMEB, versione CRMEB-KY v5.2.2 e successive.

Sqlmap: python sqlmap.py -u “http://XXX.URL/api/products?limit=20&priceOrder=&salesOrder=&selectId=0”
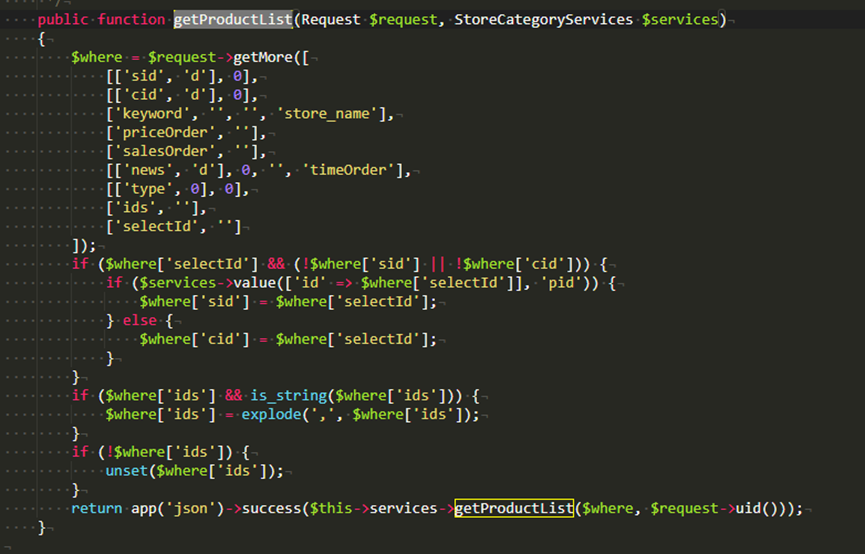
Vulnerability code area
File: website directory/app/API/controller/PC/ProductController. PHP
image
Nella funzione getProductList, passare argomenti che non vengono validati o elaborati può facilmente portare all'esecuzione di comandi SQL dannosi.
Correzioni suggerite:

  • Utilizzare un firewall web
  • Condurre audit di sicurezza e valutazioni delle vulnerabilità regolari per identificare e mitigare potenziali problemi di sicurezza.
    Vendor URL: https://crmeb.com/
    URL del repository del progetto: https://github.com/crmeb/CRMEB/tree/master
    Informazioni sul fornitore:
    Xi 'an Zhongbang network Technology Co., LTD
    西安众邦网络科技有限公司
    image
Scarica lo strumento