
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
findwall — Controlla se il tuo provider ti sta bloccando! | Kitploit

Strumenti/GitHubGitHub/peco602/findwall
Scansione PorteSicurezza di RetePenetration Testing
GitHubpeco602/findwall

findwall

Controlla se il tuo provider ti sta bloccando!

Vedi Repository
1035854 anni faRevisionato da Kitploit
Condividi

TCP UDP

FindWall

Cosa fa?

FindWall è uno script Python che permette di capire se il tuo provider di rete sta limitando il tuo accesso a Internet bloccando qualche porta TCP/UDP. Per eseguire questo controllo, FindWall deve connettersi a un VPS pubblico di tua proprietà. FindWall esegue le seguenti azioni:

  1. Si connette al VPS tramite SSH
  2. Apre una porta in modalità ascolto
  3. Tenta di connettersi a quella porta dalla macchina locale
  4. Chiude la porta

Come si usa?

Per usare FindWall hai solo bisogno di un account su un VPS pubblico. L'account deve avere accesso root se vuoi testare porte nell'intervallo 1-1024. L'account root è necessario anche per installare automaticamente lo strumento nc per aprire le porte.

$ pip install -r requirements
$ python findwall.py --help

=====================================================================================

        ███████╗██╗███╗   ██╗██████╗ ██╗    ██╗ █████╗ ██╗     ██╗     
        ██╔════╝██║████╗  ██║██╔══██╗██║    ██║██╔══██╗██║     ██║     
        █████╗  ██║██╔██╗ ██║██║  ██║██║ █╗ ██║███████║██║     ██║     
        ██╔══╝  ██║██║╚██╗██║██║  ██║██║███╗██║██╔══██║██║     ██║     
        ██║     ██║██║ ╚████║██████╔╝╚███╔███╔╝██║  ██║███████╗███████╗
        ╚═╝     ╚═╝╚═╝  ╚═══╝╚═════╝  ╚══╝╚══╝ ╚═╝  ╚═╝╚══════╝╚══════╝

=====================================================================================

usage: findwall.py [-h] --ssh-host SSH_HOST [--ssh-port SSH_PORT] --ssh-username SSH_USERNAME [--ssh-password SSH_PASSWORD] [--ask-ssh-pass] [--ssh-key SSH_KEY] --ports PORTS [--udp]
                   [--threads THREADS]

Check if someone is blocking you!

optional arguments:
  -h, --help            show this help message and exit
  --ssh-host SSH_HOST   Remote host
  --ssh-port SSH_PORT   Remote SSH port
  --ssh-username SSH_USERNAME
                        Remote SSH username
  --ssh-password SSH_PASSWORD
                        Remote SSH password
  --ask-ssh-pass        Ask for remote SSH password
  --ssh-key SSH_KEY     Remote SSH private key
  --ports PORTS         Port range to scan (default: 1-1024)
  --udp                 Scan in UDP
  --threads THREADS     Number of threads (default: 1)

Ad esempio:

$ python findwall.py --ssh-host 172.17.0.2 --ssh-port 22 --ssh-username test --ssh-password test --ports 8000-8010 --threads 3
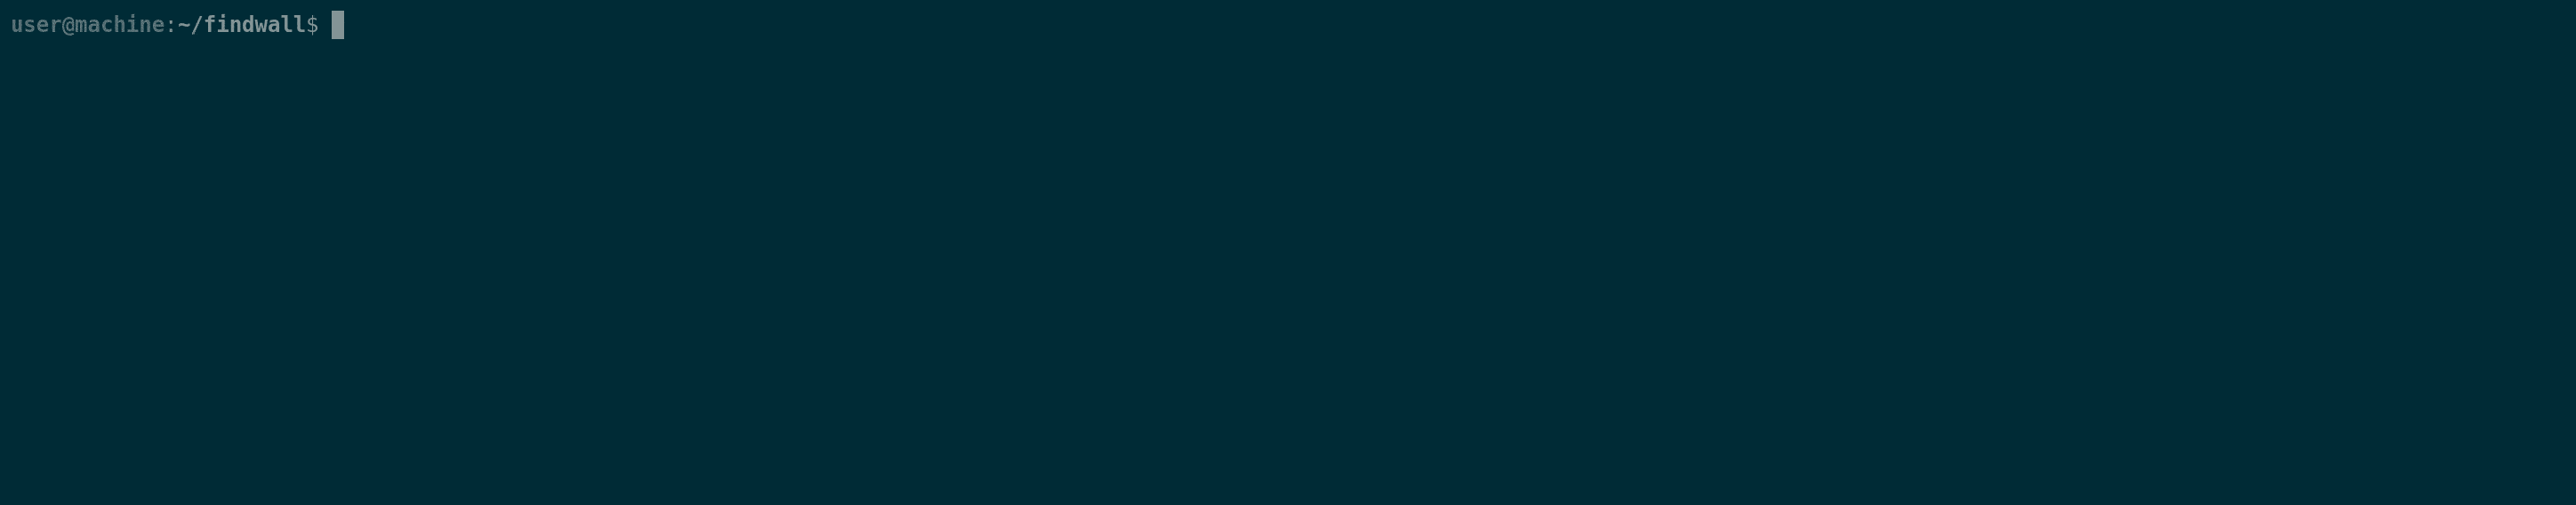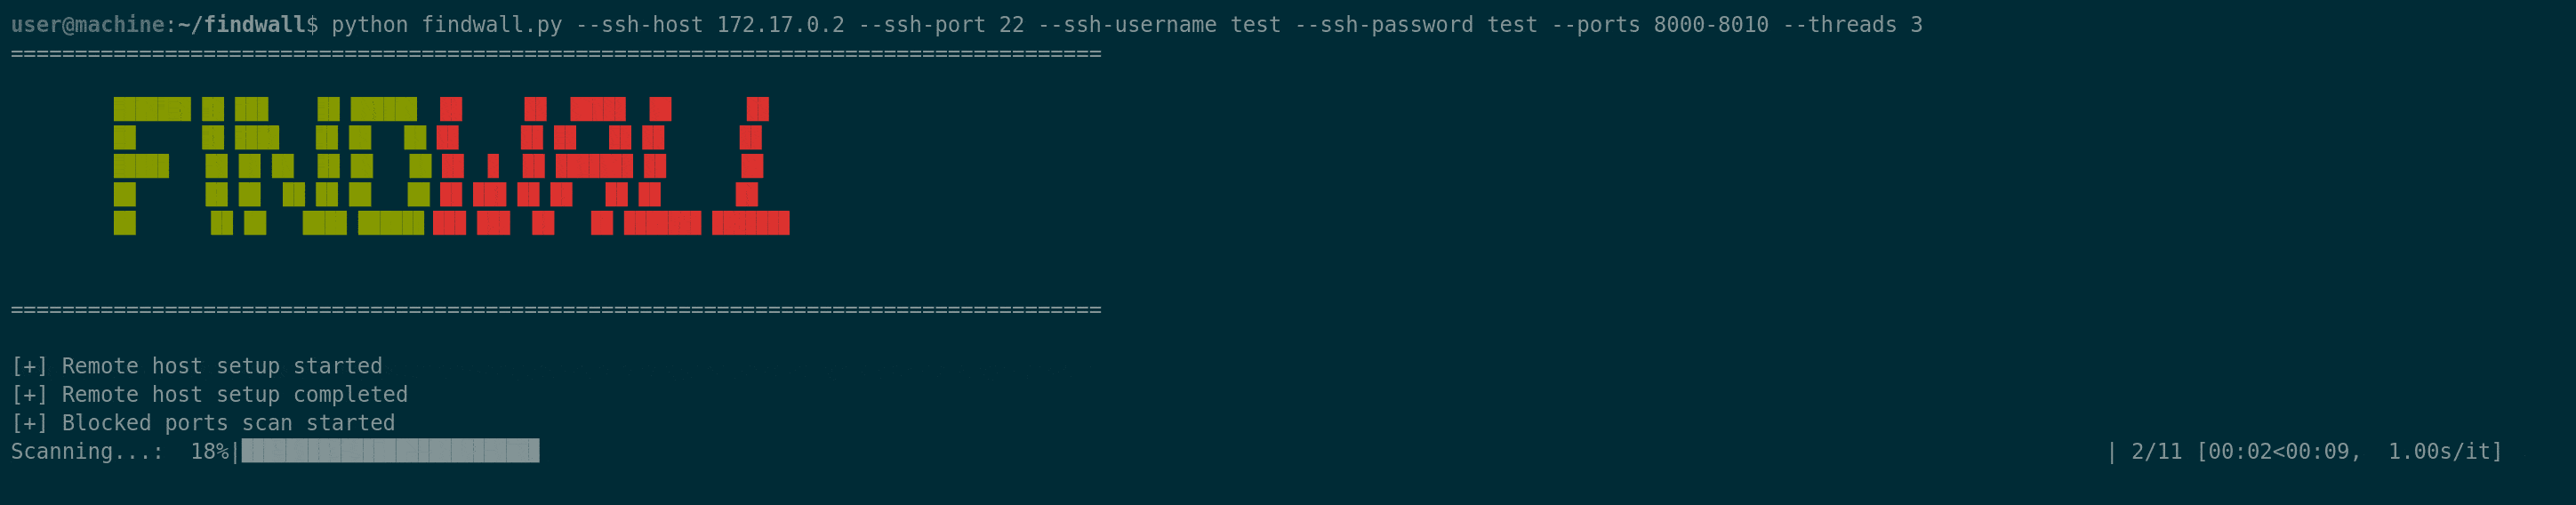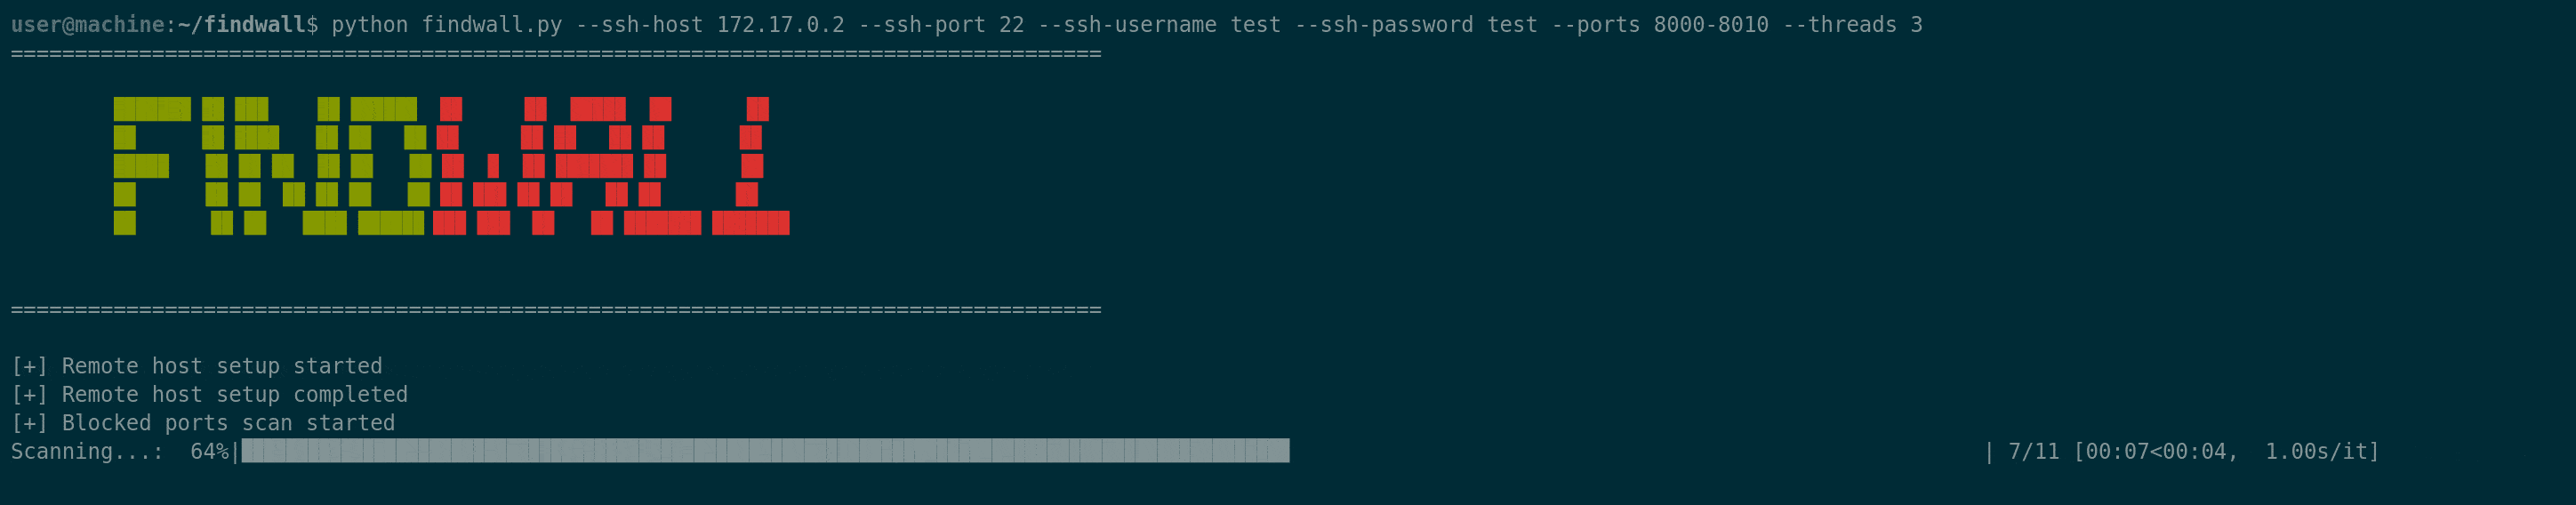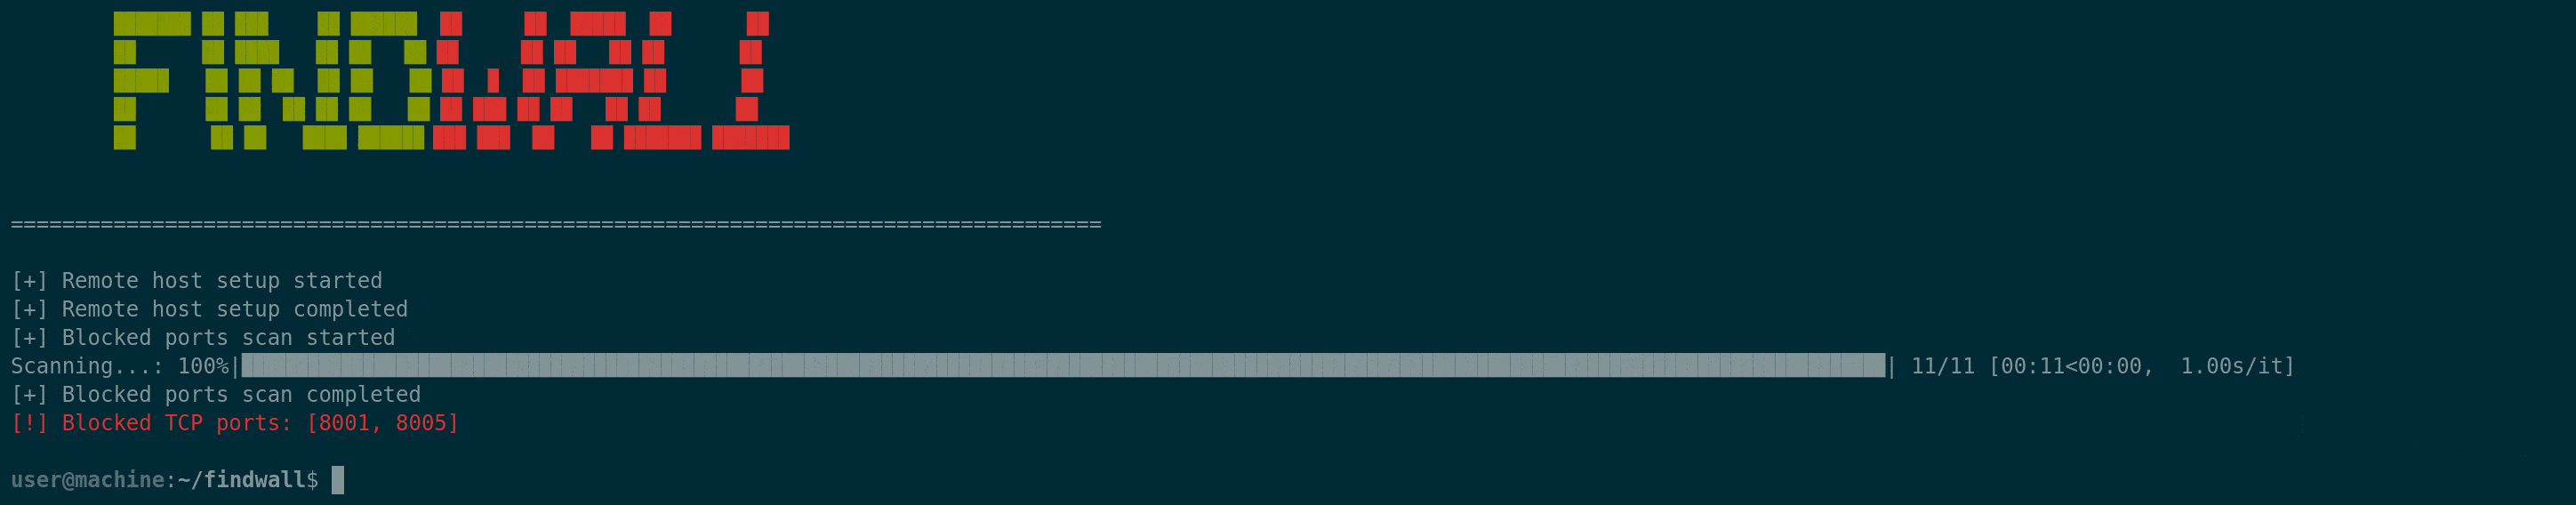
Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    261
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    259

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →






