
 patrickt2017/cve-2026-19193-poc
CVE-2026-19193 Proof of Concept

Terminazione arbitraria di processi tramite gestore di messaggi Minifilter non autenticato nel driver del kernel di Jiangmin Antivirus (kvcore.sys)
Prodotto: Jiangmin Antivirus V21
Componente: kvcore.sys (driver del kernel principale)
Versione: 1.23.6.27
Hash SHA-256: AE4ABB650C7DF1D3654AFC814617DE6F6589DC2C3BE434154B3BE0F6521E2259
Alta - 7.8 (CVSS:3.1/AV:L/AC:L/PR:L/UI:N/S:U/C:H/I:H/A:H)
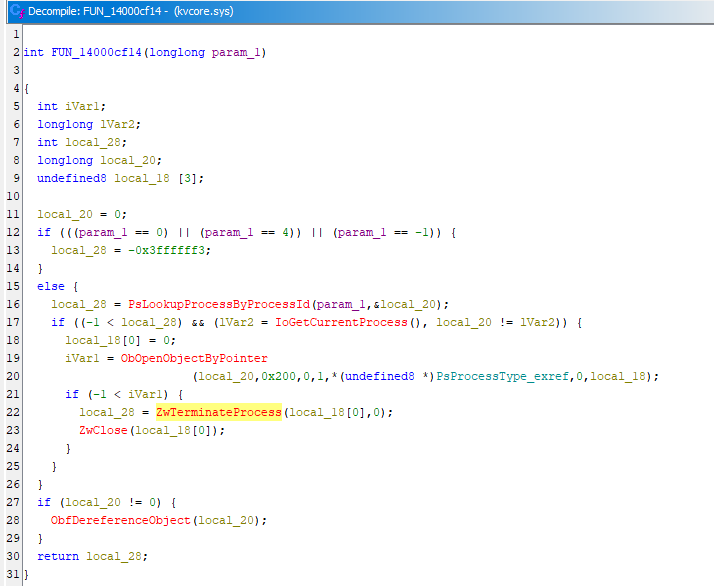
Il driver del kernel di Jiangmin Antivirus, kvcore.sys, espone una porta di comunicazione minifilter ("\KvCorePortX0") che accetta messaggi di comando da processi in modalità utente. La MessageNotifyCallback del driver (FUN_140008c60) inoltra un codice di comando (0x1D / CMD_TERMINATE_PROCESS) alla funzione FUN_14000cf14, che termina un processo arbitrario specificato tramite PID usando la seguente catena di funzioni del kernel:
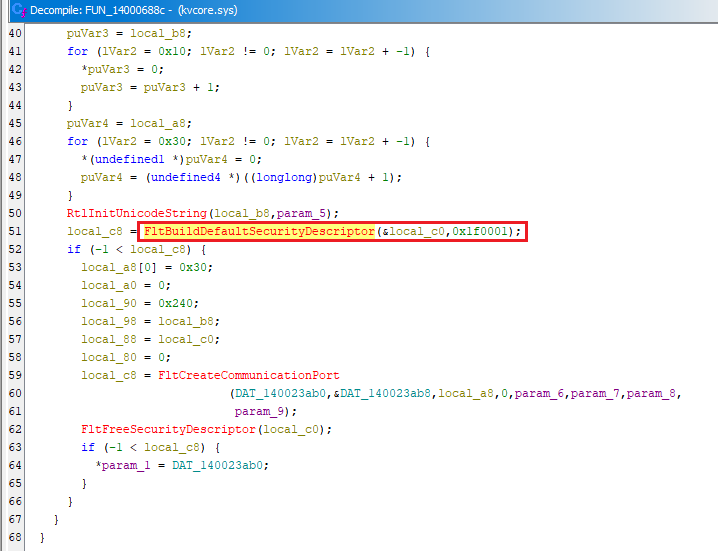
La vulnerabilità esiste perché in FUN_14000688c, la porta di comunicazione del filtro viene creata usando FltBuildDefaultSecurityDescriptor() con una maschera di accesso eccessivamente permissiva (0x1F0001), concedendo i diritti di connessione a EVERYONE (S-1-1-0). Ciò consente a qualsiasi processo in modalità utente di connettersi.
Quando un processo in modalità utente invia un messaggio al minifilter KvCorePortX0, la funzione di callback MessageNotifyCallback (in FUN_140008c60) non esegue alcuna autenticazione del chiamante. Non ci sono chiamate a SeSinglePrivilegeCheck(), validazione di PsGetCurrentProcess(), verifica dei token o alcun controllo di allowlist dei processi.

Il PoC deve essere eseguito in un prompt dei comandi come amministratore e il driver kvcore.sys deve essere in esecuzione
sc.exe create kvcore type= kernel binPath= <driver-path> ; sc.exe start kvcore)Esempio:
.\kvcore_kill_poc.exe --name "MsMpEng.exe"
.\kvcore_kill_poc.exe --pid 3340
Risultato del test su Windows 11 24H2 (Build 26200):

