
 owasp/docksec
Scanner di sicurezza Docker basato sull'IA che spiega le vulnerabilità in un linguaggio semplice. Un progetto OWASP Lab.




Scanner di sicurezza Docker basato sull'AI che spiega le vulnerabilità in linguaggio semplice
DockSec è un OWASP Lab Project che colma il divario tra i risultati complessi delle scansioni di sicurezza e le correzioni attuabili per gli sviluppatori. Integra scanner standard del settore (Trivy, Hadolint, Docker Scout) con l'AI per fornire un'analisi di sicurezza consapevole del contesto.
Invece di sommergerti con un elenco di oltre 200 CVE, DockSec:
Tutto viene scansionato localmente; l'unica cosa che lascia la tua macchina è il contenuto del file (con i segreti oscurati) inviato al provider AI che scegli - e con un modello locale o la modalità solo scansione, non esce nulla. Vedi Flusso dei dati e privacy.
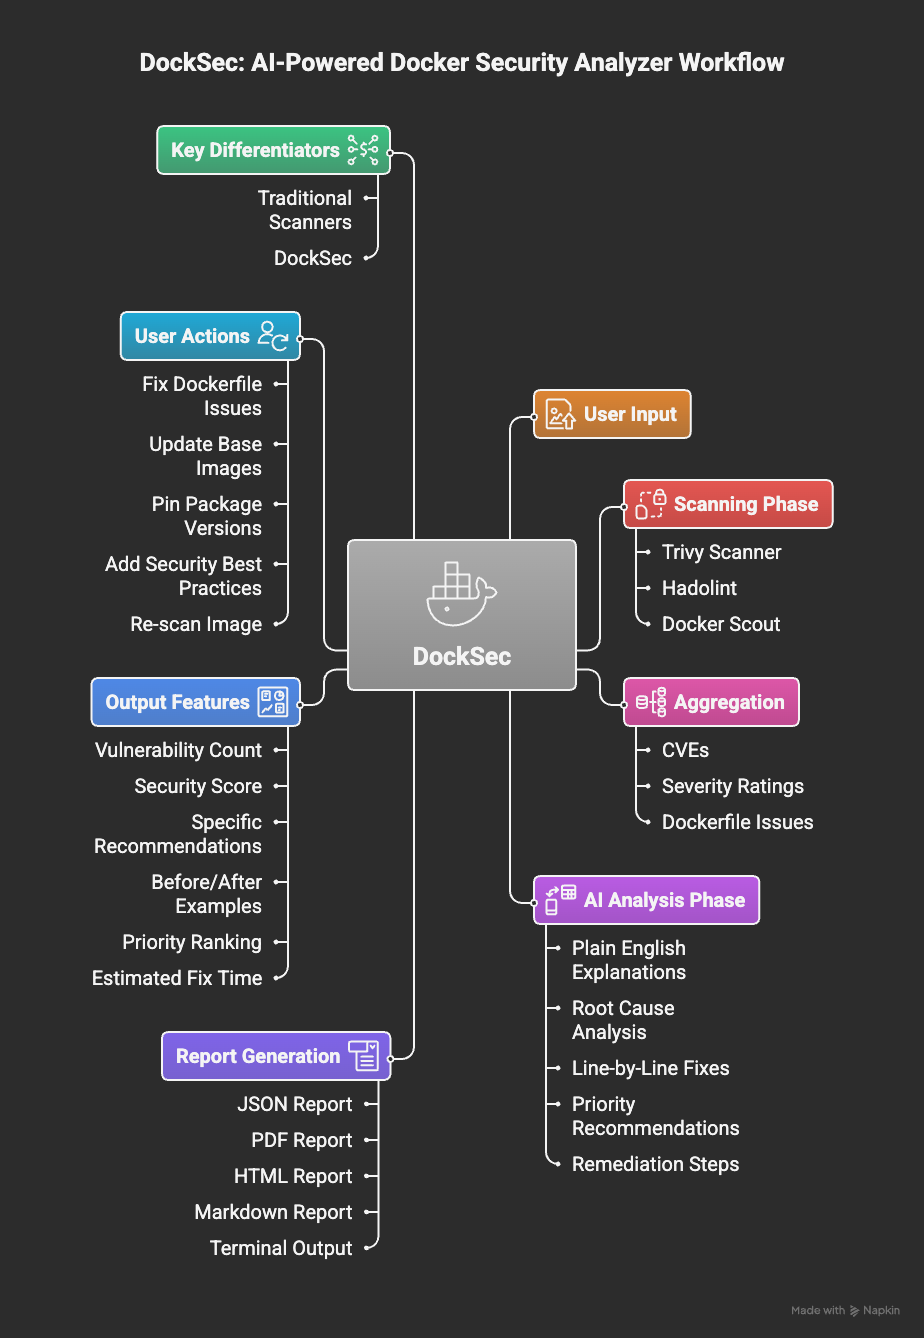
Flusso di lavoro di DockSec: dalla scansione a informazioni attuabili
DockSec segue una pipeline in cinque fasi:
DockSec orchestra scanner locali, quindi necessita di:
| Requisito | Necessario per | Installazione |
|---|---|---|
| Python 3.12+ | DockSec stesso | python.org |
| Trivy | Tutte le scansioni (obbligatorio) | brew install trivy o Trivy docs |
| Hadolint | Linting del Dockerfile | brew install hadolint o Hadolint docs |
| Docker | Scansioni delle immagini (-i) | Docker docs |
Oppure lascia che DockSec installi Trivy e Hadolint per te:```bash python -m docksec.setup_external_tools
### 2. Installare DockSec```bash
# Full install with AI analysis support (recommended)
pip install "docksec[ai]"

# Or the slim, scan-only core (no LLM dependencies, no API key needed)
pip install docksec
Nessuna chiave API necessaria per la scansione locale:```bash docksec Dockerfile --scan-only
Ogni scansione termina con un riepilogo dei risultati: una tabella delle severità, un punteggio di sicurezza da 0 a 100 con una
valutazione, un blocco di azioni "Quick take", i report generati (salvati in
`~/.docksec/results/` per impostazione predefinita) e un comando successivo suggerito.

### 4. Abilitare l'analisi AI

L'analisi AI spiega i risultati e suggerisce correzioni. Scegli un provider, imposta la sua chiave API ed esegui:```bash
# OpenAI (default provider)
export OPENAI_API_KEY="sk-..."
docksec Dockerfile

# Anthropic Claude
export ANTHROPIC_API_KEY="sk-ant-..."
docksec Dockerfile --ai-only --provider anthropic --model claude-sonnet-5

# Google Gemini
export GOOGLE_API_KEY="..."
docksec Dockerfile --ai-only --provider google

# Ollama (fully local, no API key, data never leaves your machine)
docksec Dockerfile --ai-only --provider ollama --model llama3.1
Ogni provider ha un modello predefinito sensato (OpenAI: gpt-4o, Anthropic:
claude-haiku-4-5, Google: gemini-1.5-pro, Ollama: llama3.1), quindi --model è
opzionale. Per evitare di ripetere i flag, imposta le variabili d'ambiente (oppure inseriscile in un file .env
nella directory da cui esegui - DockSec lo carica automaticamente):```bash
export LLM_PROVIDER=anthropic
export LLM_MODEL=claude-sonnet-5
docksec Dockerfile
Prima che qualsiasi contenuto venga inviato a un provider AI, i valori che sembrano segreti (password, token, chiavi API, blocchi di chiavi private) vengono mascherati automaticamente. Vedi
[Flusso di dati e privacy](#data-flow-and-privacy).


