

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
docf-sec-check — Strumento di analisi statica che esamina i Dockerfile alla ricerca di comandi insicuri e problemi di configurazione, fornendo notifiche di sicurezza attuabili per rafforzare le build dei container. | Kitploit
Strumenti/GitHubGitHub/osmankandemir/docf-sec-check
Analisi StaticaScanner di VulnerabilitàAnalisi del CodiceDevSecOps
GitHubosmankandemir/docf-sec-check

docf-sec-check

Strumento di analisi statica che esamina i Dockerfile alla ricerca di comandi insicuri e problemi di configurazione, fornendo notifiche di sicurezza attuabili per rafforzare le build dei container.

Vedi Repository
524411 mesi faNon ancora revisionato
Condividi

Logo

DocF-Sec-Check Version Pip Version License Docker Python Version

DocF-Sec-Check

Descrizione

DocF-Sec-Check aiuta a rendere più sicuri i comandi del tuo Dockerfile.
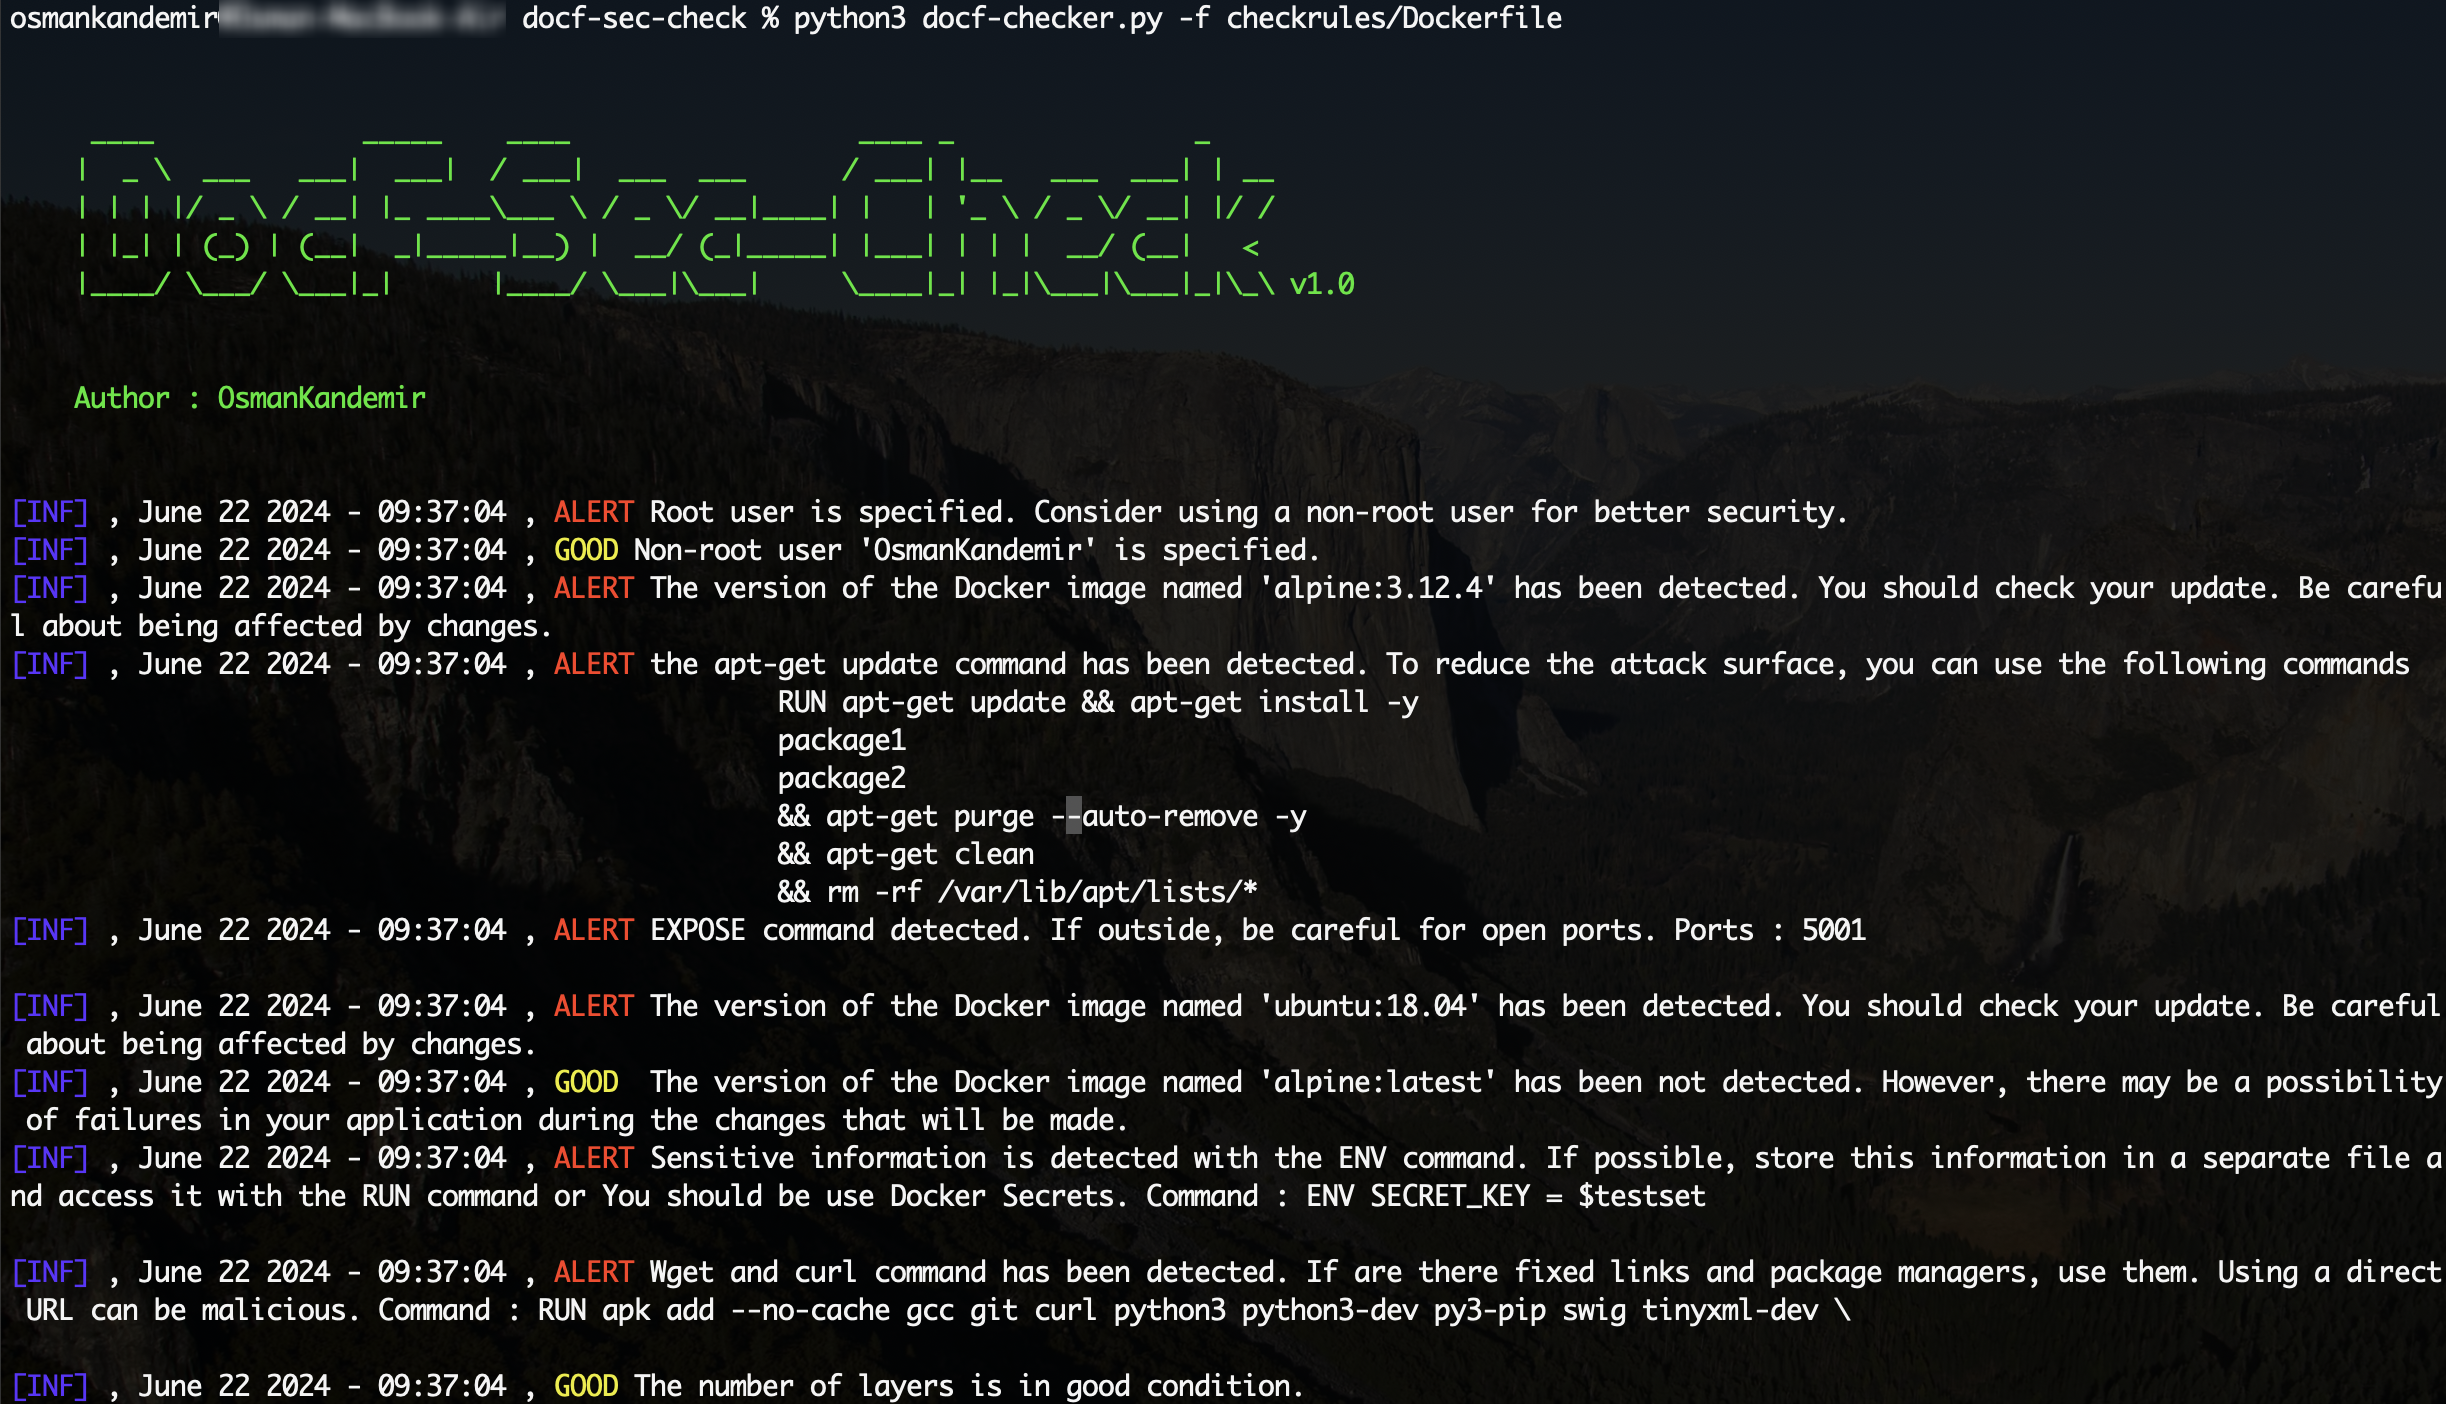
Schermata

Completato

  • Notifica di sicurezza di primo livello nel Dockerfile

Elenco TODO

  • Rilevare correttamente il Dockerfile
  • Notifica di sicurezza di secondo livello nel Dockerfile
  • Notifica di sicurezza nelle immagini Docker
  • *********** (Repository Privato)

Installazione

Dal Codice Sorgente

Puoi usare virtualenv per le dipendenze del pacchetto prima dell'installazione.

git clone https://github.com/OsmanKandemir/docf-sec-check.git
cd docf-sec-check
python setup.py build
python setup.py install

Da PyPI

L'applicazione è disponibile su PyPI. Per installarla con pip:

pip install docfseccheck

Dal Dockerfile

Puoi eseguire questa applicazione su un contenitore dopo aver costruito un Dockerfile. Devi specificare un percorso (YOUR-LOCAL-PATH) per scansionare il Dockerfile in locale.

docker build -t docfseccheck .
docker run -v <YOUR-LOCAL-PATH>/Dockerfile:/docf-sec-check/Dockerfile docfseccheck -f /docf-sec-check/Dockerfile

Da DockerHub

docker pull osmankandemir/docfseccheck:v1.0
docker run -v <YOUR-LOCAL-PATH>/Dockerfile:/docf-sec-check/Dockerfile osmankandemir/docfseccheck:v1.0 -f /docf-sec-check/Dockerfile


Utilizzo

-f DOCKERFILE [DOCKERFILE], --file DOCKERFILE [DOCKERFILE] percorso del Dockerfile. --file Dockerfile
 

Utilizzo delle Funzioni

from docfchecker import DocFChecker

#Dockerfile è il PERCORSO del tuo file.

DocFChecker(["Dockerfile"]) 

Sviluppo e Contributi

Per continuare a sviluppare l'applicazione docf-sec-check/checkrules/CheckRulesFunctions.py puoi aggiungere nuove semplici funzioni.

Vedi; CONTRIBUTING.md

Licenza

Copyright (c) 2024 Osman Kandemir
Concesso in licenza secondo la GPL-3.0.

Donazioni

Se ti piace DocF-Sec-Check e desideri mostrare supporto, puoi utilizzare la funzione Buy A Coffee o GitHub Sponsors per lo sviluppatore usando il pulsante qui sotto.

Oppure

Sponsorizzami: https://github.com/sponsors/OsmanKandemir 😊
Offrimi un Caffè

Il tuo supporto sarà molto apprezzato 😊

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    261
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    259

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





